個人情報約900万件が流出の恐れ…知らない会社「ユミルリンク」に、なぜ自分の情報があるのか?

「ユミルリンク」という会社の名前を聞いて、すぐにピンと来る人はそれほど多くないかもしれません。
ところが、その会社のシステムから、メールアドレスを含む延べ約900万件もの情報が外部に持ち出された可能性があるというニュースが伝えられました。
「そんな会社に登録した覚えはないけれど、自分の情報も入っているの?」
そう思った人もいるのではないでしょうか。
実は、私たちが普段受け取っている通販サイトのお知らせや企業のメールマガジンには、登録先の企業とは別の会社が、メールの配信を担当しているという仕組みがあります。
今回の事件も、この仕組みを理解すると、なぜ名前を知らない会社から個人情報が流出し得るのかが見えてきます。
ただし、最初に区別しておきたいことがあります。約900万件というのは現時点のデータ出力件数の試算であり、900万人の被害が確定したという意味ではありません。
※ 本文中の画像は、記事の理解を助けるためにAIで制作したイラストです。実際の写真ではなく、人物・場所・状況の表現が実際と一部異なる場合があります。
ユミルリンクで何が起きた?10月16日の発見から19日の発表まで
ユミルリンクが発表したのは、同社のメール配信サービス「Cuenote FC」の一部システムが外部から不正アクセスを受け、個人情報が持ち出されたという事案です。
同社は2026年10月16日未明に不正アクセスを確認し、10月19日に第一報を公表しました。
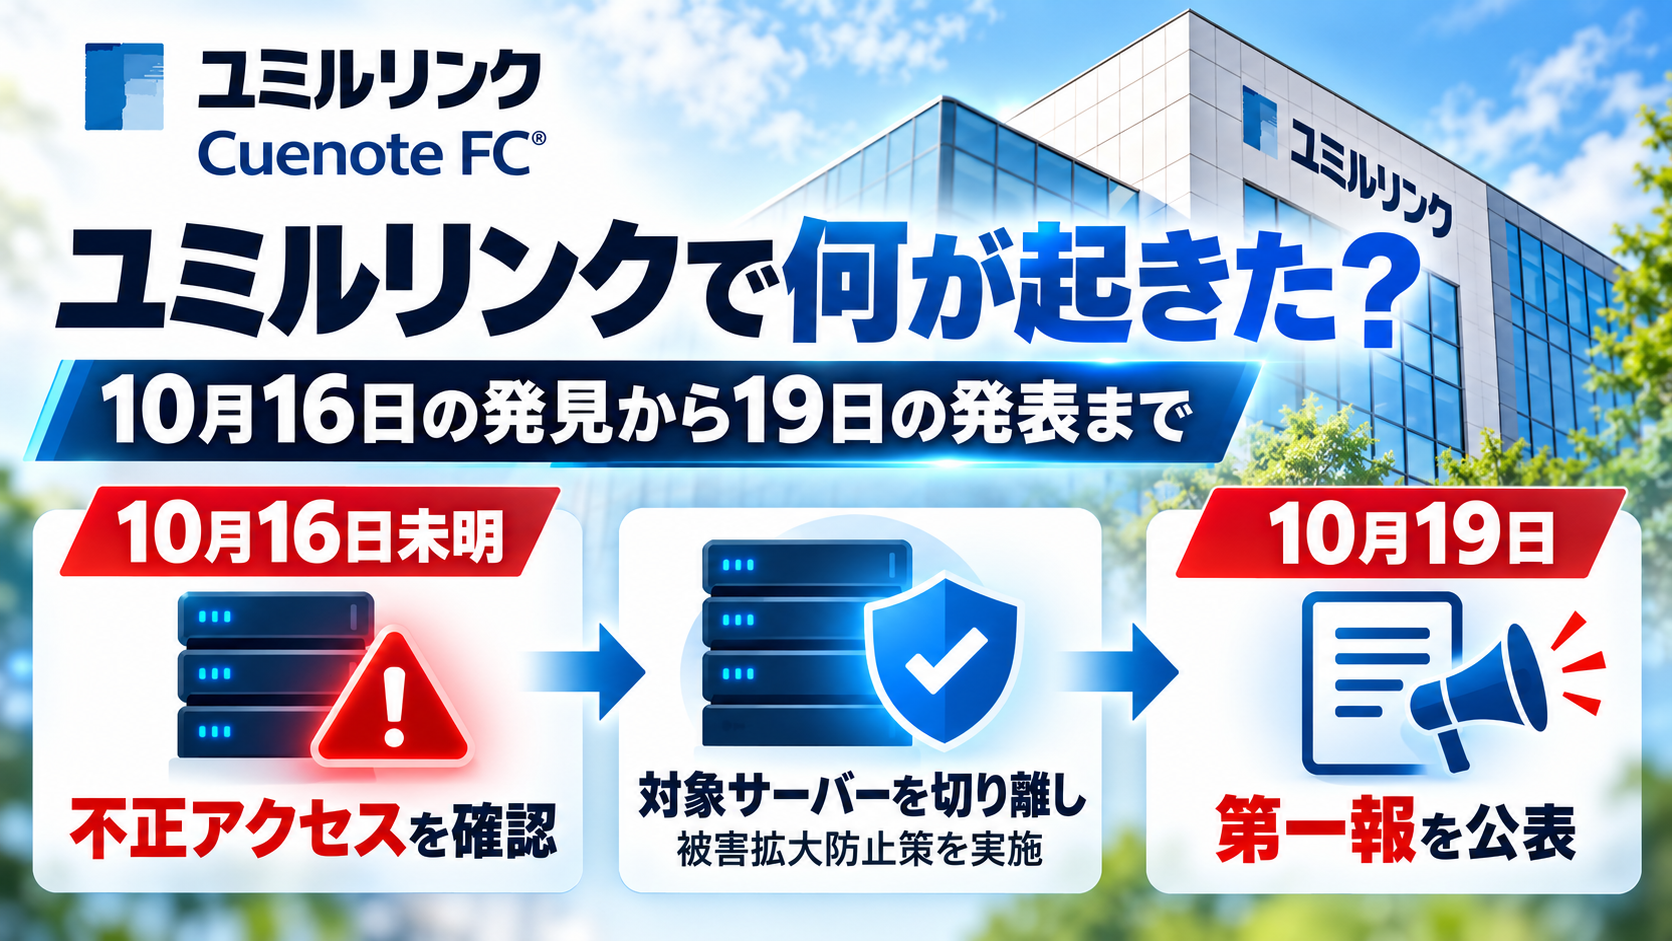
公式発表によると、確認された不正アクセスとデータの出力は、同社が管理する合計5システムに及びます。
対象は「Cuenote FC」の専用ASPプランの一部で、メールアドレスを含む情報が延べ約900万件出力されたと試算されています。(ユミルリンク公式発表)
時系列で整理すると、次のようになります。
| 日付 | 確認された内容 |
|---|---|
| 10月16日未明 | 担当者が一部システムへの不正アクセスを確認 |
| 確認後 | 対象サーバーをネットワークから切り離し、被害拡大防止策を実施 |
| 10月19日 | 不正アクセスと情報の外部持ち出しについて第一報を公表 |
| 10月19日19時05分 | 補足説明を加えた第一報の更新版を公開 |
| 10月20日朝時点 | 対象データの詳しい内容や影響範囲について調査継続 |
報道でも、メールアドレスなど延べ約900万件の情報が流出した可能性があると伝えられています。(テレ朝news · TBS NEWS DIG)
ここで大切なのは、不正アクセスそのものや情報の持ち出しは確認されている一方、持ち出された情報の詳しい内訳と実際に影響を受けた人数は、まだ確定していないということです。
使った覚えのない会社に、なぜ自分のメールアドレスがあるのか?
自分では登録していない企業が、メールアドレスなどの情報を扱っていることがあります。
それは、多くの企業がメール配信業務を外部の専門会社に委託しているためです。
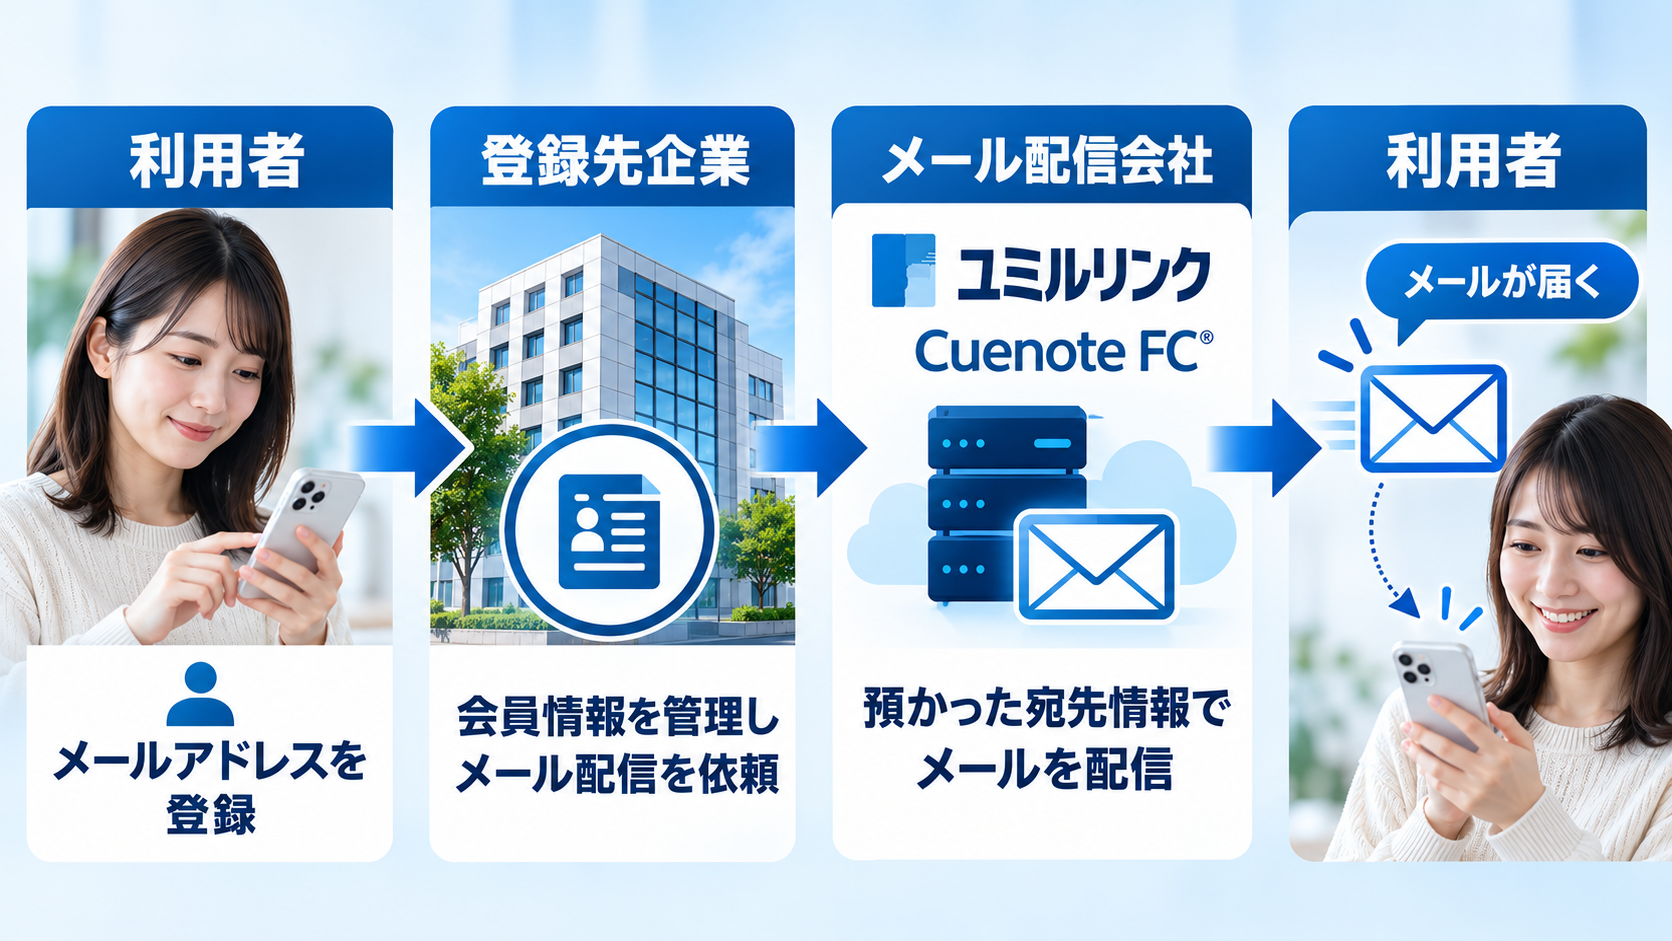
例えば、ある通販サイトにメールアドレスを登録したとします。
その通販サイトが新商品の案内やキャンペーン情報を10万人に送りたい場合、メールを配信するための専門システムを使うことがあります。
このときの役割は、次のように分かれます。
| 関係する人・会社 | 役割 |
|---|---|
| 利用者 | 通販サイトなどにメールアドレスを登録する |
| 登録先企業 | 会員情報を管理し、メール配信を依頼する |
| メール配信会社 | 預かった宛先情報を使ってメールを配信する |
つまり、利用者が接しているのは通販サイトでも、実際にメールを送り届ける仕組みは別会社が運営している場合があるのです。
ユミルリンクの「Cuenote FC」は、そのようなメール配信を支えるサービスの一つです。
公式サイトでは、大量のメール配信や会員向けメールの運用に対応し、配信先アドレスを登録・管理できる仕組みが紹介されています。(Cuenote FC公式サイト)
メール配信会社は何を管理している?
一般的なメール配信サービスでは、メールアドレスだけでなく、配信する内容に応じて名前や会員属性などを取り扱える場合があります。
例えば、名前を差し込んだ会員向けメールや、会員属性に応じた案内を送るためです。
ただし、これはサービスの一般的な機能についての説明であり、今回の不正アクセスで名前や住所などが実際に持ち出されたと確認されたわけではありません。
「知らない会社が自分の情報を持っている」という状況は、必ずしも不正な情報収集を意味しません。
企業が通常の業務としてメール配信を外部に委託した結果、委託先でも必要な情報を取り扱っている場合があるのです。
約900万件という数字は、900万人が被害に遭ったという意味?
いいえ。今回発表された延べ約900万件は、必ずしも900万人を意味しません。
この数字は、5つのシステムから出力されたと推定される情報の延べ件数です。
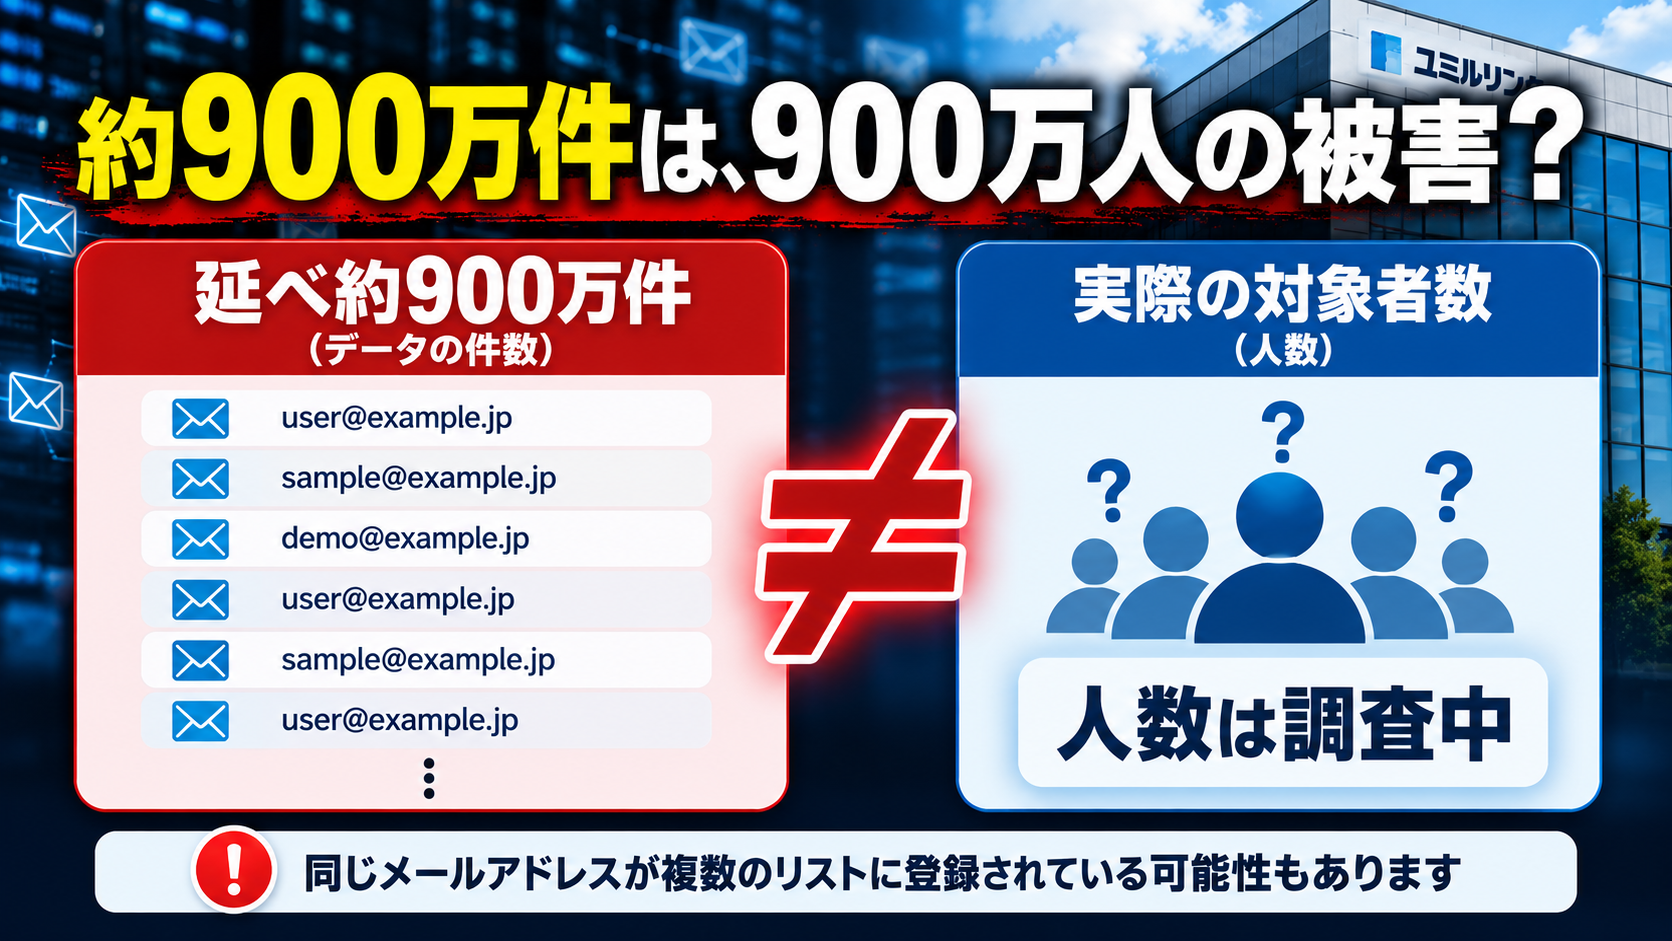
なぜ件数と人数が違うのでしょうか。
例えば、一人が同じメールアドレスを使って、通販サイトAと情報サイトBの両方に登録している場合を考えてみましょう。
それぞれの配信リストに同じアドレスが登録されていれば、記録上は複数件として数えられることがあります。
Cuenote FCには、設定によって重複したメールアドレスを配信リストに登録できる機能もあります。(Cuenote FC公式FAQ)
もっとも、今回の約900万件にどの程度の重複が含まれるかは、まだ分かっていません。
| ニュースで見かける数字 | 意味 |
|---|---|
| 延べ約900万件 | 外部に出力されたと推定される情報の件数 |
| 影響を受けた人数 | 現時点では未確定 |
| 対象システム数 | 不正アクセスとデータ出力が確認された5システム |
| 情報の詳しい内訳 | 調査中 |
つまり、現在分かっているのは「約900万件という大きな規模で情報が持ち出されたと推定される」ということです。
同じ人の情報が複数件含まれる可能性も、異なる企業に登録した情報が含まれる可能性もあります。
だからこそ、今後の調査では、単純な件数だけでなく、重複を除いた対象者数と、具体的にどの項目が持ち出されたのかが重要になります。
今回の不正アクセスは、どのような方法で行われたのか?
ユミルリンクの説明によると、プログラムの脆弱性に関連した不正アクセスが確認され、社内のサポート・品質管理担当者が使う認証情報も取得されていました。
さらに、不正なプログラムが設置され、データベースから情報が出力されていたことも確認されています。
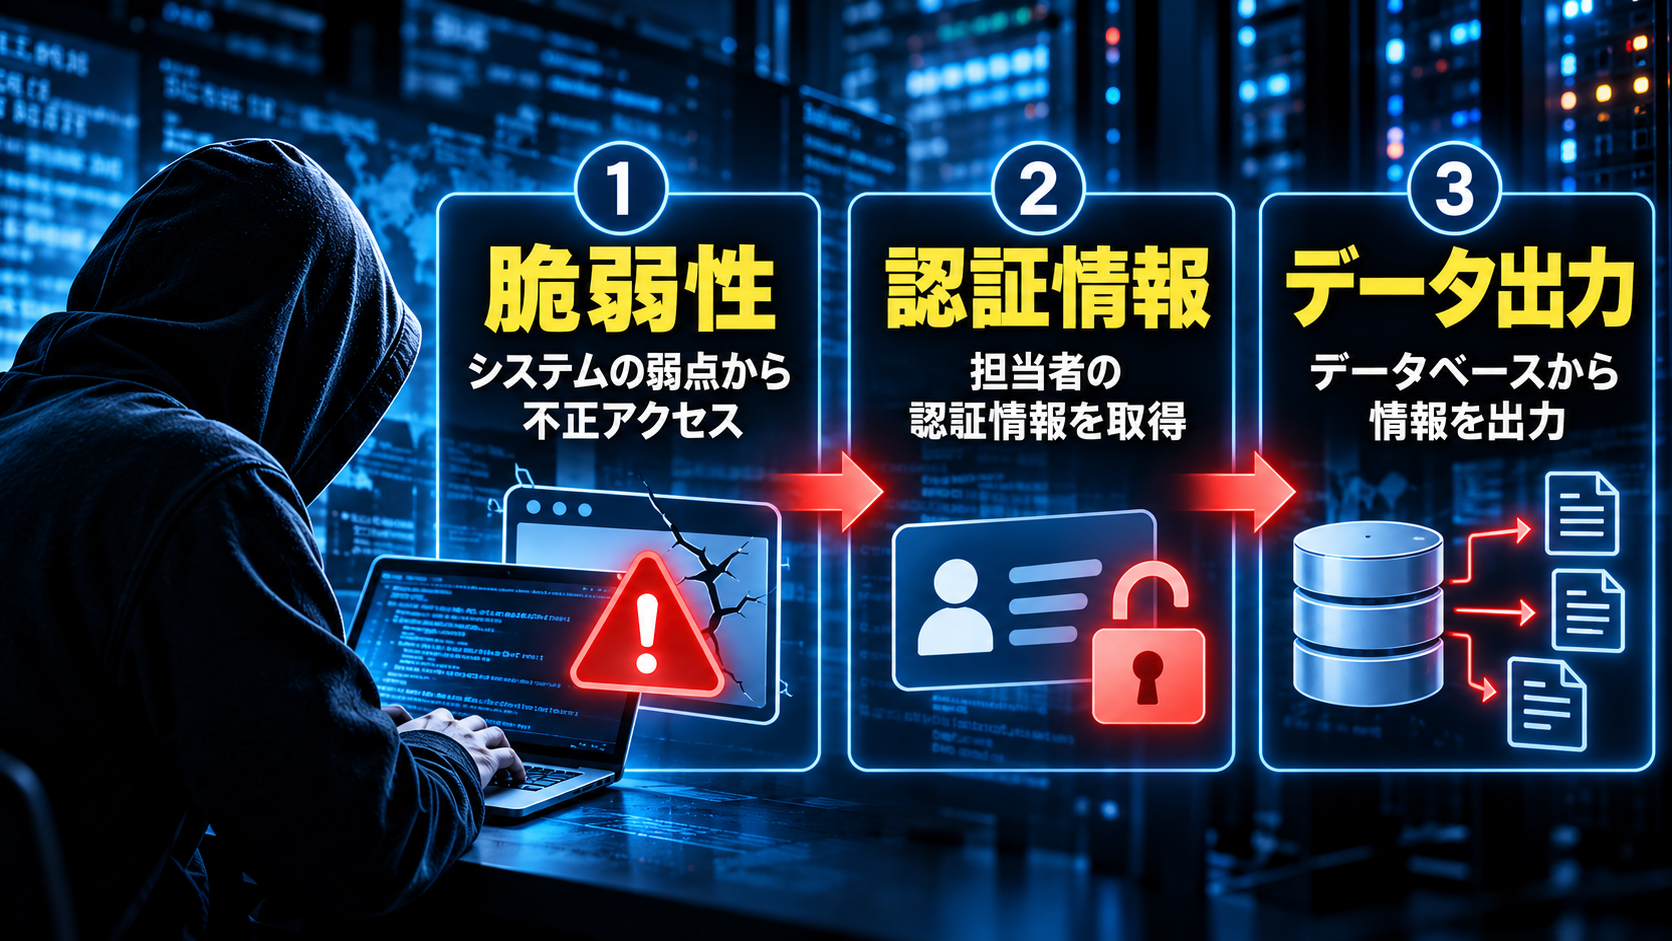
ここでいう「脆弱性」とは、ソフトウェアやシステムに存在するセキュリティ上の弱点のことです。
また、「認証情報」とは、システムにログインしたり、利用者を識別したりするために使われる情報を指します。
今回、同社が公表したアクセス記録の調査結果は次のとおりです。
- プログラムに脆弱性が存在していた。
- サポート・品質管理担当者のサービス認証情報が取得されていた。
- 不正プログラムが設置され、データベースから情報が出力されていた。
- 取得された認証情報を利用して、別のシステムへの認証も試みられていた。
同社は、対象サーバーの切り離し、脆弱性の修正、関連する認証情報の削除、不正プログラムの検知体制整備などを進め、捜査機関にも届け出たとしています。(ユミルリンク公式発表)
ただし、現時点の発表だけで、攻撃者がどのような順序で侵入し、すべての操作を行ったのかまで断定することはできません。
なぜ認証情報を取られると危険なのか?
建物に例えるなら、外部からの侵入を防ぐ設備に弱点があるだけでなく、内部で使われる鍵まで悪用される可能性があるということです。
システムの管理に使う認証情報を第三者に取得されると、本来は許可された担当者だけが使える機能を不正に利用される危険があります。
今回、他のシステムへの認証も試みられていたという事実は、影響範囲の調査が重要であることを示しています。
どのサービスの利用者が対象?メールアドレス以外の情報も漏れた?
10月20日朝時点の公式発表では、影響が確認されたのは「Cuenote FC」の専用ASPプランのうち5システムです。
ユミルリンクのすべてのサービスや、Cuenote FCを利用するすべての企業で情報流出が確認されたわけではありません。
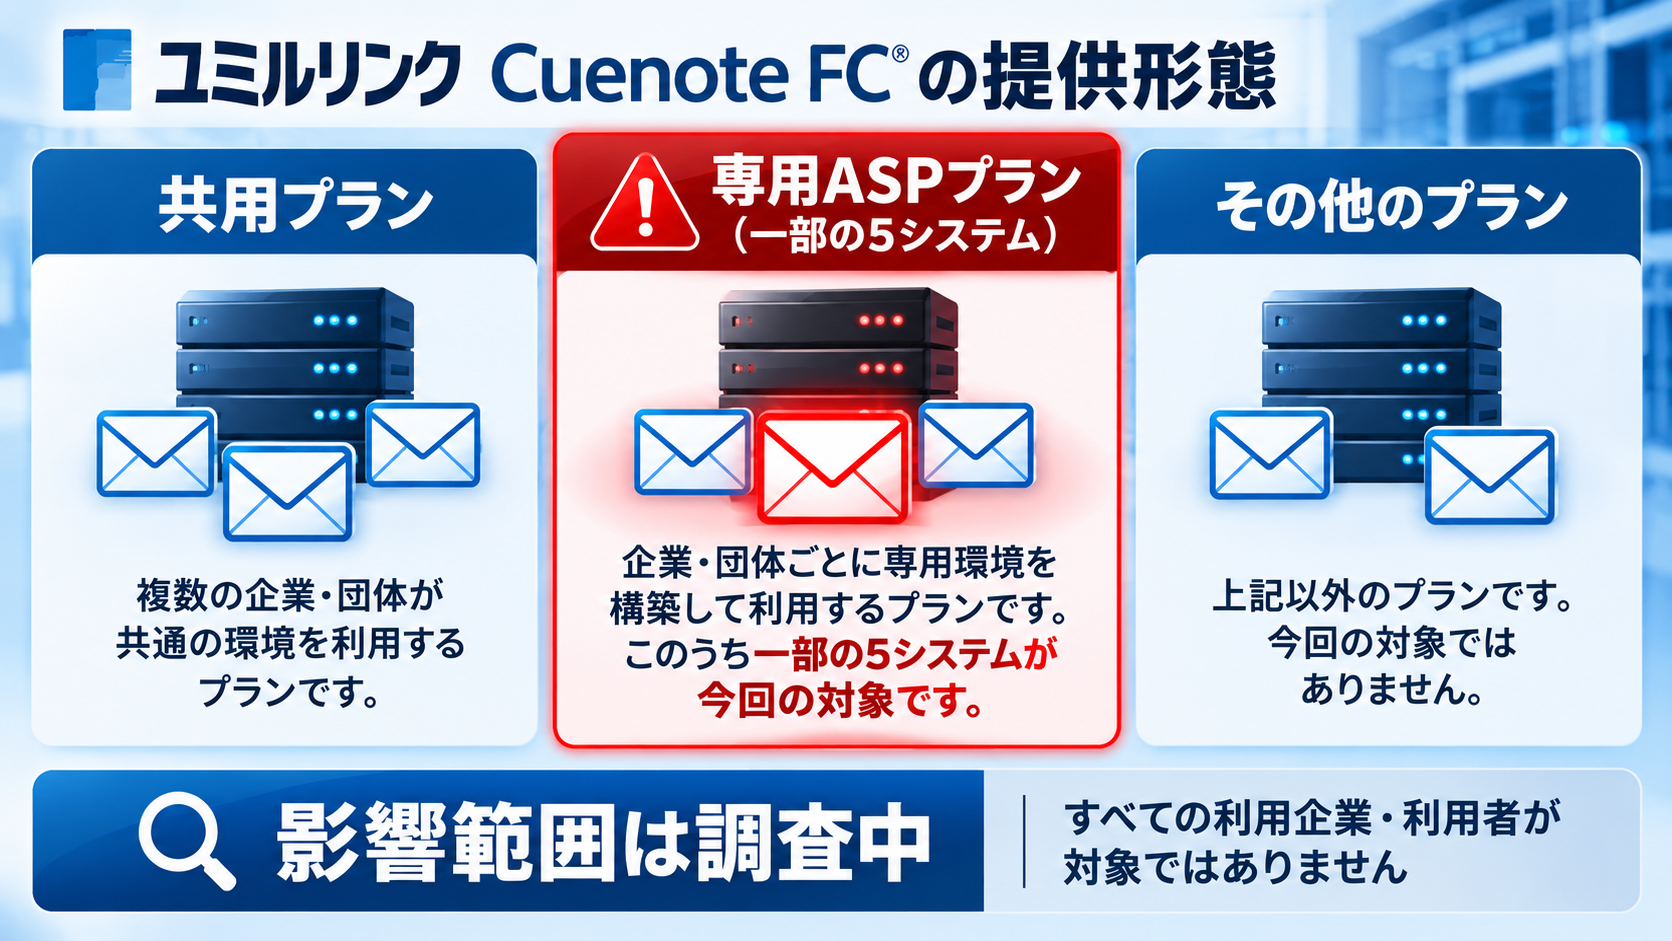
Cuenote FCには、共用環境で利用するプランや専用のシステム環境を利用するプランなど、複数の提供形態があります。(Cuenote FC料金・プラン)
今回問題となったのは、そのうちの専用ASPプランの一部です。
ただし、専用ASPプランを使っている企業がすべて今回の被害対象になったということでもありません。
メールアドレス以外に何が含まれていた?
公式発表で明示されているのは、メールアドレスを含む情報です。
氏名、住所、電話番号、パスワード、クレジットカード情報などについて、今回の持ち出し対象に含まれていたかどうかを判断できる詳細な内訳は、まだ公表されていません。
そのため、特定の情報が流出したとも、流出していないとも断定できない状況です。
実際に影響を調べている企業もある
山陽新聞社は10月19日、同社がメール配信を委託しているユミルリンクの不正アクセス発表を受け、自社の配信システムや顧客情報が影響を受けたかどうかを確認していると公表しました。
山陽新聞デジタルではメール配信サービスの停止も発生していましたが、同社は19日時点で顧客情報の漏えいの有無は確認中としており、被害が確定したと発表したわけではありません。(山陽新聞社公式発表)
この例からも分かるように、メール配信会社の問題は、そのサービスを利用している企業のニュースレターや会員向けサービスにも関係してきます。
ただし、サービスの停止と顧客情報の流出は別の問題です。停止したからといって、直ちにそのサービスの利用者全員の情報が流出したことにはなりません。
外部にメール配信を任せた企業にも責任はあるのか?
メール配信を外部に委託していても、登録先企業が個人情報の管理と無関係になるわけではありません。
日本の個人情報保護法では、個人データの取扱いを委託する事業者に対し、委託先を必要かつ適切に監督することが求められています。
個人情報保護委員会のガイドラインでも、委託先における安全管理措置や、取り扱うデータの内容・規模に応じた監督の必要性が示されています。(個人情報保護委員会)
つまり、企業が顧客情報を外部のメール配信会社に預けた場合でも、情報の取扱いをすべて任せきりにしてよいわけではないのです。
では、誰が利用者に説明するのか?
一般的な個人データの委託関係では、情報を預けた企業と委託先の双方に、それぞれの立場に応じた対応が求められます。
| 立場 | 主な役割 |
|---|---|
| 登録先企業・委託元 | 自社の利用者情報への影響確認、委託先の監督、必要な本人への通知など |
| メール配信会社・委託先 | 不正アクセスの調査、被害拡大防止、委託元への情報提供など |
| 利用者 | 公式案内の確認、不審な連絡への警戒、必要に応じた相談 |
ただし、実際の法的義務や報告・通知の要否は、取り扱っていた情報の種類や漏えいの状況などによって異なります。
今回の事件でも、今後どの企業のどの利用者情報が対象だったかが明らかになるにつれて、各社の案内や対応が具体化していくと考えられます。
自分のメールアドレスが対象か分からない…今できる対策は?
現時点の公表資料だけでは、一般の利用者が自分のメールアドレスが今回の持ち出し対象に含まれているかどうかを判定することはできません。
そのため、まずは自分が利用しているサービスの公式発表を確認し、不審なメールへの警戒を強めることが現実的な対応です。
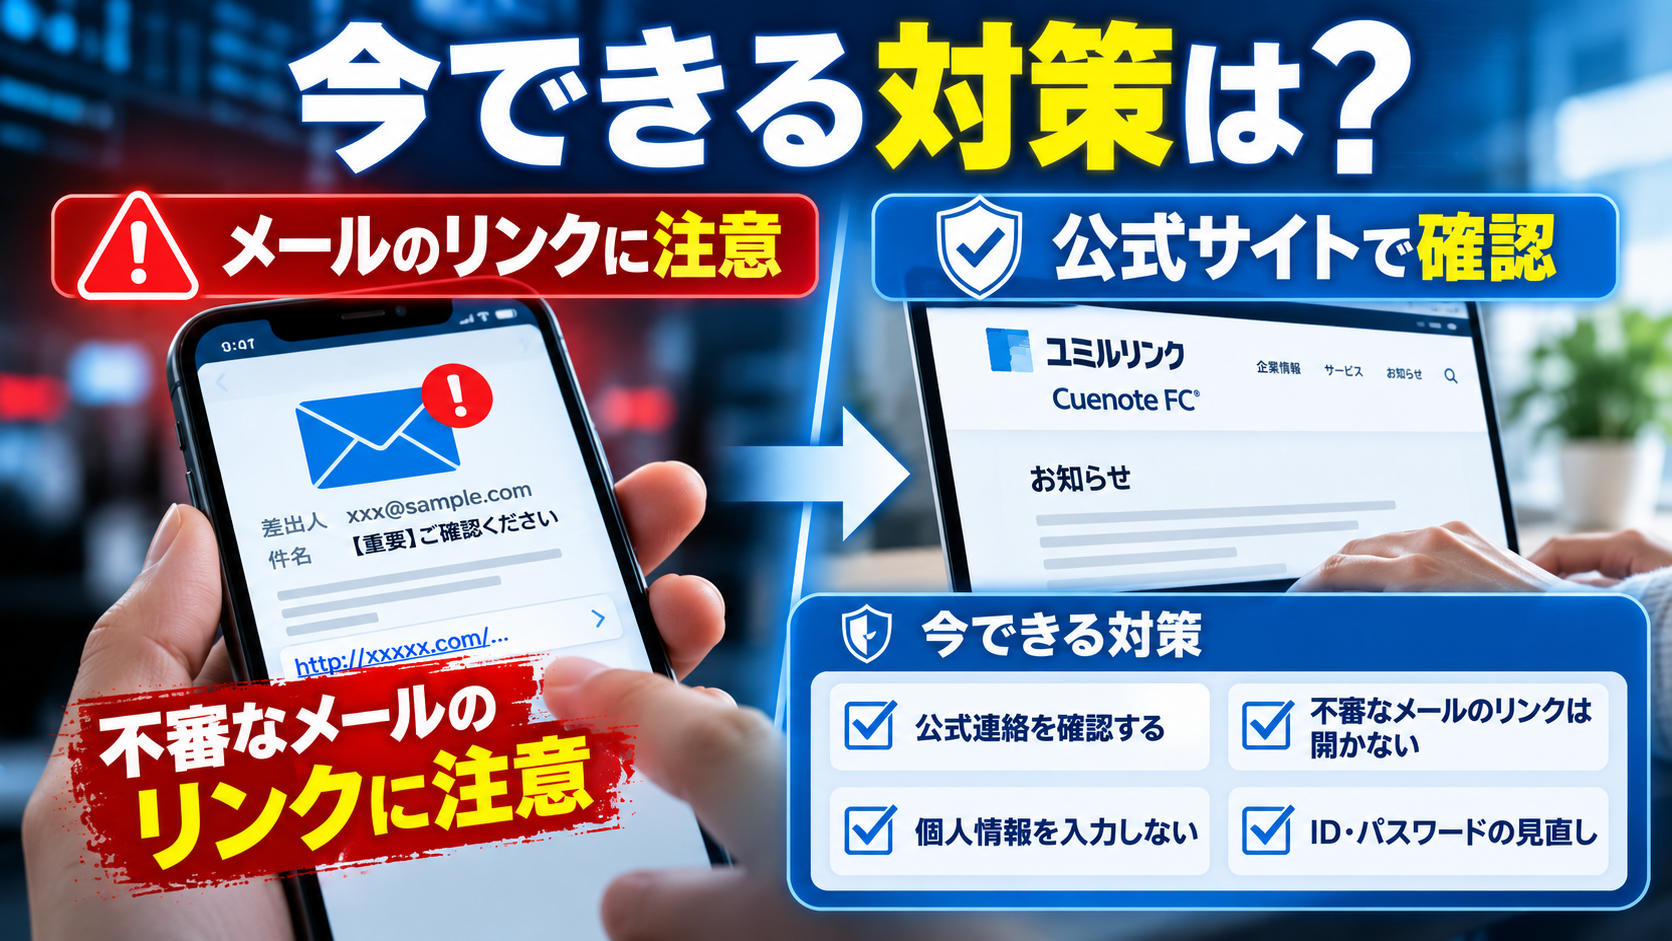
不審なメールのリンクを開かない
特に注意したいのは、企業やサービスになりすました偽メールです。
例えば、次のような内容が届いた場合は慎重に確認する必要があります。
- 個人情報が漏えいしたため、至急確認が必要だと告げるメール
- アカウントを保護するため、パスワードの入力を求めるメール
- 本人確認のため、クレジットカード情報を再登録するよう求めるメール
これらは一般的なフィッシングの手口であり、今回の事件で実際にそのような詐欺が発生したと確認されたわけではありません。
警察庁は、メールの差出人名や表示されたメールアドレスだけで真偽を判断するのは難しいと注意喚起しています。
メールのリンクを直接開くのではなく、普段使っている公式アプリやブックマークからサービスにアクセスする方法が推奨されています。(警察庁・フィッシング対策)
パスワードは今すぐ全部変更すべき?
今回の発表だけを理由に、すべてのサービスのパスワードを変更する必要があるとまでは判断できません。
メールアドレスが知られたことと、ログイン用のパスワードまで知られたことは同じではないからです。
ただし、実際に不審なサイトへパスワードを入力してしまった場合や、不正ログインの兆候がある場合には、速やかな変更が必要です。
また、普段から同じパスワードを複数のサービスで使い回さず、利用可能なサービスでは多要素認証を設定しておくことも有効です。
自分が利用している企業の案内を確認する
今回の不正アクセスについて、具体的な対象企業や利用者が今後公表される可能性があります。
その際は、メールで届いたリンクをそのまま押すのではなく、該当する企業の公式サイトや公式アプリから案内を確認するのが安全です。
ユミルリンクも、不正アクセスに関する専用問い合わせ窓口を設けています。
- 電話:03-6820-0088
- 受付:平日9時~20時
- メール:support@cuenote.ne.jp
ただし、この窓口は不正アクセスに関する問い合わせ先であり、すべての一般利用者の対象・非対象を直ちに判定できると案内されているわけではありません。(ユミルリンク公式発表)
今後は何が分かれば、今回の被害の大きさを判断できる?
今回の情報流出問題で、今後特に確認したいのは「どれだけの情報が出力されたか」だけではありません。
誰の、どのような情報が、どこまで影響を受けたのかという点です。
確認すべき内容を整理すると、次のようになります。
| 今後の確認事項 | なぜ重要なのか |
|---|---|
| 影響を受けた利用企業 | どの企業の顧客に関係するか分かる |
| 実際の対象者数 | 延べ件数と実人数を区別できる |
| 持ち出された情報の項目 | メールアドレス以外のリスクを判断できる |
| 不正アクセスの詳しい経緯 | 侵入経路と再発防止策を評価できる |
| 対象者への通知・対応 | 利用者が必要な行動を判断できる |
公式発表によれば、ユミルリンクは外部専門家の協力も得ながら詳しい調査を進め、新たな事実が判明した時点で改めて報告する方針です。(ユミルリンク公式発表)
一般の利用者にとっては、最終的な対象者数だけでなく、自分が登録している企業からどのような案内が出るかも重要になります。
そして、メール配信を外部に任せる企業にとっても、委託先のセキュリティ対策や、事故が起きた場合の連絡体制を改めて考える契機となる事件です。
【結論】このニュースは、こう理解すればいい
ユミルリンクの不正アクセス問題は、普段は表に出てこないメール配信会社が、大量の利用者情報を扱う仕組みを浮き彫りにしました。
私たちは通販サイトや会員サービスに直接メールアドレスを登録しています。しかし、実際のメール配信は別の専門会社が担っている場合があります。
だからこそ、名前を知らない会社で起きた情報流出が、自分の利用しているサービスにも関係する可能性があるのです。
今回確認されているのは、Cuenote FCの専用ASPプランの一部5システムへの不正アクセスと情報の持ち出しです。
一方、延べ約900万件という数値は現時点の試算であり、900万人の被害が確定したわけではありません。
影響を受けた利用者や詳しい情報の内訳は、引き続き調査されています。
今の段階では、不確かな情報に振り回されるよりも、登録先企業の公式案内を確認し、不審なメールから個人情報を入力しないことが大切です。
ユミルリンクの個人情報流出、気になる疑問から読み解く
Q. ユミルリンクは何をしている会社ですか?
企業向けのメール配信システムなどを提供している会社です。一般利用者が直接契約していなくても、利用している企業のメール配信を通じて関係する場合があります。
Q. 約900万件の情報流出は確定したのですか?
不正アクセスと情報の外部持ち出しは確認されています。ただし、延べ約900万件という規模は現時点の試算であり、詳しい内訳は調査中です。
Q. 900万人の個人情報が流出したという意味ですか?
いいえ。公表されたのはデータの延べ件数であり、実際に影響を受けた人数ではありません。重複の有無も含め、実人数はまだ確定していません。
Q. Cuenote FCの利用企業はすべて対象ですか?
いいえ。公式発表で不正アクセスとデータ出力が確認されたのは、専用ASPプランのうち5システムです。すべての利用企業が対象と発表されたわけではありません。
Q. メールアドレス以外の個人情報も漏れましたか?
メールアドレスを含む情報が持ち出されたとされていますが、その他の情報項目については詳しい内訳が公表されていません。氏名や住所、パスワードなどの流出を現時点で断定することはできません。
Q. 自分の情報が対象かどうかを確認できますか?
10月20日朝時点の公表情報だけでは、個別の対象・非対象を判断できません。利用している企業やサービスの公式案内を確認することが重要です。
Q. 情報流出があった場合、すぐにパスワードを変更すべきですか?
今回の発表だけで、すべてのパスワードが流出したとは言えません。ただし、不審なサイトにパスワードを入力した場合や、不正ログインの疑いがある場合は速やかに変更してください。
Q. メール配信を委託した企業にも個人情報を守る責任がありますか?
はい。個人データの取扱いを委託する企業には、委託先に対する必要かつ適切な監督が求められます。具体的な対応義務は、漏えいの状況やデータの内容などによって異なります。
Q. 今後の公式発表で何を確認すればよいですか?
影響を受けた企業、実際の対象者数、持ち出された情報の種類、対象者への通知や対応を確認すると、今回の事件が自分にどう関係するのか判断しやすくなります。
今日のニュースほどき、理解の助けになりましたか?🙂
これからも、ニュースの「なぜ?」をやさしく、わかりやすくほどいていきます!
主な情報源
不正アクセスの発生・公式発表
ユミルリンク株式会社:当社システムへの不正なアクセスに関するご報告(第一報・2026年10月19日19時05分更新版)
テレ朝news:不正アクセスで個人情報延べ900万件漏えいか(2026年10月19日)
TBS NEWS DIG:ユミルリンクの不正アクセスと約900万件の情報流出の可能性(2026年10月19日)
メール配信サービスの仕組み・対象範囲
Cuenote FC:メール配信・配信リストに関する公式FAQ
山陽新聞社:メール配信サービスの停止と委託先における不正アクセスについて(2026年10月19日)