Gyazoで削除済み画像のメタデータ1.74億件流出 「画像そのもの」ではないとはどういうこと?
「削除した画像なら、もう情報は残っていないはずでは?」
Gyazoの情報漏えいをめぐり、そんな疑問が新たに浮かびました。
運営会社のHelpfeelは2026年9月25日、調査の結果、過去に削除された画像に関するメタデータ約1.74億件も外部に流出していたと発表しました。主な対象は、2023年2月以前に画像を削除したケース、または同時期以前にアカウントを削除したケースです。(Helpfeel公式発表)
ただし、ここには大きな注意点があります。
今回新たに流出が確認されたのは、削除済みの画像ファイルそのものではありません。 流出したのは、その画像にひもづいていた「メタデータ」です。(Helpfeel公式発表)
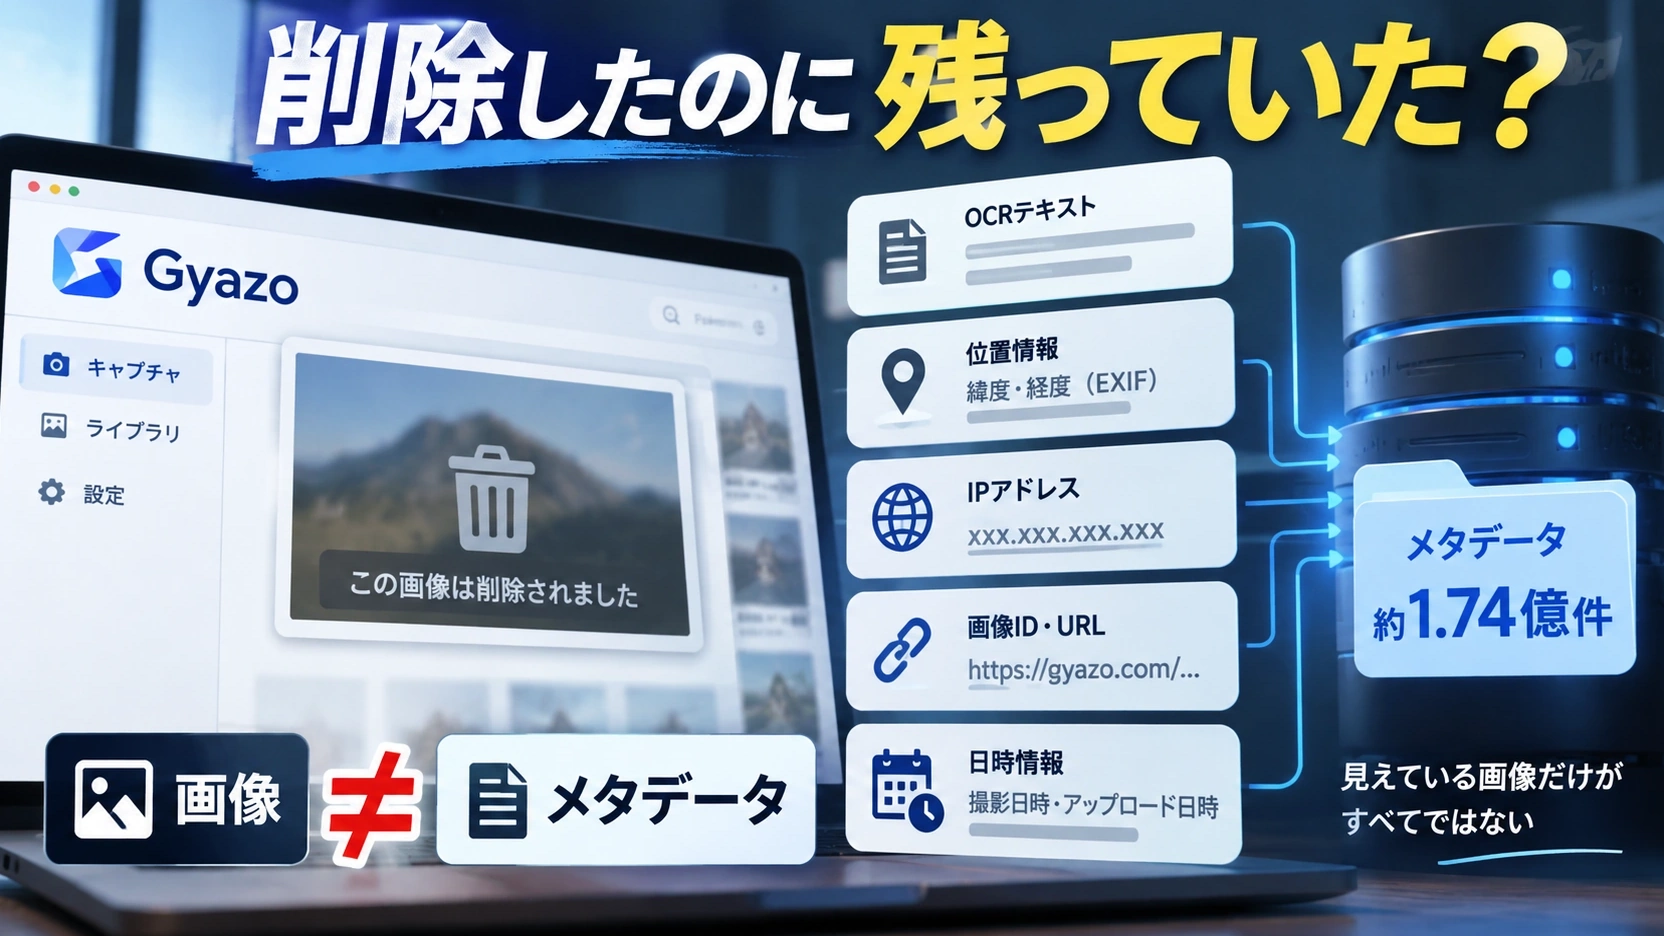
では、メタデータとは何なのか。
そして「画像は削除されているのに、なぜ関連情報が残っていたのか」。今回のニュースで一番分かりにくい部分を順番にほどいていきます。
今回、新たに何が分かったの?
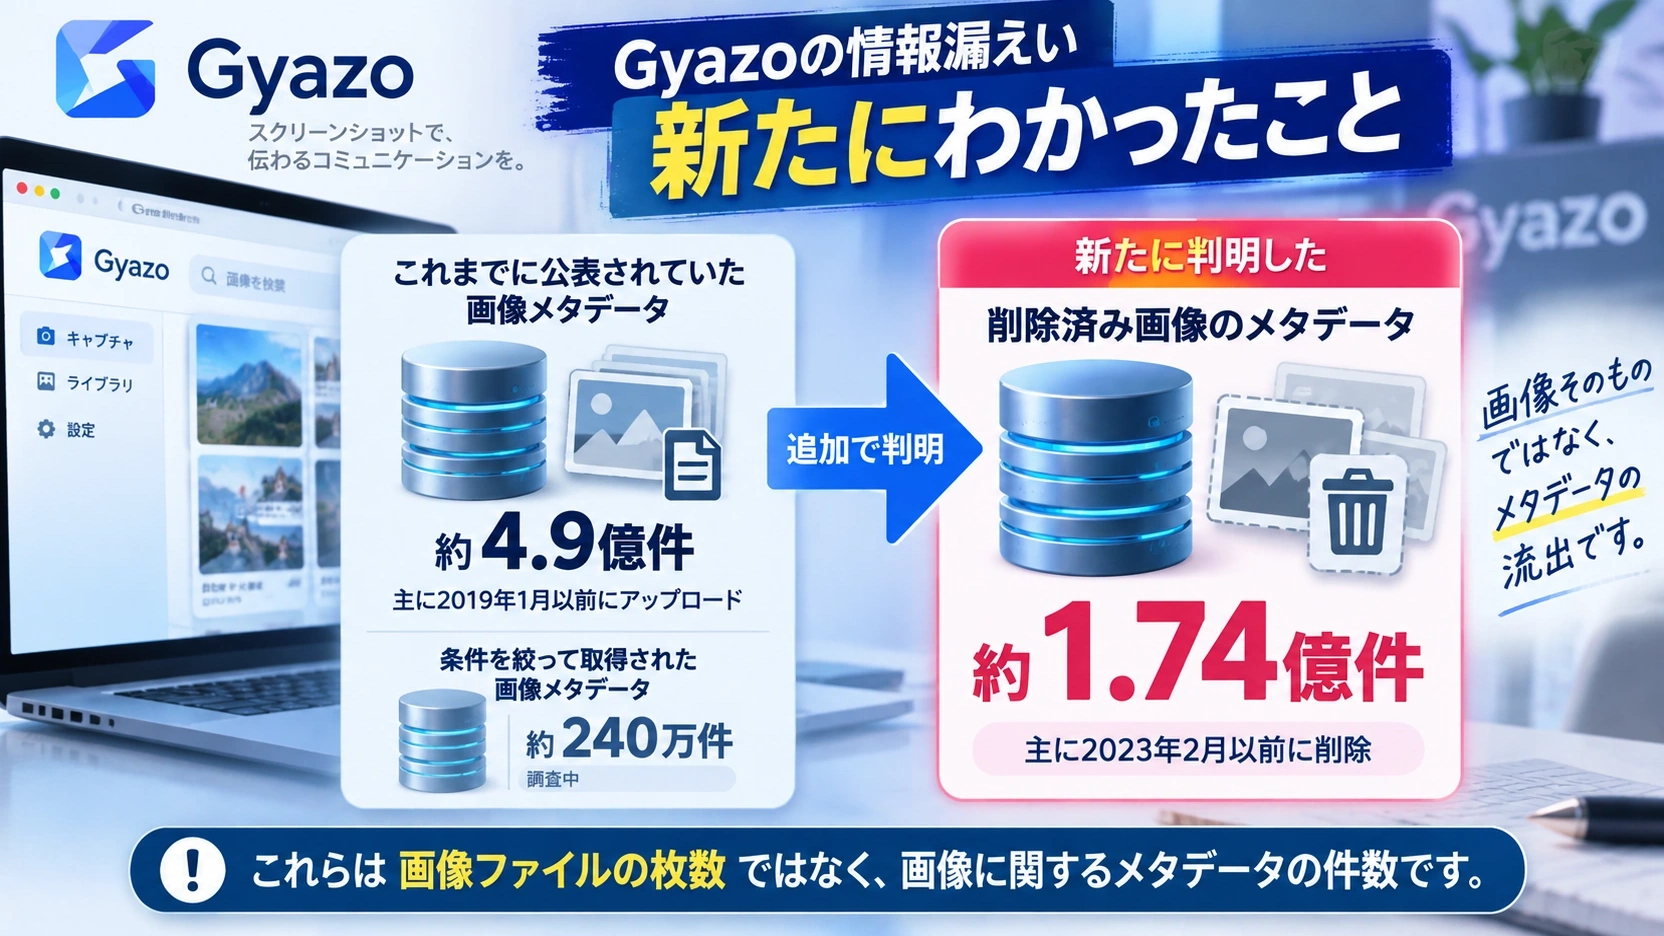
9月25日に追加で確認されたのは、削除済み画像に関するメタデータ約1.74億件です。これはHelpfeelが示す総画像数の約5.1%に相当します。(Helpfeel公式発表)
これまで公表されていた分と並べると、今回の規模が見えやすくなります。
| 対象データ | 件数 | 主な対象範囲 | 総画像数に対する規模 |
|---|---|---|---|
| 画像に関するメタデータ | 約4.9億件 | 主に2019年1月以前にアップロード | 約14.4% |
| 条件を絞って取得された画像メタデータ | 約240万件 | 調査中 | 約0.07% |
| 削除済み画像に関するメタデータ | 約1.74億件 | 主に2023年2月以前に削除 | 約5.1% |
ここで注意したいのは、この3つの数字が「外部に流出した画像ファイルの枚数」を意味するわけではないことです。Helpfeelも、これらは画像に関するメタデータの件数だと明記しています。(Helpfeel公式発表)
そして今回の1.74億件については、削除済み画像ファイル自体は現在閲覧できず、新たに確認された流出にも画像ファイルそのものは含まれていないと説明しています。(Helpfeel公式発表)
そもそも「メタデータ」って何?
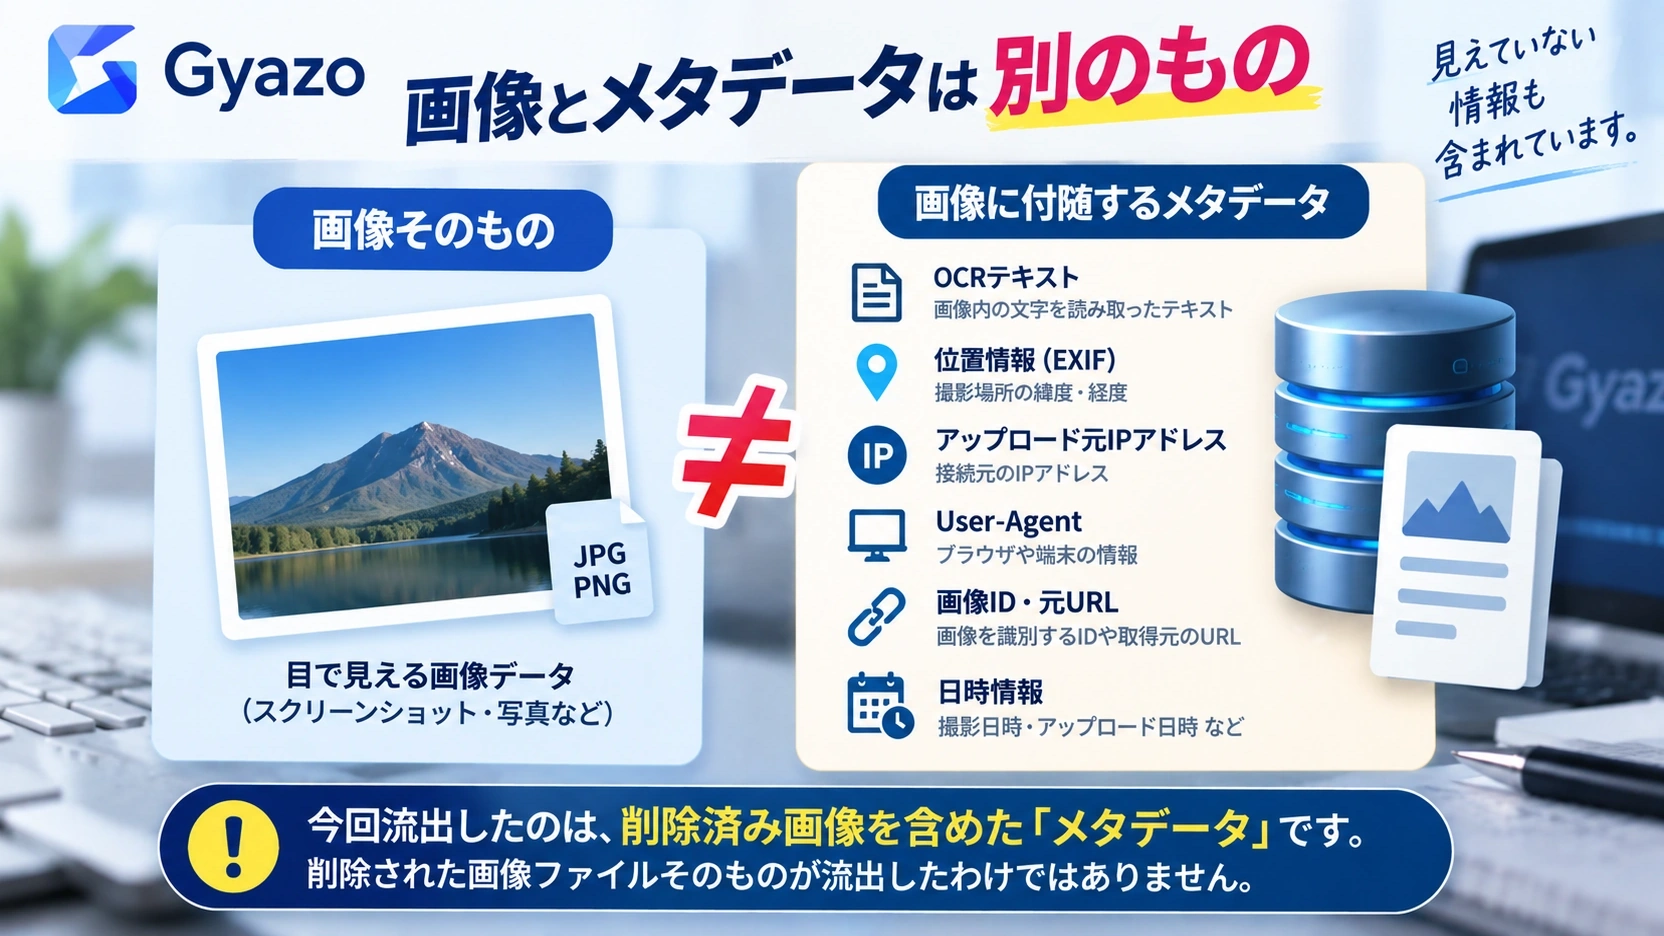
メタデータは、画像そのものではなく、その画像について記録された情報です。
たとえばスマートフォンの写真なら、「いつ撮影したか」「どこで撮影したか」といった情報が付くことがあります。Gyazoでは、さらにサービス上で画像を管理・検索・共有するための情報も扱われています。
Helpfeelが9月16日の第一報で公表した流出対象の画像メタデータには、次のような項目が含まれていました。(Helpfeel公式発表)
| 項目 | どんな情報? |
|---|---|
| 画像ID | Gyazoの画像URLを構成するために使われる情報 |
| アップロード元IPアドレス | 画像を送信した接続元を示す情報 |
| User-Agent | 利用していたブラウザや端末環境に関する情報 |
| EXIF位置情報 | 元画像に位置情報が含まれていた場合の情報 |
| OCRテキスト | 画像内の文字を読み取って抽出したテキスト |
| 画像タイトル・元URL | 画像に関連付けられたタイトルや取得元の情報 |
| 非公開画像のパスフレーズのハッシュ値 | 非公開設定に関連する認証情報 |
すべての画像にすべての項目が入っているという意味ではありません。
それでも、メタデータは「ただの付属情報」とは言い切れません。
たとえばスクリーンショットそのものを見なくても、OCRで読み取られた文字列に氏名、社内情報、メールアドレスなどが含まれていれば、画像の内容の一部を文字情報から推測できる可能性があります。
EXIF位置情報が残っている画像なら、撮影場所につながる情報になる場合もあります。
つまり今回のポイントは、「画像ファイルが流出したかどうか」だけを見ればいい問題ではないということです。
「削除したのに情報が残る」とはどういうこと?
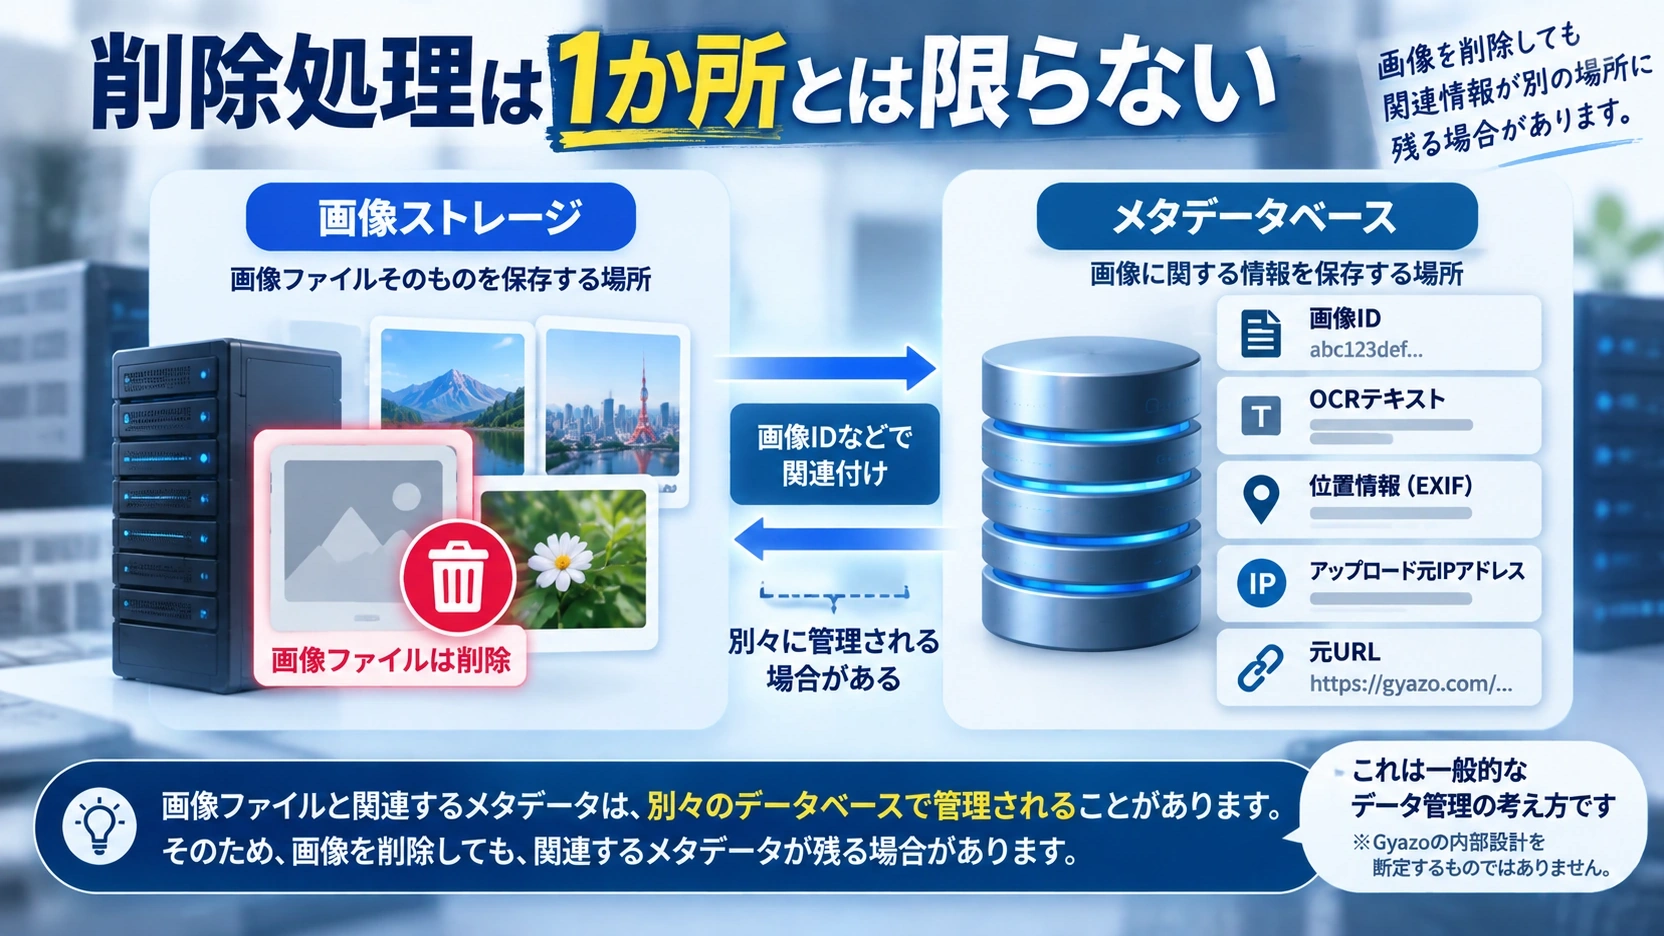
ここは今回の発表だけでは、まだすべてが分かっていません。
Helpfeelは、2023年2月以前に削除された画像、または同時期以前に削除されたアカウントの画像に関するメタデータが対象になったと説明しています。一方で、なぜそのメタデータが削除後も残っていたのかという保存・削除処理の詳細は、9月25日時点では明らかにしていません。 (Helpfeel公式発表)
一般的なシステムの話として考えると理解しやすくなります。
画像サービスでは、画像ファイル本体と、画像ID・検索情報・OCR結果・アクセス管理情報などを別のデータベースで管理する場合があります。
たとえるなら、本を捨てても図書館の「蔵書カード」が別の場所に残っているような状態です。
本そのものとカードは別物なので、一方を削除したからといって、もう一方も同時に消えるとは限りません。
ただし、Gyazoが実際にどのような仕組みで削除済み画像のメタデータを保持していたのかは、現時点の公式発表だけでは断定できません。
ここは「削除したのに残していた」と単純に決めつけるのではなく、今後の調査結果を見る必要があります。
不正アクセスはいつ起き、ここまで何が分かった?
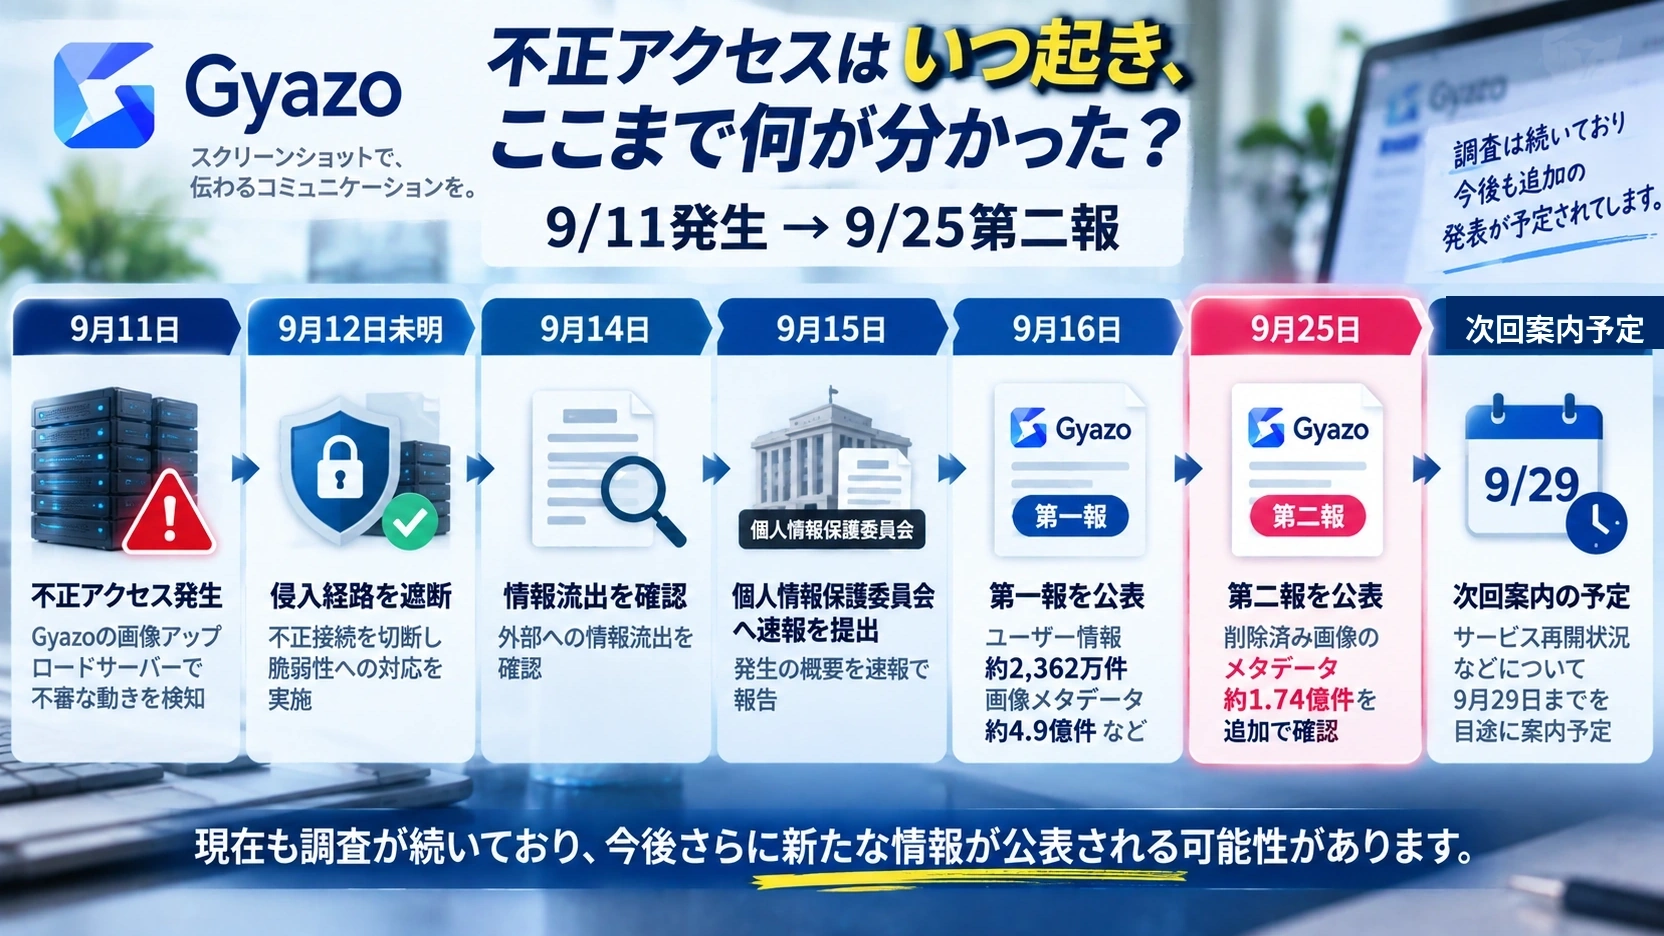
今回の問題は9月25日に突然始まったわけではありません。
発端は9月11日に起きたGyazoの画像アップロードサーバーへの不正アクセスです。第三者が脆弱性を悪用し、システム上で任意のコマンドを実行したとHelpfeelは説明しています。(Helpfeel公式発表)
時間順に並べるとこうなります。
| 日付 | 主な動き |
|---|---|
| 9月11日 | 不正アクセス発生。Helpfeelが不審な動きを検知 |
| 9月12日未明 | 確認した侵入経路を遮断し、不正接続を切断 |
| 9月14日 | 情報流出を確認 |
| 9月15日 | 個人情報保護委員会へ速報を提出 |
| 9月16日 | 第一報を公表。ユーザー情報約2,362万件、画像メタデータ約4.9億件などを発表 |
| 9月25日 | 第二報。削除済み画像のメタデータ約1.74億件の流出を追加公表 |
| 9月29日まで | サービス再開状況などについて次回案内を予定 |
第一報で終わった事件ではなく、その後のフォレンジック調査で影響範囲が追加で判明している途中だということが分かります。(Helpfeel公式発表)
ユーザー情報2,362万件の流出とは別の話?
はい。ユーザー情報と画像メタデータは、分けて考える必要があります。
Helpfeelは第一報で、Gyazoユーザーに関するデータ約2,362万件の流出も発表しています。9月25日の精査では、そのうち約1,801万件、約76%がメールアドレスを登録していない匿名ユーザー、約562万件、約24%がメールアドレス登録ユーザーだったことが明らかになりました。(Helpfeel公式発表)
ユーザー情報として公表されている項目には、利用状況によって名前やメールアドレス、パスワードのハッシュ値、ユーザーID、端末ID、ログインセッションIDなどが含まれます。クレジットカード番号などの決済情報は含まれていないとしています。(Helpfeel公式発表)
また、流出対象に含まれていたX連携用トークンについては、そのトークン単体ではXアカウントへのログインや操作はできないことを確認し、関連する認証情報は予防的に無効化したと説明しています。(Helpfeel公式発表)
つまり今回の事件では、
「ユーザーアカウントに関する情報」
と
「画像について記録されたメタデータ」
という性質の違うデータがそれぞれ影響を受けています。
Gyazo利用者はいま何をすればいい?
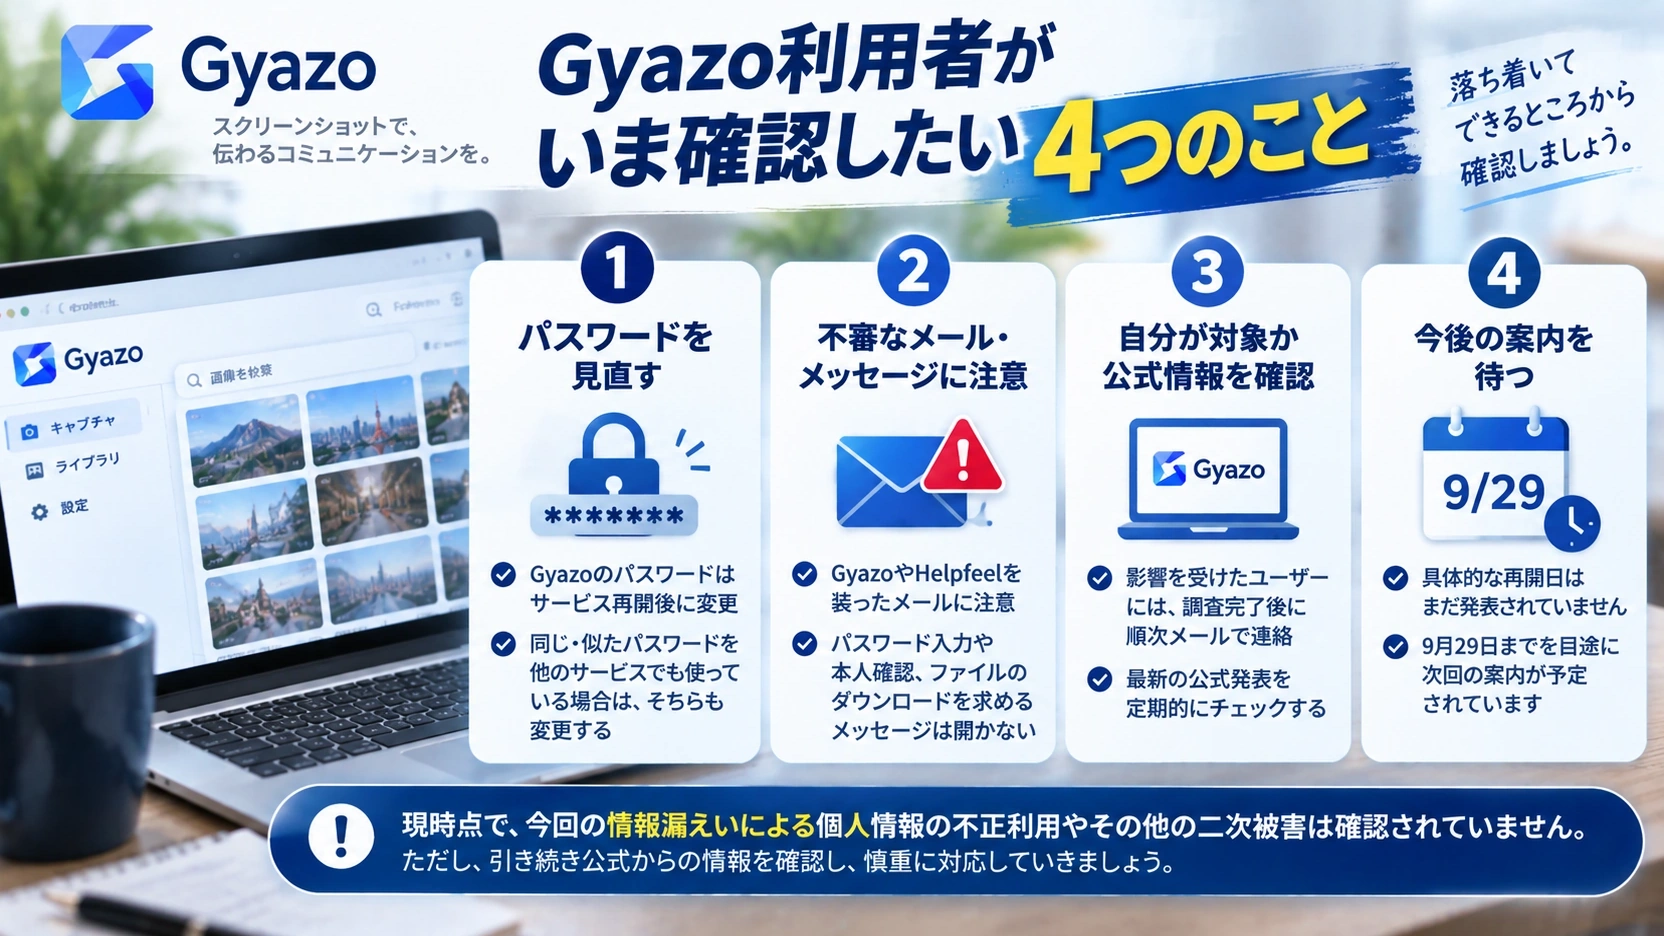
現時点で最も大切なのは、自分が対象かどうかについてHelpfeelからの案内と今後の公式発表を確認することです。
Helpfeelは影響を受けたユーザーや企業について、調査完了後に順次メールで連絡するとしています。(Helpfeel公式発表)
第一報ではGyazo利用者にパスワード変更を求め、同じ、または類似したパスワードを他サービスでも使っている場合は、そちらも変更するよう呼びかけています。Gyazoはセキュリティ対応のためサービスを停止しており、Gyazo側のパスワード変更はサービス再開後に行うよう案内されています。(Helpfeel公式発表)
また、今回の事件に便乗してGyazoやHelpfeelを装い、パスワード入力や本人確認、ファイルのダウンロードなどを求める不審なメールやメッセージにも注意が必要です。(Gyazo Help公式案内)
9月25日時点で、本件による個人情報の不正利用やその他の二次被害は確認されていません。(Helpfeel公式発表)
Gyazoはいつ再開するの?
9月25日時点では、具体的な全面再開日は発表されていません。
Helpfeelは、不正アクセスに使われた侵入経路の遮断と原因となった脆弱性の修正は完了したとしています。そのうえで追加のセキュリティ検証や認証情報への対応を進め、段階的にサービスを再開する方針です。(Helpfeel公式発表)
再開時には、まず保存済み画像を所有者本人だけが閲覧できる状態にし、その後、利用者自身が従来の共有状態へ戻せる仕組みを検討しています。
次の案内は2026年9月29日までを目途に出す予定です。(Helpfeel公式発表)
今回の1.74億件が最終的な影響範囲なのか、削除後もメタデータが残っていた具体的な理由は何だったのか。
この2点は、今後の調査で特に確認したいところです。
ニュースほどきの一言まとめ
今回新たに判明したのは、Gyazoで削除した画像1.74億枚そのものが流出した、という話ではありません。
主に2023年2月以前に削除された画像に関するメタデータ約1.74億件が外部に流出していたことが追加で確認されました。
ただしメタデータには、画像ID、IPアドレス、OCRで抽出された文字、EXIF位置情報などが含まれる場合があります。
「画像本体ではないから問題ない」とも、「削除した画像そのものが全部流出した」とも言えません。
画像ファイルと、その画像について記録された情報を分けて考えることが、今回のニュースを理解する一番のポイントです。
Gyazo情報漏えい、気になる疑問から読み解く
Q. 削除したGyazo画像1.74億枚がそのまま流出したのですか?
いいえ。9月25日に新たに確認されたのは、削除済み画像に関するメタデータ約1.74億件です。Helpfeelは、今回の追加流出に削除済み画像ファイルそのものは含まれていないと説明しています。(Helpfeel公式発表)
Q. 対象になるのはいつ削除した画像ですか?
主に2023年2月以前に削除した画像です。同時期以前にアカウントそのものを削除した場合、そのアカウントの画像に関するメタデータも対象に含まれます。(Helpfeel公式発表)
Q. メタデータには何が含まれているのですか?
公表された画像メタデータには、画像ID、アップロード元IPアドレス、User-Agent、EXIF位置情報、OCRテキスト、画像タイトル、元URLなどが含まれます。ただし、すべての画像にすべての項目が入っているという意味ではありません。(Helpfeel公式発表)
Q. なぜ削除した画像のメタデータが残っていたのですか?
9月25日時点の公式発表では、削除後もメタデータが残っていた具体的なシステム上の理由までは公表されていません。 今後のフォレンジック調査や追加説明を確認する必要があります。(Helpfeel公式発表)
Q. 2,362万件という数字は何ですか?
画像メタデータとは別に流出が確認されたGyazoユーザーに関するデータです。9月25日の発表では約76%がメールアドレス未登録の匿名ユーザー、約24%がメールアドレス登録ユーザーとされています。(Helpfeel公式発表)
Q. クレジットカード情報も流出したのですか?
Helpfeelは、クレジットカード番号などの決済情報は流出対象に含まれていないと説明しています。(Helpfeel公式発表)
Q. すでに二次被害は起きていますか?
9月25日時点で、今回の事件に起因する個人情報の不正利用やその他の二次被害は確認されていません。ただし調査と監視は継続されています。(Helpfeel公式発表)
Q. Gyazoはいつ通常どおり使えるようになりますか?
全面再開日はまだ発表されていません。Helpfeelは追加のセキュリティ検証を経て段階的に再開する方針で、9月29日までを目途に次の案内を出す予定です。(Gyazo Help公式案内)
今日のニュースほどき、理解の助けになりましたか?🙂
これからも、ニュースの「なぜ?」をやさしく、わかりやすくほどいていきます!
主な情報源
9月25日に追加判明した流出範囲
Helpfeel「『Gyazo』への不正アクセスによる情報漏えいに関するお知らせとお詫び(第二報)」
Gyazo Help「Notice Regarding Unauthorized Access to Gyazo(September 25, 2026)」
不正アクセスの経緯・メタデータの内容
Helpfeel「Notice and Apology Regarding a Data Breach Resulting from Unauthorized Access to Gyazo」