GMOが身代金を拒否、攻撃者はなぜ「顧客情報」を公開?利用者への影響は

「会社が身代金を払わなかったら、今度は利用者の情報がネットに出るの?」
GMOインターネットグループをめぐるニュースを見て、そんな疑問を抱いた人もいるのではないでしょうか。2026年10月27日、攻撃者とみられる人物がGMOや利用者に関する情報と称するものを公開したことを、同社が確認しました。ただし、公開された内容がすべて本物だと確認されたわけではありません。(GMOインターネット)
実は、サイバー攻撃にはシステムを止めるだけでなく、持ち出した情報を「公開する」と脅して金銭を要求する手口があります。今回も、攻撃者側の発表とGMOが実際に確認した事実を分けて見る必要があります。
※ 本文中の画像は、記事の理解を助けるためにAIで制作したイラストです。実際の写真ではなく、人物・場所・状況の表現が実際と一部異なる場合があります。
今回の問題を理解する鍵は、攻撃を受けたサービスの仕組み、実際に判明した被害、そして身代金と補償の違いです。
GMOのどのサービスが狙われ、なぜFX利用者に影響したのか?
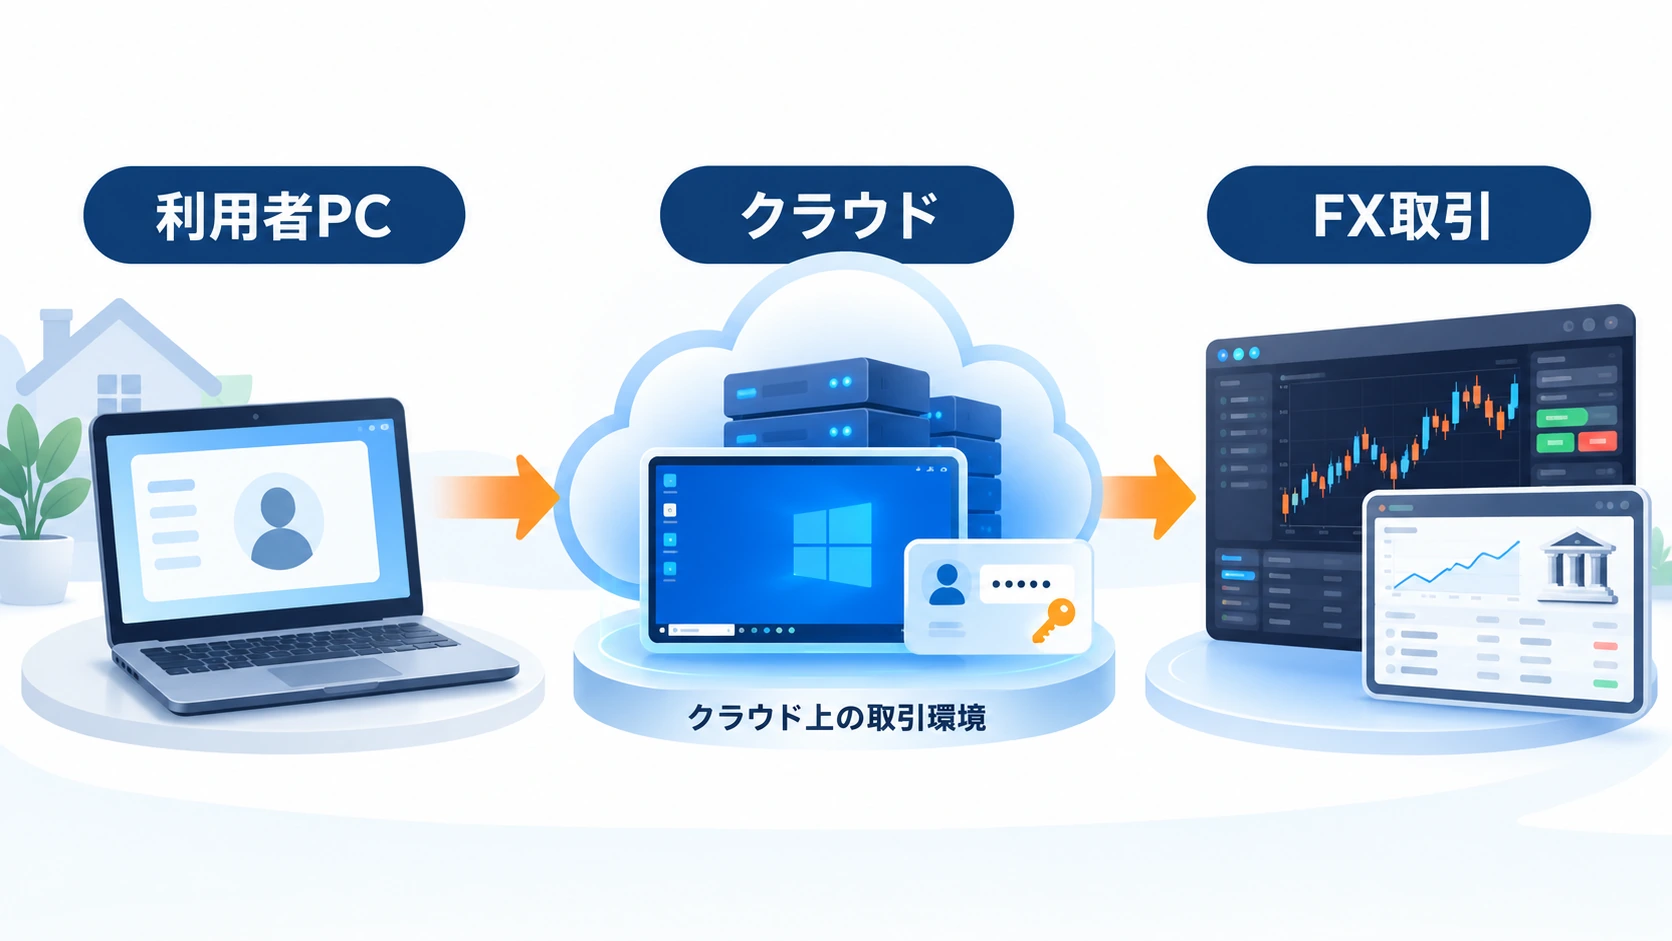
不正アクセスの対象は、GMOインターネットが提供する「お名前.com デスクトップクラウド」です。FXの自動売買ソフトなどを、インターネット上の専用環境で継続稼働させるためのサービスでした。
通常、自宅のパソコンを閉じれば、そのパソコン上のプログラムは動き続けられません。ところが、クラウド上の仮想的なデスクトップ環境を利用すれば、利用者自身のPCとは別の場所で取引ツールを動かせます。こうした用途で使われる仕組みは「VPS(仮想専用サーバー)」とも呼ばれます。(ITmedia NEWS)
問題は、その環境に取引口座のログイン情報などが保存されていた可能性があることです。GMOはサーバー内の情報が外部に持ち出された事実を認めており、一部利用者からは身に覚えのない取引の報告も受けています。単にクラウドサービスが停止しただけの事件ではないのです。(GMOインターネット)
10月27日、実際には何が公開されたのか?
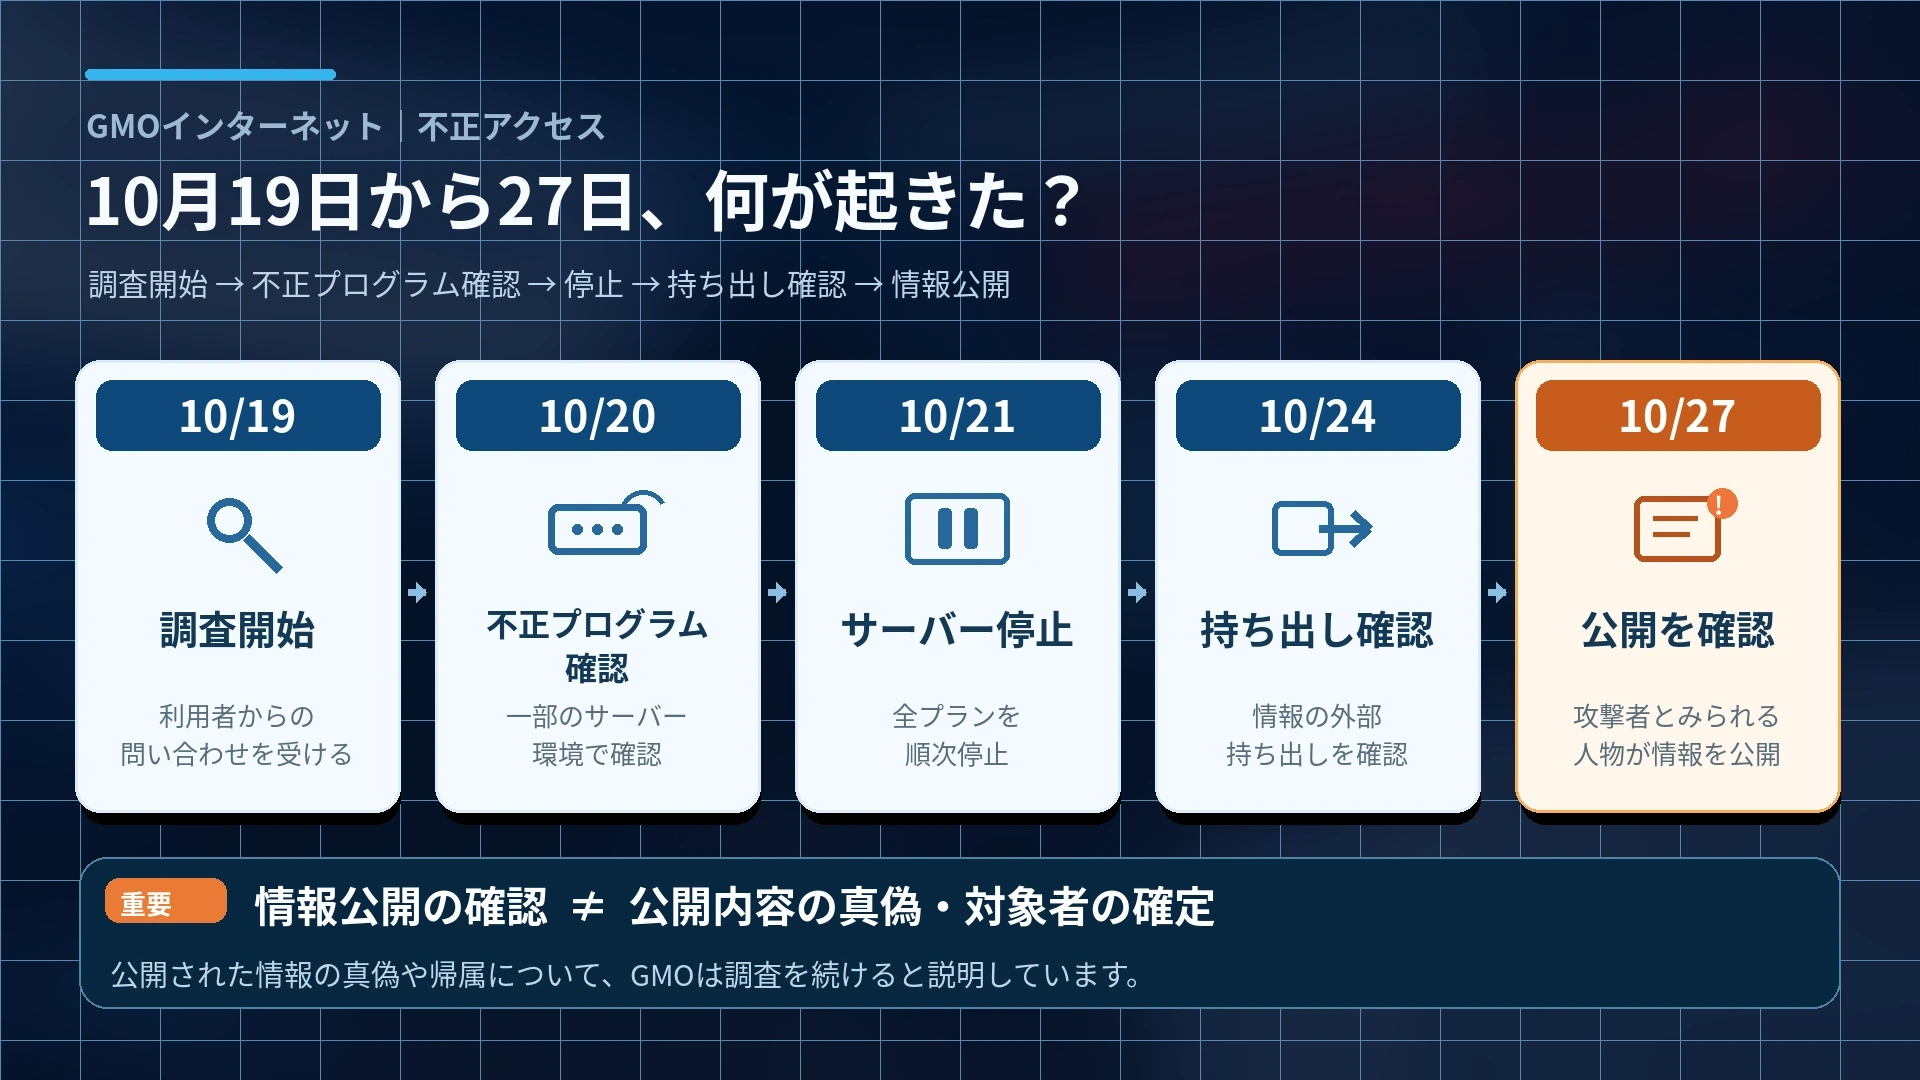
10月27日に確認されたのは、攻撃者とみられる人物が情報を公開したという事実です。公開内容の真偽や、そこに含まれる個人情報の帰属については、GMOが調査を続けると説明しました。
| 日付(2026年) | 確認された主な動き |
|---|---|
| 10月19日 | 利用者からの問い合わせを受けて調査開始 |
| 10月20日 | 一部のサーバー環境で不正プログラムを確認 |
| 10月21日 | 全プランのサーバーを順次停止し、第1報を公表 |
| 10月24日 | 不正アクセスと情報の外部持ち出しを確認したと発表 |
| 10月27日12時30分 | 攻撃者側による情報の公開をGMOが確認 |
| 10月27日19時10分 | 特別見舞金と犯人特定につながる情報への懸賞金を発表 |
(GMOインターネット・第2報 · GMOインターネット・第12報)
共同通信などは、攻撃者側が顧客1人分の個人情報だとする内容を掲載したと報じました。ただし、それが実際の利用者の情報であるか、記載事項が正しいかは、当時確認できていませんでした。ニュースで「1人分が公開」と見かけても、漏えいした人数が1人と確定した意味ではありません。(共同通信 · ITmedia NEWS)
もう一つ区別したいのは、情報公開とランサムウェアによる暗号化です。攻撃者は利用者のPCを暗号化する攻撃も予告していましたが、GMOは27日13時55分時点では、その攻撃を確認していないと公表しています。予告があったことと、実際に攻撃が成功したことは同じではありません。(GMOインターネット・第10報)
なぜ身代金を払わないと「情報を公開する」と脅すのか?
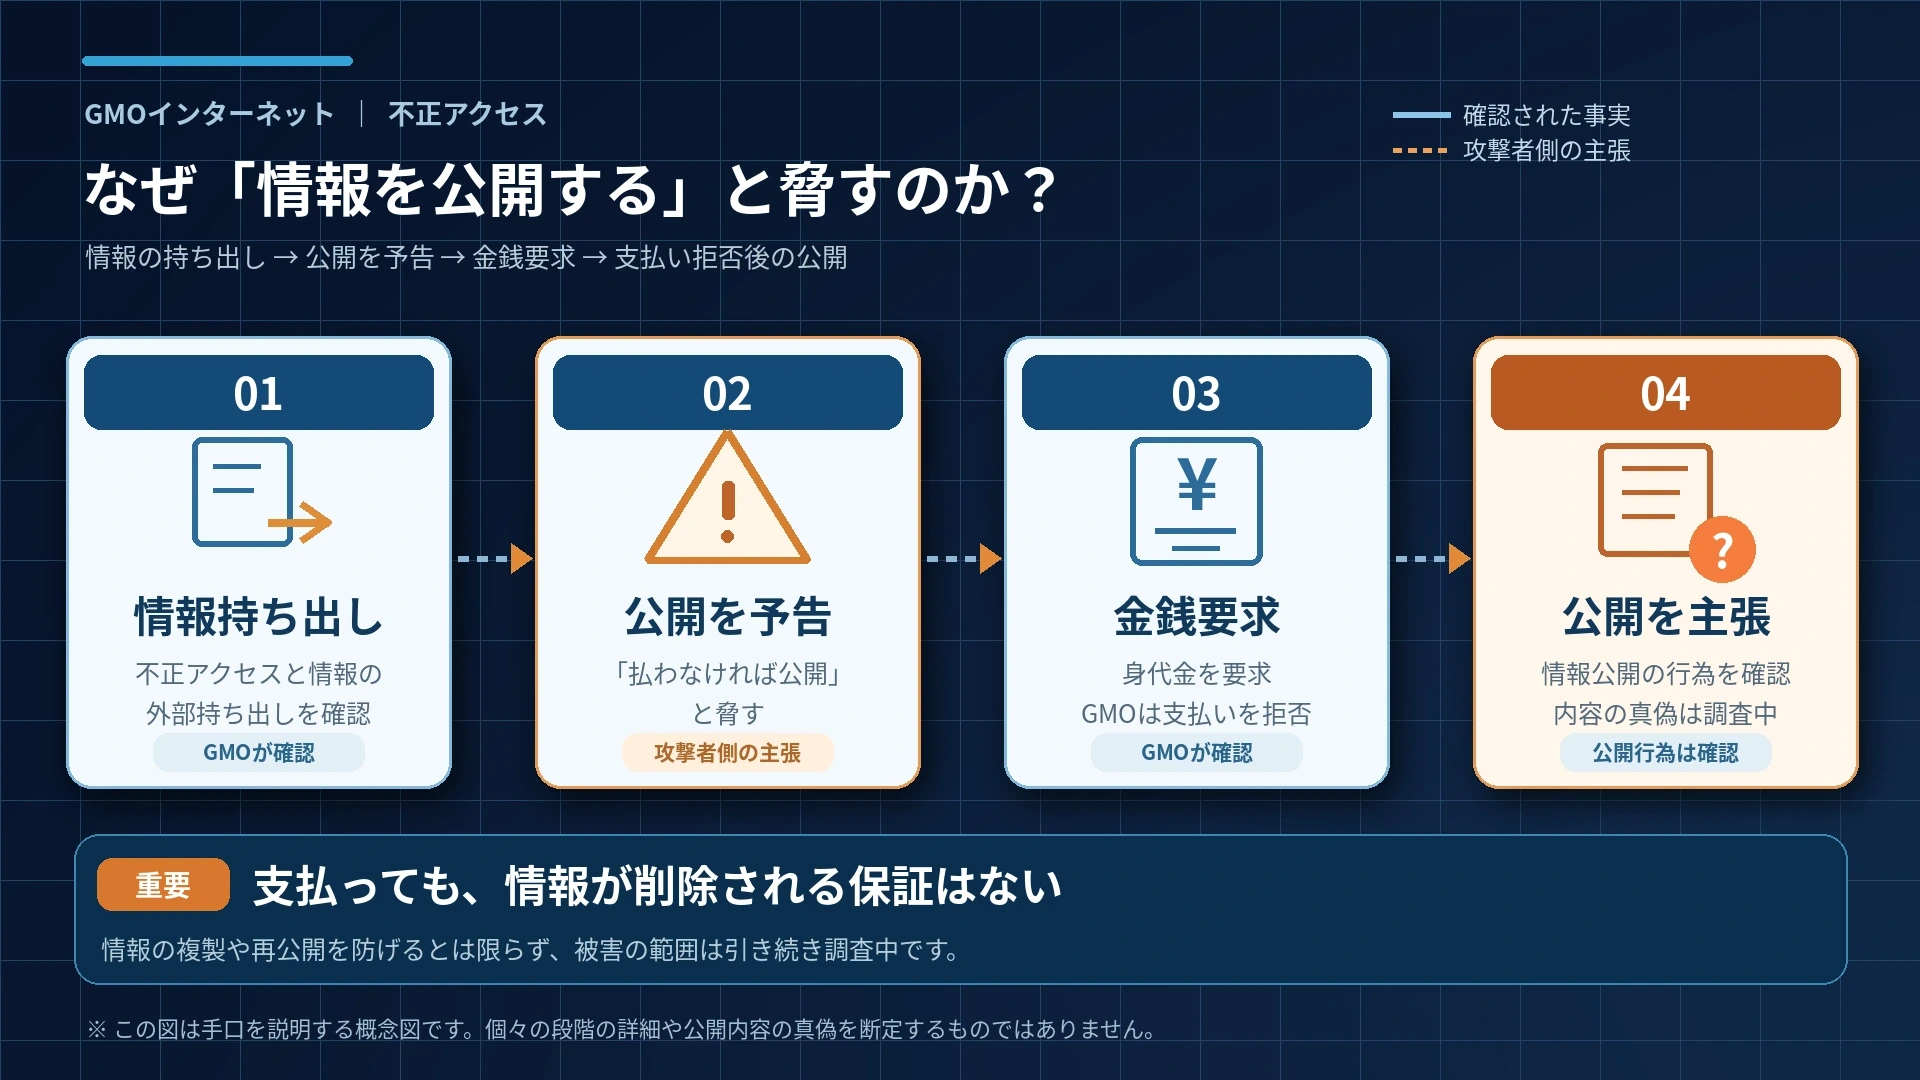
攻撃者が情報公開を持ち出すのは、企業だけでなく、その利用者にも被害が広がるという圧力をかけるためです。情報を公開すると脅されれば、企業は顧客の信頼やプライバシーへの影響を心配せざるを得ません。
従来のランサムウェアは、データを暗号化して使えなくし、「元に戻してほしければ金を払え」と迫る手口で知られていました。さらに、情報を持ち出して「払わなければ公開する」と脅す方法もあります。独立行政法人情報処理推進機構(IPA)は、暗号化と情報公開を組み合わせる「二重脅迫」を重要な脅威として説明しています。(IPA)
ただ、今回のGMO事件について、一般論として知られる手口と、個別の攻撃で実際に成功した内容は分けて考える必要があります。GMOが確認したのは不正アクセスと情報の持ち出し、そして27日の情報公開です。利用者PCへのランサムウェア攻撃の成功まで確認したわけではありません。(GMOインターネット)
それでは、企業が払ってしまえば情報は守られるのでしょうか。必ずしもそうではありません。相手が情報を削除する保証も、別の場所にコピーしていない保証もないからです。GMOはこの点と、犯罪への資金提供を避けることを理由に、要求には応じない方針を示しました。(GMOインターネット・第12報)
約80億円の身代金と100万ドルの懸賞金、どう違う?
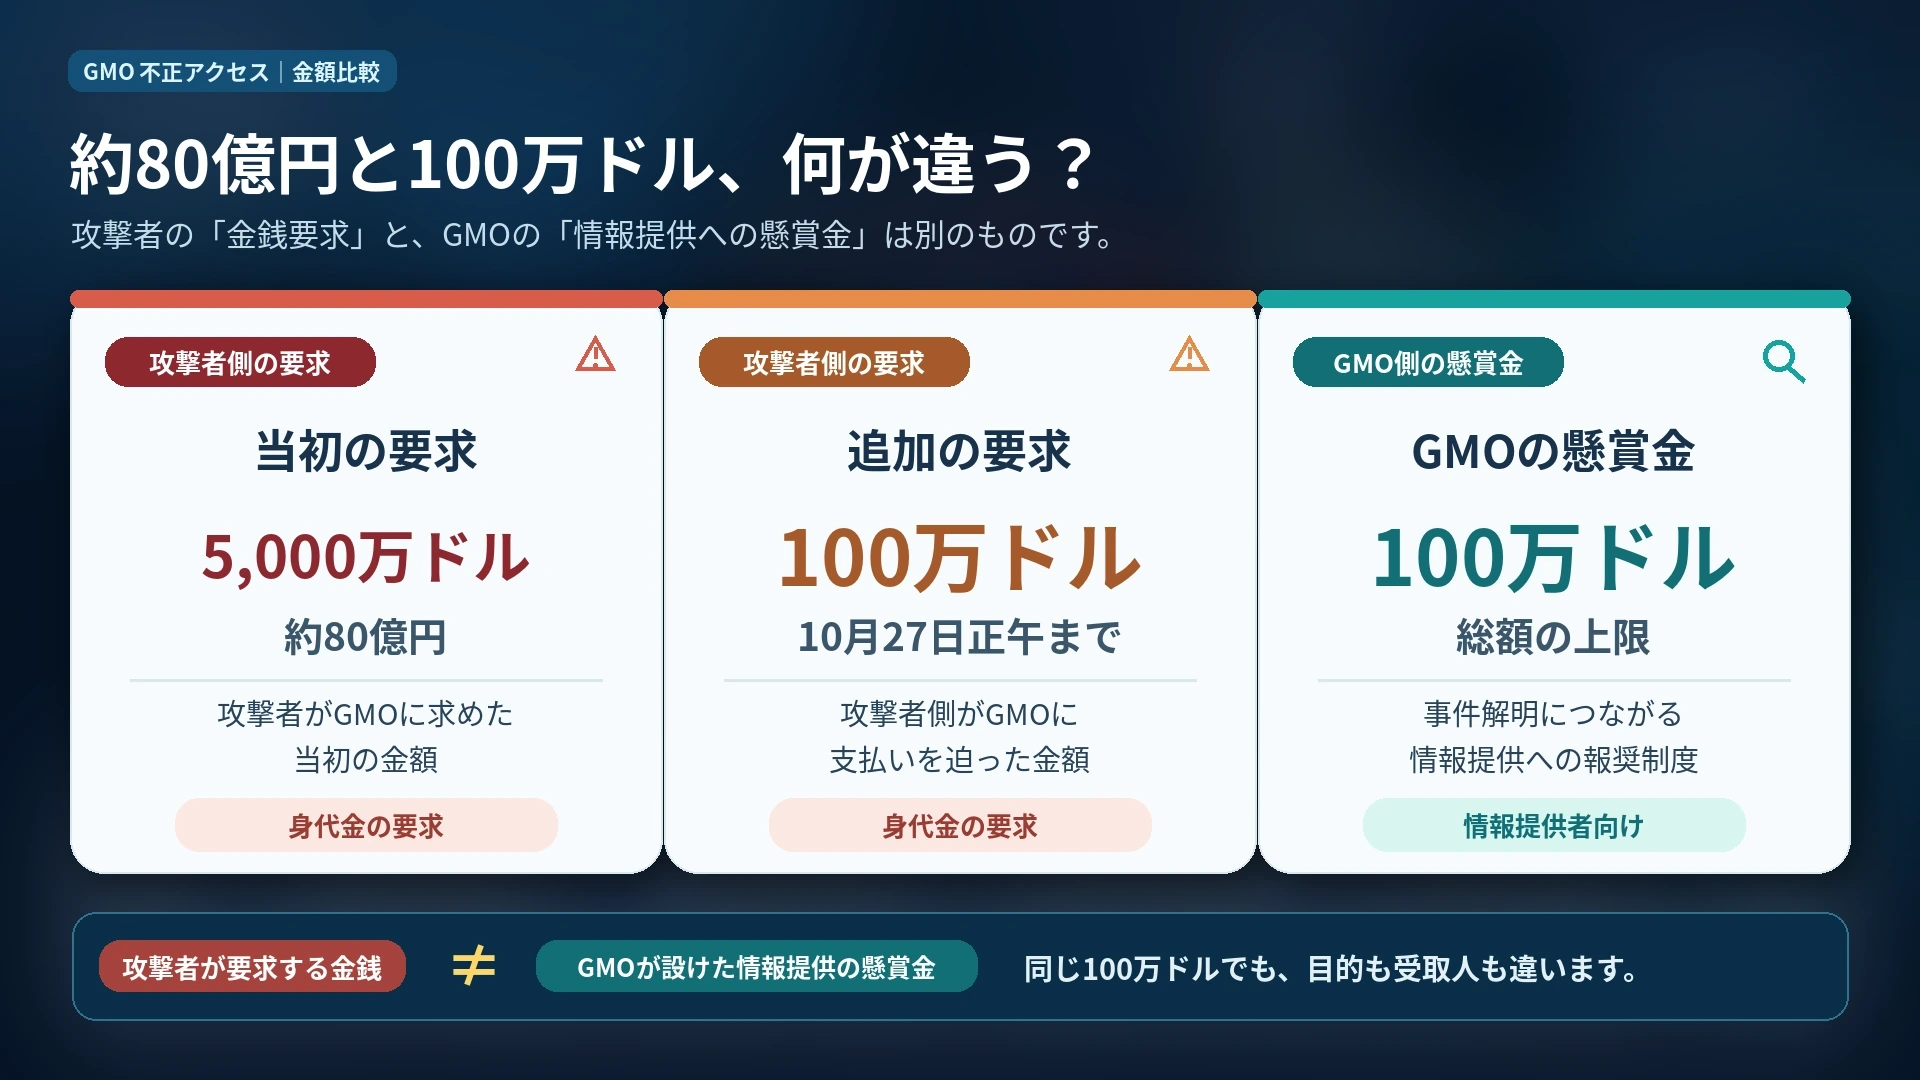
この事件に登場する金額は、一つではありません。攻撃者側の金銭要求と、GMOが犯罪解明のために用意した懸賞金は、金額が似ていても意味が正反対です。
| 金額 | 誰が何のために示したものか |
|---|---|
| 5,000万ドル(当時の説明で約80億円) | GMOが公表した、攻撃者側からの当初の金銭要求 |
| 100万ドル | 27日正午までの支払いを攻撃者側が求めたと報じられた額 |
| 総額上限100万ドル(参考で約1億5,000万円) | GMOが犯罪の関与者特定などにつながる情報提供に設定した懸賞金 |
(FNNプライムオンライン · GMOインターネット・第12報)
当初要求の5,000万ドルと、27日を期限とした100万ドルは、要求された時期や報じられた内容が異なります。一方、GMOの懸賞金100万ドルは、攻撃者に渡す身代金ではなく、事件の解明に役立つ適法な情報提供に対して支払う制度全体の上限です。受付開始は10月28日正午と発表されています。(GMOインターネット・第12報)
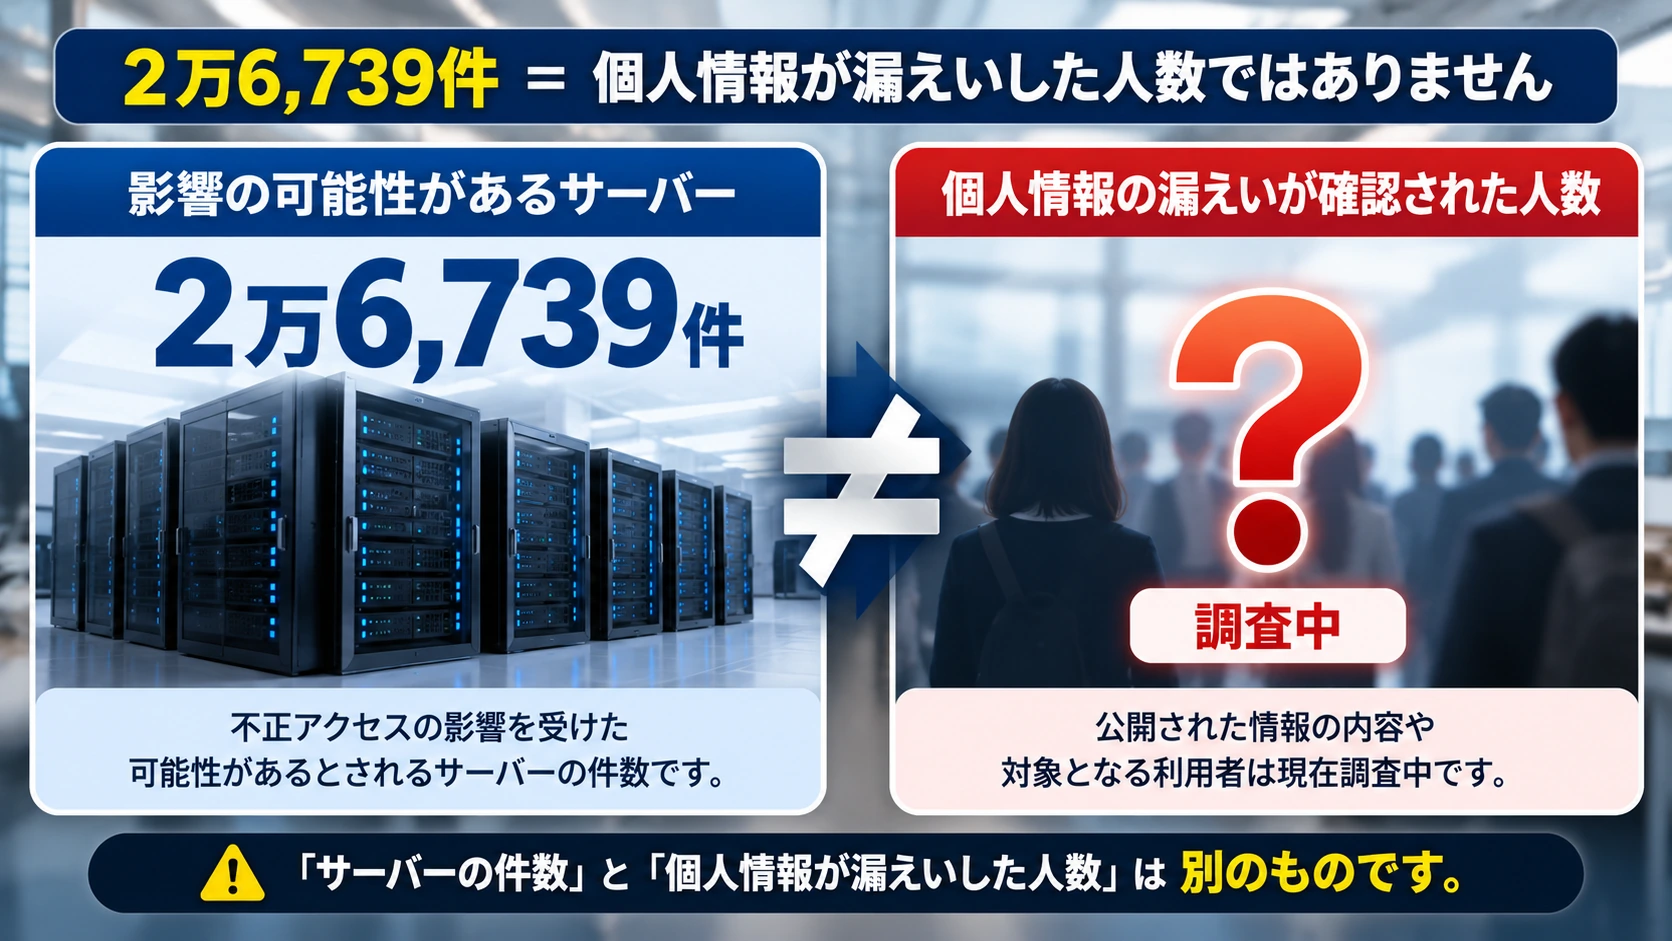
「影響の可能性があるサーバー2万6,739件」は漏えい人数なのか?
いいえ。2万6,739件は「影響の可能性があるサーバー数」であり、個人情報が公開された人数ではありません。この数字はGMOが10月22日の第2報で示したものです。(GMOインターネット・第2報)
今回の状況は、少なくとも三つに分けて考えると混乱しません。
| 区分 | 10月27日までに分かっていること |
|---|---|
| サービスへの影響 | 全プランの停止、影響の可能性があるサーバー2万6,739件 |
| 情報の持ち出し | サービス環境から情報が外部に持ち出された事実をGMOが確認 |
| ネット上での公開 | 攻撃者側の公開行為を確認。ただし公開内容の真偽や対象者は調査中 |
(GMOインターネット・第4報 · GMOインターネット・第10報)
「漏えい」「公開」「不正取引」は似たニュースに見えても、意味が異なります。外部に情報が持ち出されることと、その情報がネットに掲載されることは別です。さらに、口座の不正操作による損失も、利用者ごとの調査で確認する必要があります。
利用者への5,000円と最大300万円、誰が受け取れるのか?
最大300万円がすべての利用者に支払われるわけではありません。GMOが発表した措置は、対象者と条件の違う三つの枠組みに分かれています。
| 支援・補償の種類 | 対象と内容 |
|---|---|
| 一律のお見舞金 | 10月24日の発表時点でサービスを利用している全顧客に5,000円 |
| 特別お見舞金 | 公開された情報に本人の情報が含まれるとGMOが確認した場合。1公開につき上限300万円 |
| 不正取引による損失補償 | 今回の不正アクセスが原因だと調査で認められた取引の実現損失など |
(GMOインターネット・第4報 · GMOインターネット・第12報)
特別お見舞金は公開された情報の種類によって、氏名や連絡先などの基本情報が1万円、取引口座のID・パスワードなどが1万5,000円、プライバシー性の高い情報が2万5,000円と発表されています。複数の区分が該当する場合は合算されますが、これは「1人につき必ず300万円」という意味ではありません。(GMOインターネット・第12報)
不正取引の補償についても、通常の相場変動による損失や「本来得られたはずの利益」まで無条件で対象になるわけではありません。GMOは、別のクラウド基盤で提供する代替サービスの6か月無償利用も発表しています。(GMOインターネット・第4報)
利用者は今、何を確認しておけばいい?
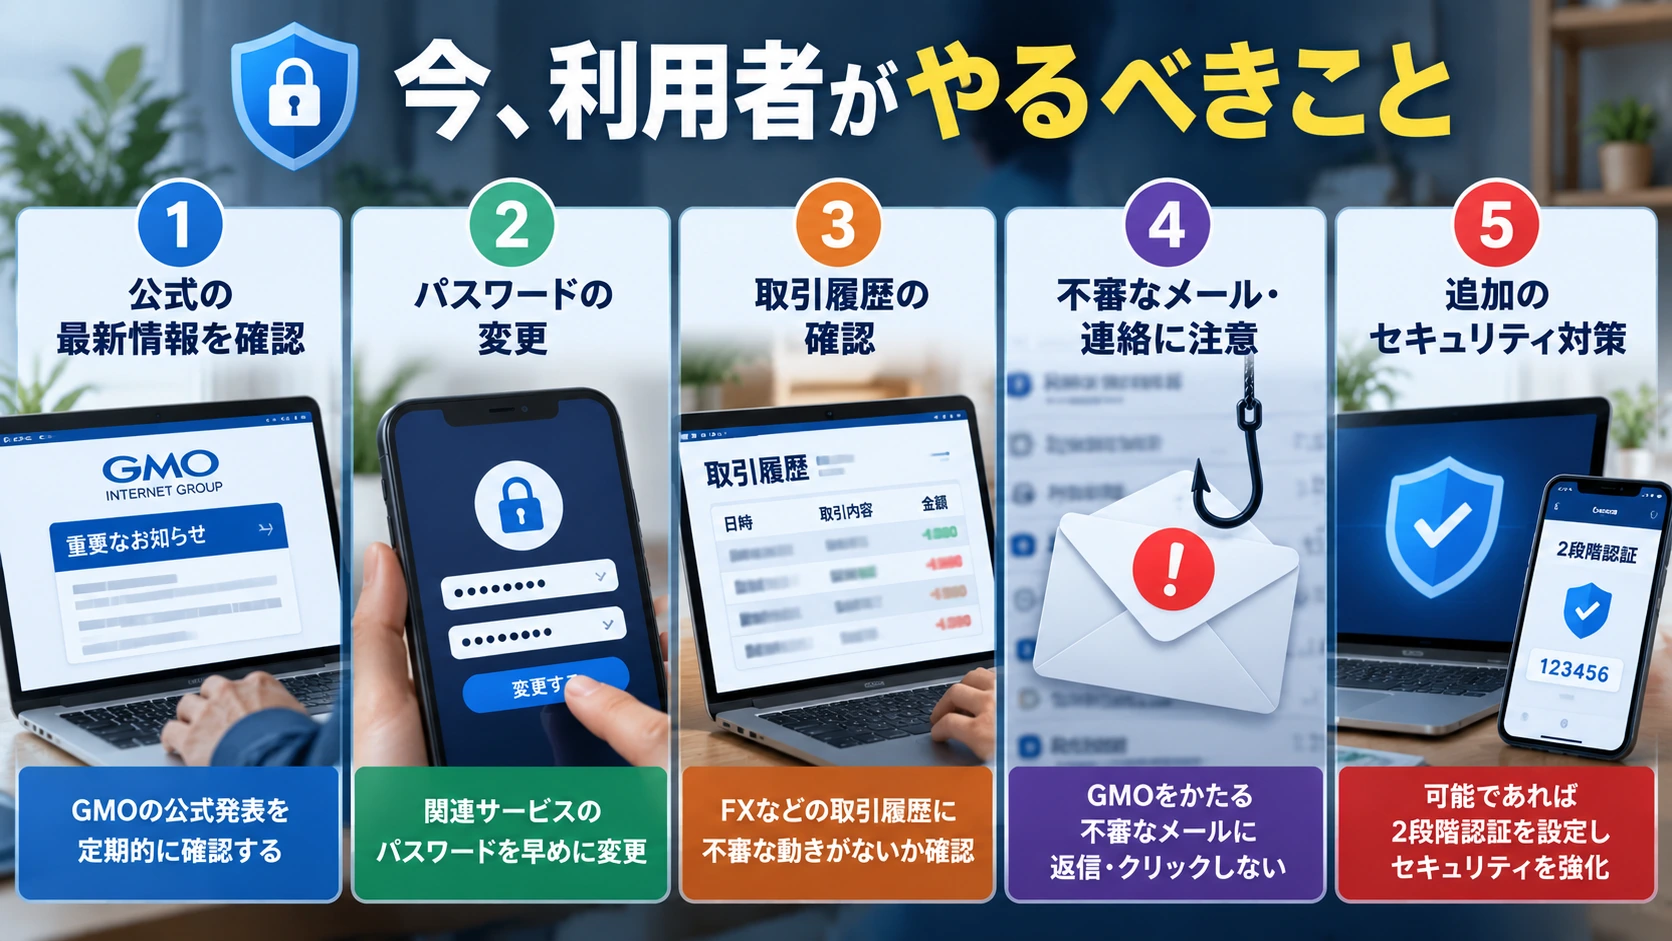
対象サービスでFXや証券の取引ツールを使っていた人は、安全な別の端末から取引口座などのパスワードを変更し、ログイン中のセッションを切ることが重要です。対応する取引サービスでは多要素認証も有効にし、取引履歴や残高に不審な動きがないか確認してください。(GMOインターネット・第2報)
GMOは27日、予告されていた攻撃時刻に備えて、バックアップ、ウイルスのフルスキャン、ネットワークの切断とPCの電源断も求めました。これは27日正午の予告に対応した案内であり、28日以降の利用方法を自己判断で決めるのではなく、対象利用者は最新の公式連絡を確認する必要があります。(GMOインターネット・第9報)
また、今回の情報公開を装ったサイトを興味本位で開かないことも大切です。GMOは、公開先サイトを閲覧した人の情報を攻撃者が取得していると説明し、アクセスや転載、SNSでの拡散を避けるよう強く呼びかけています。(GMOインターネット・第12報)
「GMOの担当者」を名乗るメールやSMSが届いても、そこで示されたリンクからパスワードを入力するのは危険です。補償手続きを口実に認証コードや費用を求める連絡にも応じず、公式サイトに自分でアクセスして案内を確認してください。
これから何が分かれば、被害の全体像が見えるのか?
今後の焦点は、公開された情報の真偽と対象範囲、利用者の口座への不正操作による実害、端末への攻撃の有無、そして新しいサービス環境の安全確認です。現時点で不明な部分を、すべて被害確定と読み替えることはできません。
GMOは、情報の公開が確認された利用者には個別に連絡すると説明しています。利用者への補償や代替サービスの具体的な手続きも、同社が案内する予定です。事件の解明に関する懸賞金制度は10月28日正午から受付を始めると発表していますが、これと被害者への補償は別の話です。(GMOインターネット・第12報)
【結論】このニュースは、こう理解すればいい
GMOが身代金要求を拒否した後、10月27日に攻撃者とみられる人物が情報を公開したことは確認されました。しかし、公開内容の真偽や対象者の全容と、予告されたランサムウェア攻撃の成否は別々に確認すべき問題です。
今回の構図は、盗んだ情報を金銭要求の圧力として使うサイバー犯罪の危険性を示しています。身代金を支払っても情報の削除は保証されません。一方、利用者を守る責任がなくなるわけでもなく、GMOは一律のお見舞金、情報公開への特別見舞金、不正取引の損失補償などを打ち出しました。
GMO不正アクセス、気になる疑問から読み解く
Q. GMOが攻撃を受けたのはいつですか?
10月19日に利用者からの問い合わせを受けて調査が始まり、20日に不正プログラムを確認、21日にサービス停止を発表しました。攻撃そのものの開始日時がこの時点で確定したという意味ではありません。
Q. 10月27日に公開された情報は本物ですか?
GMOは公開行為を確認しましたが、公開内容の真偽や利用者との関係は調査中と説明しました。攻撃者が書いた内容をそのまま確定した事実として扱うべきではありません。
Q. ランサムウェアで利用者のPCが暗号化されたのですか?
10月27日13時55分時点で、GMOは予告されたランサムウェア攻撃を確認していません。これだけで、その後のすべての端末の安全が保証されたわけでもありません。
Q. 2万6,739人分の個人情報が流出したのですか?
いいえ。2万6,739件は影響の可能性があるサーバー数として発表された数字で、漏えい人数ではありません。
Q. 身代金の約80億円と100万ドルは同じ要求ですか?
同じ金額ではありません。GMOが明らかにした当初要求は5,000万ドルで、その後、攻撃者側が27日を期限に100万ドルを要求したと報じられました。
Q. GMOが発表した100万ドルの懸賞金は攻撃者に払うお金ですか?
違います。犯罪の解明や関与者の特定に役立つ適法な情報提供に対する報奨金制度の総額上限です。
Q. 利用者全員が最大300万円を受け取れますか?
いいえ。一律5,000円のお見舞金とは別に、公開情報に本人の情報が含まれるとGMOが確認した場合に、情報区分に応じた特別お見舞金が支払われます。300万円は1公開あたりの上限額です。
Q. 不正なFX取引で損失が出たらどうなりますか?
GMOは、今回の不正アクセスに起因すると認められた不正取引の実現損失を補償すると発表しました。通常の相場変動による損失や得られたはずの利益などは対象外です。
Q. 公開されたというサイトを見に行っても大丈夫ですか?
見に行かないでください。GMOはアクセスした人の情報が攻撃者に取得されていると説明しており、閲覧も拡散も控えるよう求めています。
今日のニュースほどき、理解の助けになりましたか?🙂 これからも、ニュースの「なぜ?」をやさしく、わかりやすくほどいていきます!
主な情報源
侵入の経緯と被害の確認
GMOインターネット:不正アクセスに関する第2報(10月22日)
GMOインターネット:情報持ち出しと補償方針に関する第4報(10月24日)