GMOのFX用サーバーが攻撃された?なぜ取引口座まで不正操作されたのか

「サーバーがサイバー攻撃を受けた」というニュースなのに、なぜFXの取引口座で勝手に売買されるのでしょうか。
2026年10月24日、GMOインターネットは「お名前.com デスクトップクラウド」への不正アクセスについて、利用者への一律5,000円の見舞金と、不正取引によって生じた損失の補償方針を発表しました。単にサービスが使えなくなっただけではなく、取引口座の操作にまで問題が及んだ可能性があるのです。(GMOインターネット)
ただし、GMOが運営するすべてのFX口座が侵害された、という話ではありません。 攻撃を受けたのは、利用者が取引ソフトを動かすために借りていたクラウドサービスです。この違いを知ると、被害の仕組みも補償の条件も見えてきます。
※ 本文中の画像は、記事の理解を助けるためにAIで制作したイラストです。実際の写真ではなく、人物・場所・状況の表現が実際と一部異なる場合があります。
GMOの「お名前.com デスクトップクラウド」で何が起きた?
外部からの不正アクセスが発生し、顧客情報の持ち出しが確認されました。 さらに、利用者からFXなどの取引口座で身に覚えのない操作があったとの報告が寄せられています。ただし、個別の取引がどのような手口で行われたか、被害の全容は調査中です。(GMOインターネット)
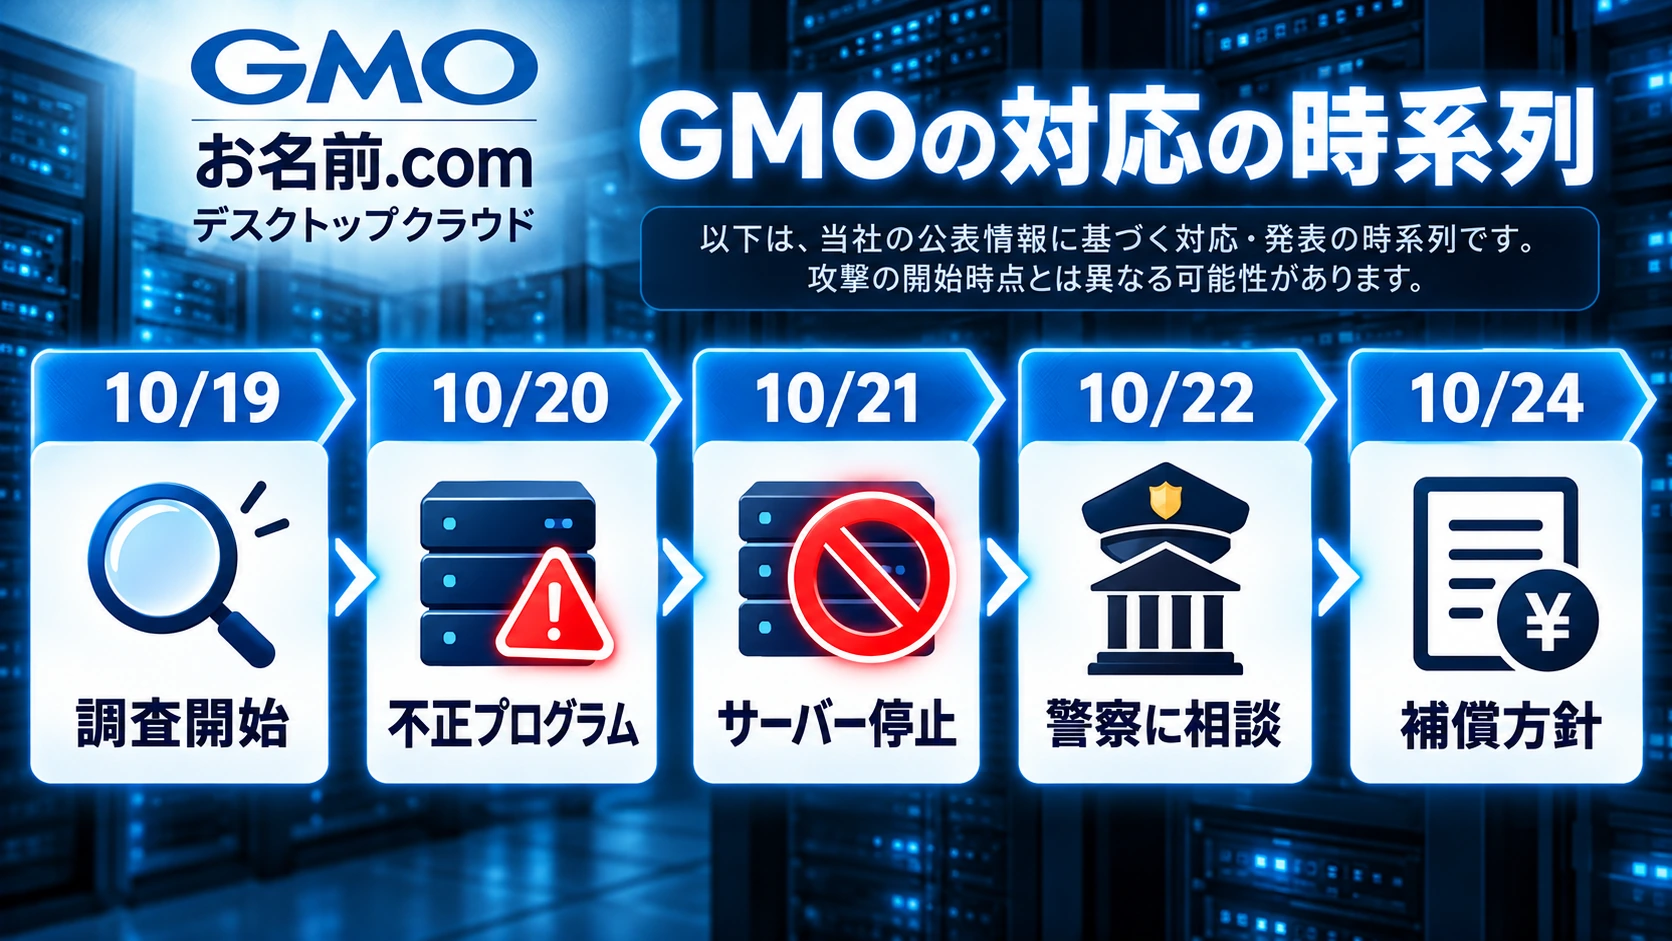
公表された経緯を時間順に並べると、状況がつかみやすくなります。
| 日付 | 確認・発表されたこと |
|---|---|
| 10月19日 | 利用者からの問い合わせを受け、調査を開始 |
| 10月20日 | 一部の利用環境で不正なプログラムを確認 |
| 10月21日 | 午前4時から全プランのサーバーを順次停止 |
| 10月22日 | 警察に相談。不正な口座操作について注意喚起 |
| 10月24日 | 情報の持ち出しを認め、見舞金・損失補償の方針を公表 |
これは「攻撃が始まった日」の年表ではなく、あくまで会社が把握して公表した経緯です。侵入の正確な時期や原因については、専門会社とともに調査が続いています。(GMOインターネット・Impress Watch)
FX会社が攻撃されなくても、なぜ勝手に取引されるのか?
取引ソフトを動かすサーバーに口座のログイン情報が保存されていると、その情報が第三者に悪用され、取引の操作につながる可能性があるからです。 FX会社の中核システムそのものに侵入しなくても起こり得る問題です。
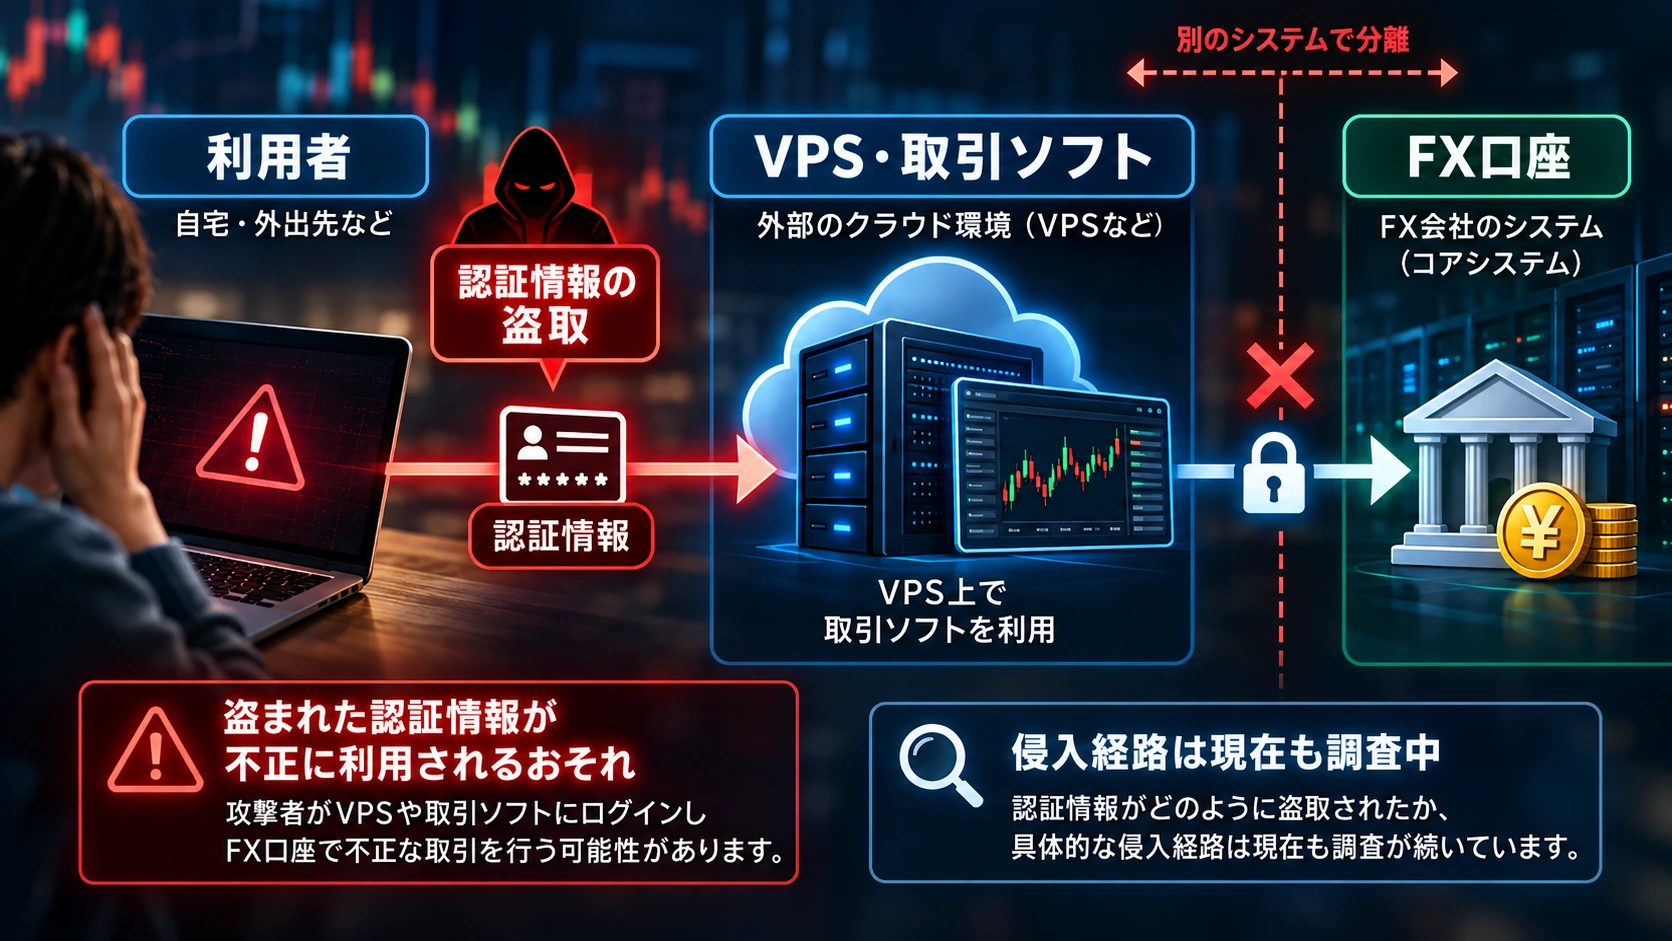
このサービスは、インターネット上に借りるWindowsのデスクトップ環境です。「VPS(仮想専用サーバー)」と呼ばれる仕組みを利用し、手元のパソコンの電源を切っても、クラウド側でFXの自動売買ソフトを動かせます。
自動売買は、あらかじめ設定した条件に従って注文を出す仕組みです。利用者は、そのソフトと証券会社・FX会社の取引口座を接続して使います。接続には口座IDやパスワードなどの認証情報が関わります。
今回、GMOはサーバー内に保存された取引口座のログイン情報などが第三者に取得され、不正利用された可能性があると説明しています。利用者から不審な注文の報告も届いています。一方、実際の不正注文がどの認証情報や経路を使って出されたのかは、すべて確定したわけではありません。 (GMOインターネット)
たとえるなら、銀行の建物に侵入したのではなく、別の場所に置いていた「取引に使う鍵」を盗まれた可能性がある、という構図です。お金がサーバーに保管されていたという意味ではありません。
2万6739件のサーバーが「全部被害に遭った」は本当?
いいえ。2万6,739件は、影響を受けた可能性があるサーバー数です。 そのすべてで侵入や情報流出が確認されたわけではありません。(GMOインターネット)
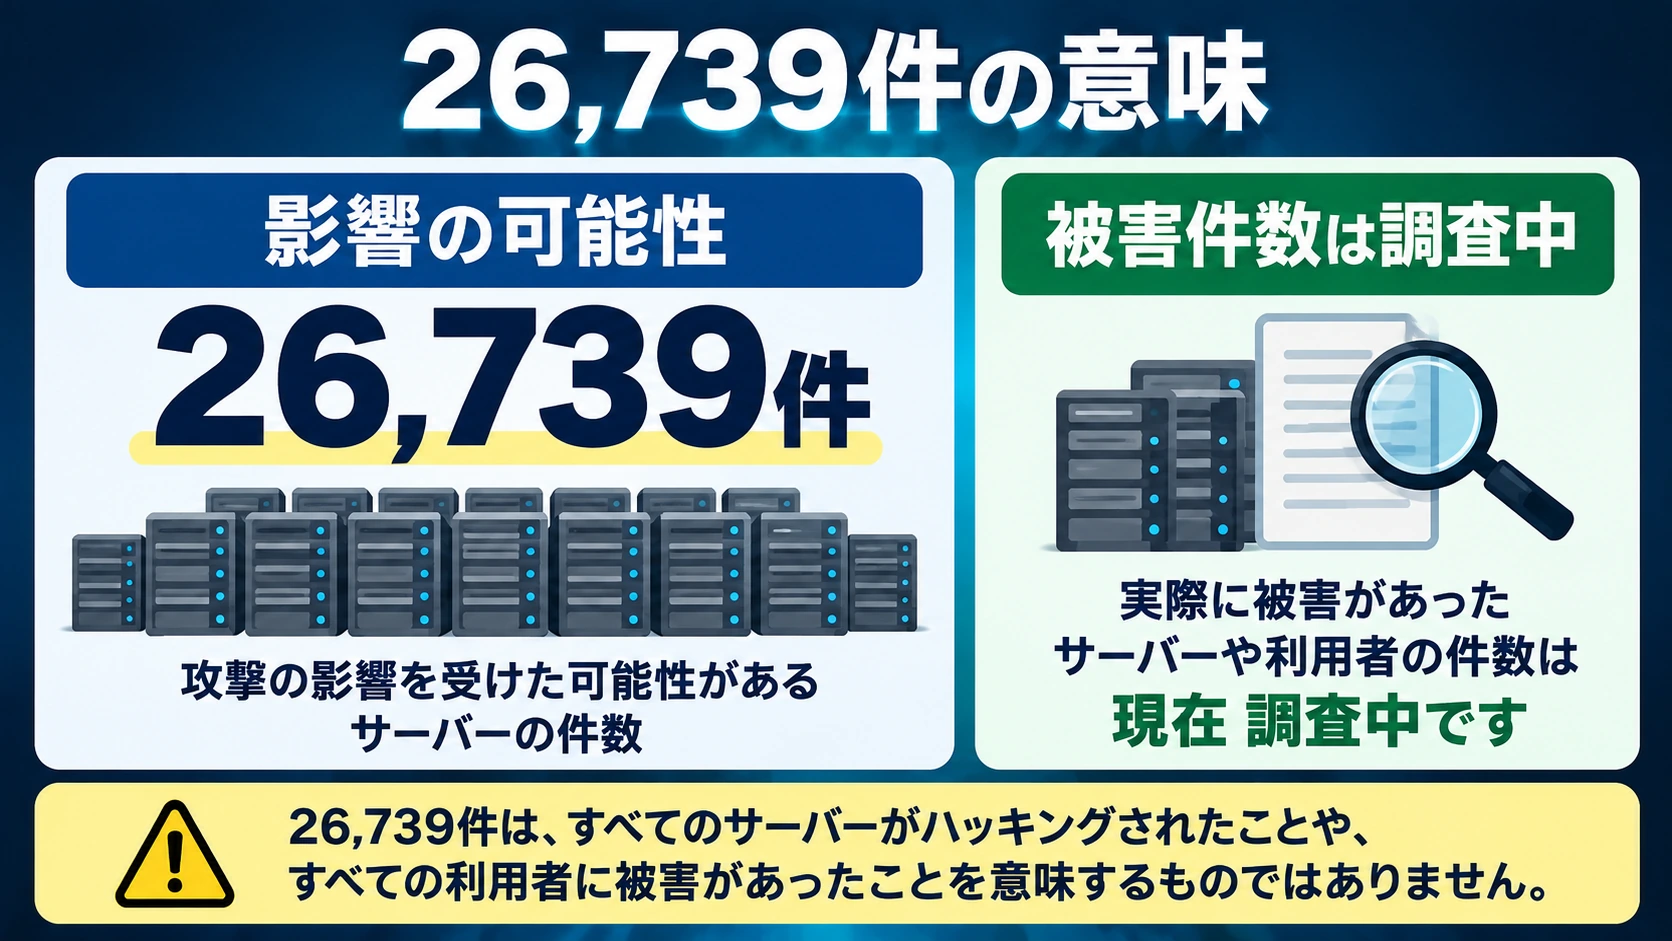
GMOが24日に公表した影響範囲には、対象サービスの全プランが含まれます。ただ、調査対象の広さと、実際に不正操作された口座の数は別の数字です。
もう一つ、攻撃者とみられる人物は、国内外の70を超える証券会社・FX会社などの口座について不正操作を続ける、と脅迫したとGMOは説明しています。「70社以上で侵害が確認された」という発表ではなく、攻撃者側の脅迫内容として区別する必要があります。(GMOインターネット)
また、同社は当該クラウドのサーバー上で利用者のクレジットカードを含む決済情報を保有していないと説明しています。ただし、利用者自身がサーバー内に保存した情報は影響対象になり得ます。(GMOインターネット)
見舞金5000円とFXの損失補償、何が違う?
5,000円は対象となる現在のサービス利用者に一律に支払う見舞金で、不正取引による損失の補償とは別枠です。 被害額にかかわらず、すべての損失が自動的に支払われるわけではありません。(GMOインターネット)
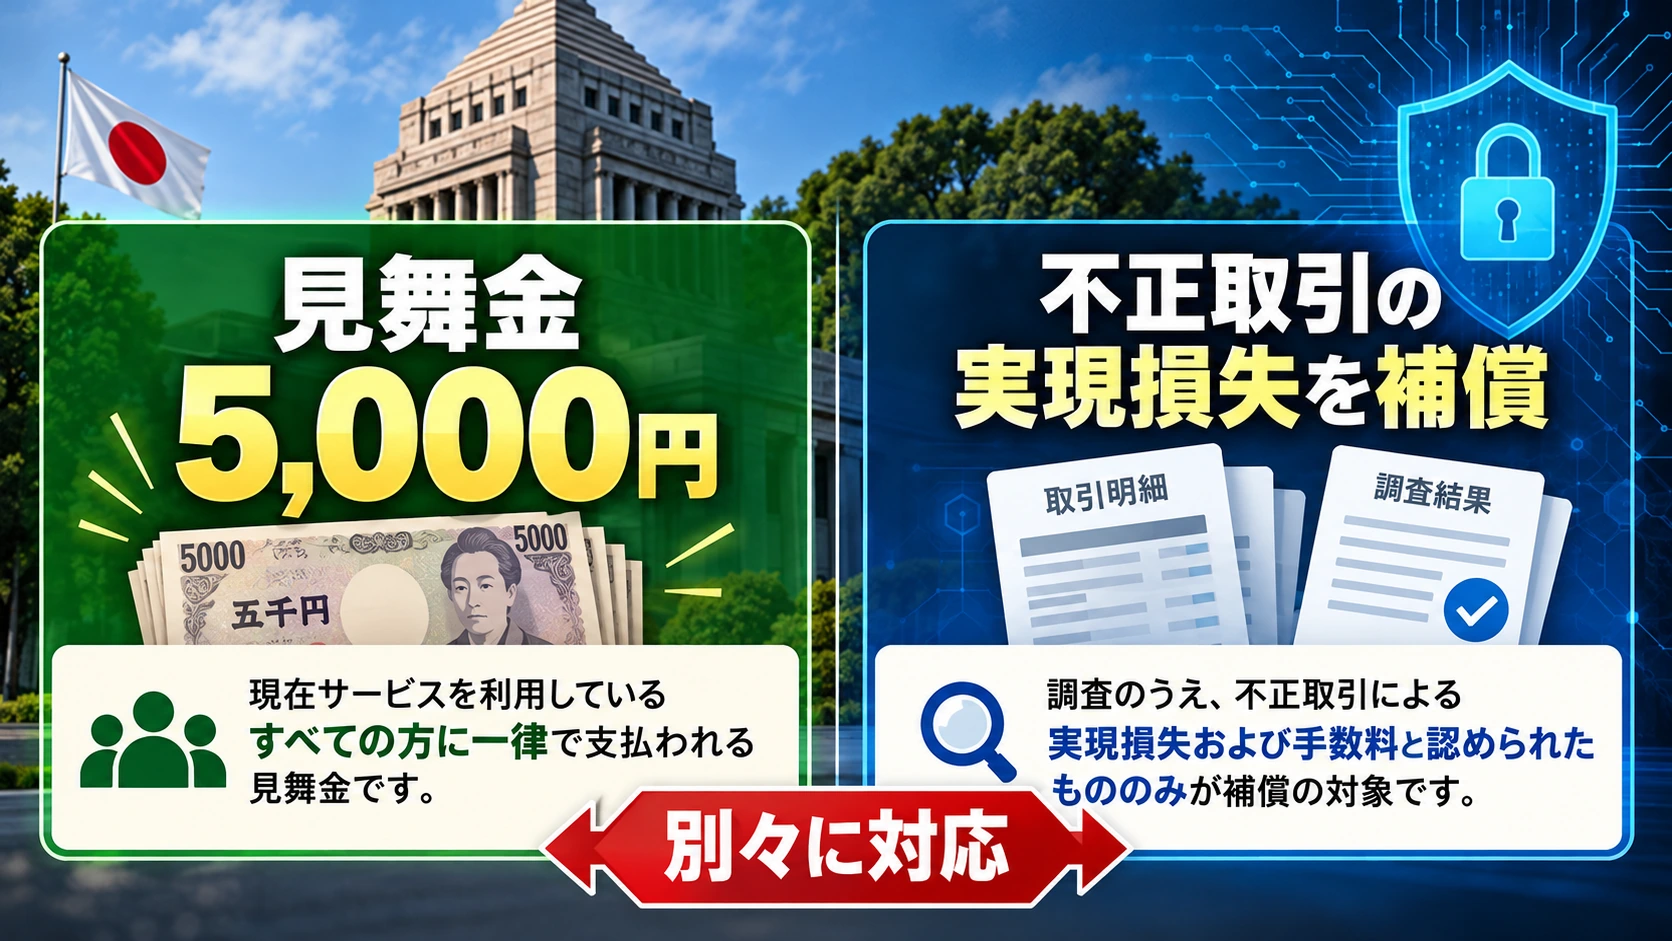
| 項目 | 対象と内容 | 注意点 |
|---|---|---|
| 見舞金 | 現在のサービス利用者に一律5,000円 | 金銭的被害がなくても対象 |
| 不正取引の補償 | 今回の攻撃に起因すると認められた不正取引の実現損失・手数料など | 取引記録やアクセス記録を調査して判断 |
| 補償の対象外 | 通常の相場変動による損失、得られたはずの利益、間接損害 | 「FXで損をした」だけでは対象にならない |
たとえば、攻撃とは無関係に為替相場が動いて出た損失は、この補償の対象ではありません。反対に、本人が注文していない取引による実現損失なら、GMOが調査したうえで対象となる可能性があります。
見舞金の受け取り手続きや支払時期は、10月30日(金)23時59分までに登録メールアドレスへ案内する予定です。これは「30日までに見舞金が振り込まれる」という意味ではありません。
さらに、GMOは現在のシステム基盤をそのまま再開せず、希望する契約者には別のクラウド基盤による代替サービスを案内し、移行後6か月間無料で提供する方針を示しました。移行は本人の同意なしには行わず、詳しい条件も10月30日までに通知する予定です。(GMOインターネット)
なぜGMOは政府に「能動的サイバー防御」を求めたのか?
民間企業による通信遮断や警察への相談だけでなく、攻撃に使われる基盤への対応を国にも求めたためです。 GMOは24日、政府関係機関に対し「能動的サイバー防御」に関する措置を要請する方針を公表しました。(ITmedia NEWS)
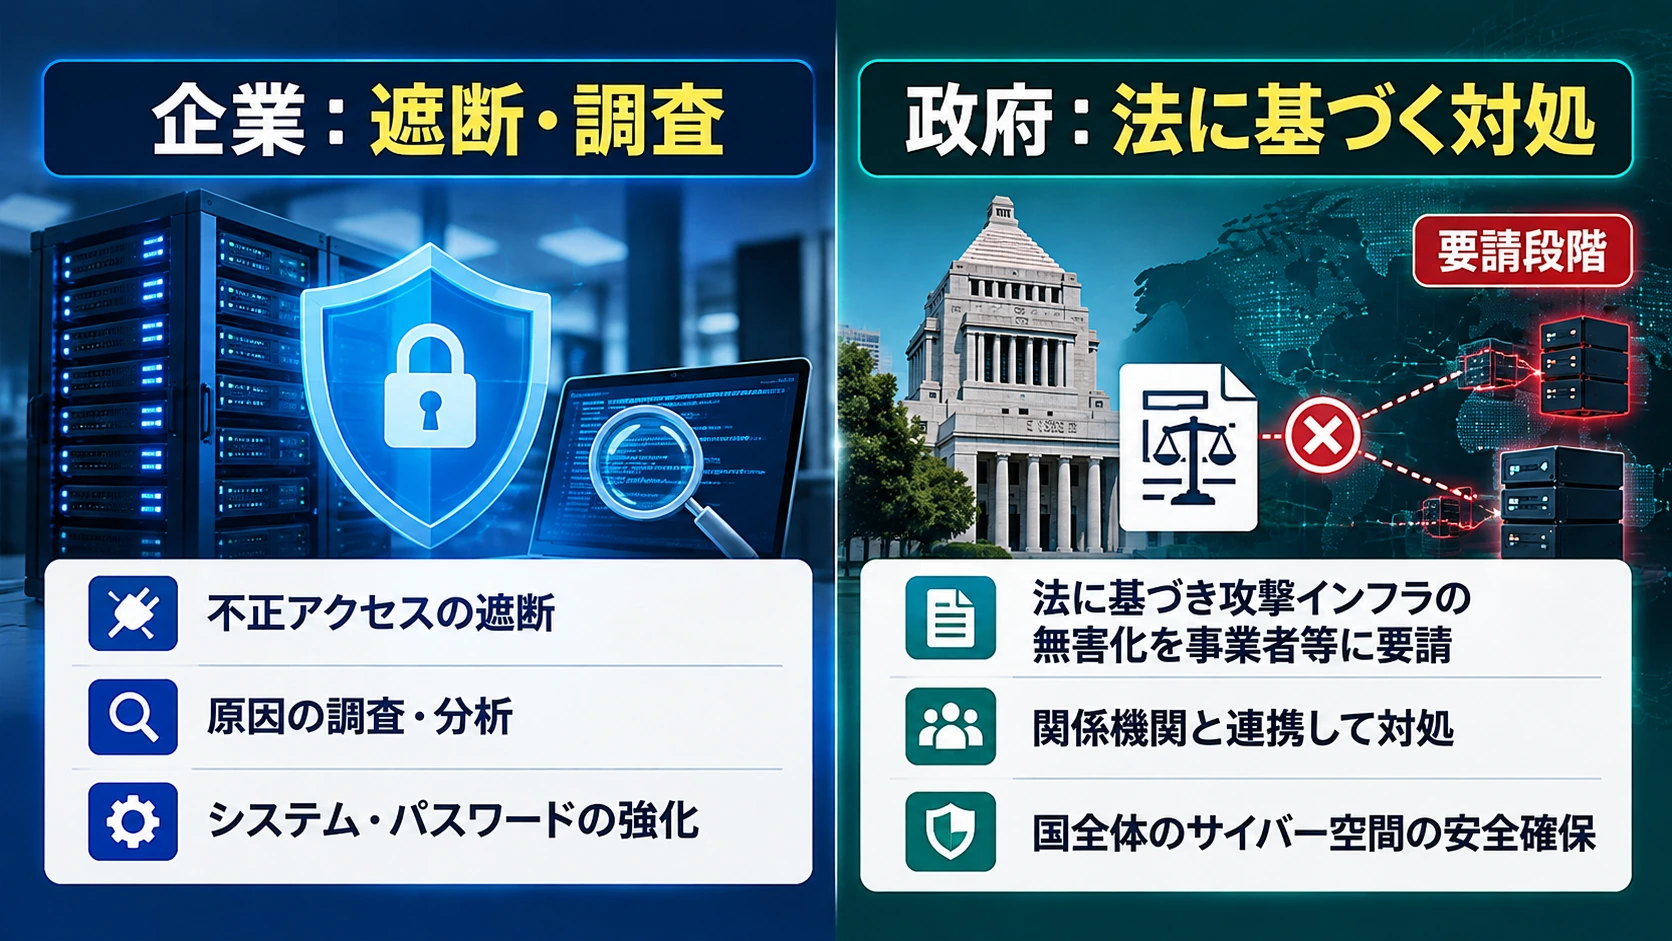
能動的サイバー防御は、重大なサイバー攻撃を防いだり被害拡大を抑えたりするため、国が通信情報の分析や、法令に基づく攻撃サーバーへの対処などを行う制度です。関係法のうち、官民連携の強化やアクセス・無害化措置に関する規定は2026年10月1日に施行されました。(防衛省・ITmedia NEWS)
GMOは、攻撃者とみられる人物から金銭を要求され、応じなければ情報を公開したり、不正取引を続けたりするとの脅迫を受けたと説明しています。同社は要求に応じない方針で、警察に証拠を提出したとしています。(GMOインターネット)
もっとも、GMOが要請したことと、政府が実際に無害化措置を発動したことは別です。 24日の公表資料からは、政府がこの事件を対象として具体的な措置を実施したとは確認できません。適用には制度上の要件や手続きがあります。
利用者は何をすればいい?パスワード変更だけで十分?
パスワードを変更するだけで終わらせず、取引口座の接続状態を切り、取引履歴と端末も確認することが大切です。 GMOは被害拡大を防ぐため、利用者に複数の対応を求めています。(GMOインターネット・GMO第5報)
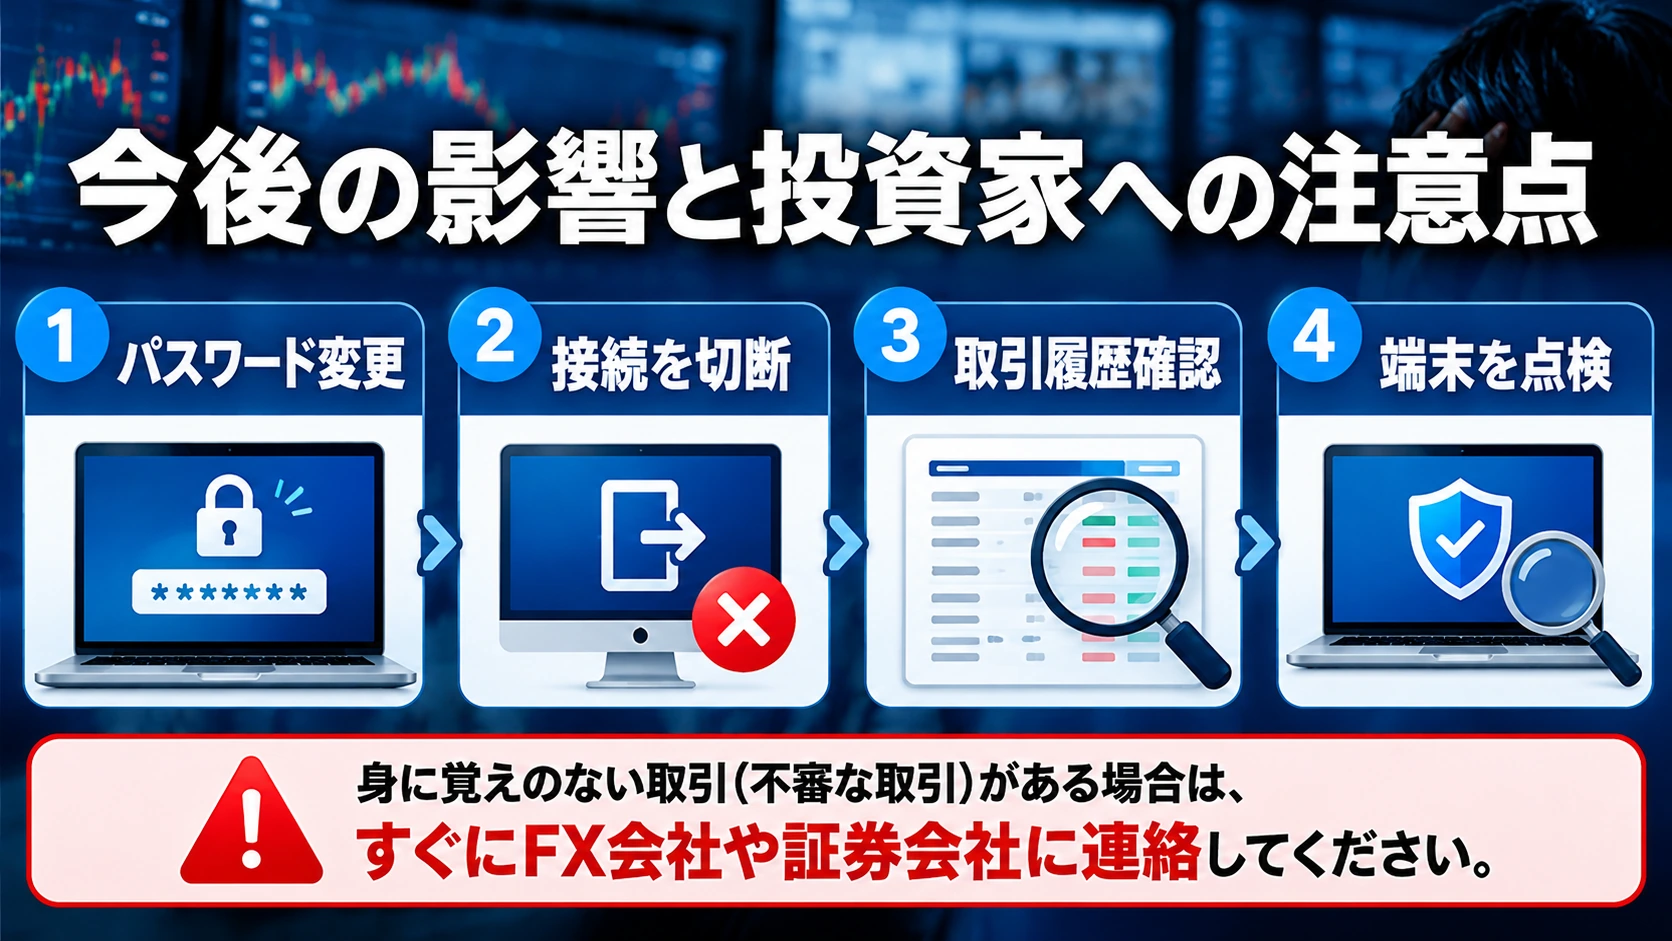
- 影響を受けたクラウドではない、安全な端末から取引口座・取引ソフトのパスワードを変更する。
- ログイン中のセッションを切断し、証券会社・FX会社に不審な接続の遮断を相談する。
- 取引履歴、保有ポジション、口座残高を確認し、身に覚えのない注文があれば取引先に連絡する。
- 同じパスワードを使い回しているサービスも見直し、利用できる場合は多要素認証を設定する。
- PCやスマートフォンのウイルス対策ソフトで全体をスキャンし、大切なデータをバックアップする。
クラウド上の自動売買が停止しても、取引先の口座に保有ポジションが残っていないとは限りません。取引状態は必ず取引会社側で確認してください。
また、補償や返金を装った偽メールにも注意が必要です。GMOは、メールや電話でパスワードやクレジットカード情報、口座情報を尋ねることはないと案内しています。(GMO第5報)
これからの焦点は、サーバー復旧より何なのか?
取引口座の被害範囲を確定し、どの注文が不正取引だったのかを判断できるかが重要です。 サービスが動き出すことと、利用者の資産や情報の安全が確認されることは同じではありません。
GMOは侵入経路と影響範囲を調査中で、24日時点では従来のサービス基盤をそのまま再開しない方針を示しています。代替サービスの条件や補償手続きに加え、攻撃者への対応が今後の確認点になります。(GMOインターネット・GMO第5報)
今回の事件が示したのは、金融サービスの安全性を考えるとき、証券会社やFX会社だけを見ていては足りないということです。取引を自動化するために外部へ預けた環境や認証情報も、資産を守る仕組みの一部になっています。
【結論】このニュースは、こう理解すればいい
GMOの「お名前.com デスクトップクラウド」が不正アクセスを受け、利用者の取引口座に不審な操作があったとの報告が相次ぎました。問題の中心は、FX会社そのものへの攻撃と断定されたことではなく、外部サーバーと取引口座をつなぐ認証情報が悪用され得ることにあります。
10月24日に示されたのは、一律5,000円の見舞金、調査で認められた不正取引の実現損失の補償、そして代替サービスの提供方針です。2万6,739件という数字は実被害件数ではなく、政府の能動的サイバー防御も要請段階です。利用者には、取引口座と端末を確認する対応が求められています。
GMOのFXサーバー不正アクセス、気になる疑問から読み解く
Q. 不正アクセスを受けたのはGMOのFX会社そのものですか?
今回公表された直接の対象は、GMOインターネットが提供する「お名前.com デスクトップクラウド」です。そこから接続していたFX・証券口座などで不正操作の報告がありました。
Q. FXの自動売買用VPSとは何ですか?
取引ソフトをインターネット上の仮想サーバーで動かす仕組みです。自宅のパソコンを常時稼働させなくても、設定した条件による売買を続けられます。
Q. サーバー2万6739件がすべてハッキングされたのですか?
いいえ。影響を受けた可能性があるサーバーの数です。実際に侵害された件数や情報の取得範囲は調査中です。
Q. 見舞金5000円は取引で損をしていなくても受け取れますか?
GMOは、現在の対象サービス利用者には金銭的被害の有無にかかわらず一律5,000円を支払うと発表しています。具体的な手続きは別途案内されます。
Q. FX取引の損失なら、すべて補償されますか?
いいえ。今回の不正アクセスに起因する不正取引と認められた実現損失・手数料などが対象です。通常の相場変動による損失や逸失利益は対象外です。
Q. パスワードの変更だけで被害を防げますか?
変更に加え、ログイン中のセッション切断、取引履歴の確認、端末の点検が必要です。無断取引が疑われる場合は取引先へ連絡してください。
Q. 70社以上の金融会社でも不正侵入が確認されたのですか?
そのような確認結果ではありません。GMOが公表したのは、攻撃者とみられる人物による脅迫の内容です。
Q. 政府はすでに攻撃元のサーバーを無力化しましたか?
10月24日の公表で確認できるのは、GMOが政府に措置を求めたことまでです。実際に政府がこの事件で無害化を行ったとは確認できません。
Q. 10月30日までに補償金が振り込まれますか?
その意味ではありません。GMOは見舞金の受け取り方法や支払時期などを、10月30日23時59分までに登録メールアドレスへ案内する予定です。
今日のニュースほどき、理解の助けになりましたか?🙂 これからも、ニュースの「なぜ?」をやさしく、わかりやすくほどいていきます!
主な情報源
攻撃の経緯・被害範囲
GMOインターネット:不正アクセスに関する第2報(2026年10月22日)
GMOインターネット:被害拡大防止のための第5報(2026年10月24日)
見舞金・補償・政府への要請
GMOインターネット:見舞金と不正取引の損失補償に関する第4報(2026年10月24日)
ITmedia NEWS:能動的サイバー防御の要請に関する報道(2026年10月24日)
Impress Watch:GMOへの金銭要求と政府への要請(2026年10月24日)
制度の法的背景
防衛省:2026年10月2日の防衛大臣記者会見(アクセス・無害化措置の施行)
ITmedia NEWS:10月1日に始まった能動的サイバー防御の制度
あわせて読みたい
FX取引が意図せず決済された場合、原因によって対応はどう違う?
今回のGMOの問題は不正アクセスが発端ですが、SBI証券ではシステムの計算ミスによって意図しないロスカットが起きました。取引を元に戻すことと損失を補償することの違いを考えるうえで、比較になる事例です。