GMOへのサイバー攻撃、北朝鮮の関与は本当?「5つのIPアドレス」と顧客被害を整理

「GMOへのサイバー攻撃に、北朝鮮が関わっているかもしれない」。そんなニュースを見て、犯人がもう特定されたのだろうか、と気になった人もいるでしょう。
実際には、北朝鮮系ハッカーの関与は報道された有力な可能性であって、確定した結論ではありません。 一方、GMOのサービスへの不正アクセスや情報の外部流出、利用者の資産への被害は、会社側も認めています。
この二つを分けて考えると、事件の輪郭が見えてきます。「誰が攻撃したのか」と「なぜ被害を防げなかったのか」は、別々に確認すべき問題なのです。

※ 本文中の画像は、記事の理解を助けるためにAIで制作したイラストです。実際の写真ではなく、人物・場所・状況の表現が実際と一部異なる場合があります。
北朝鮮系ハッカーの関与は、どこまで分かっている?
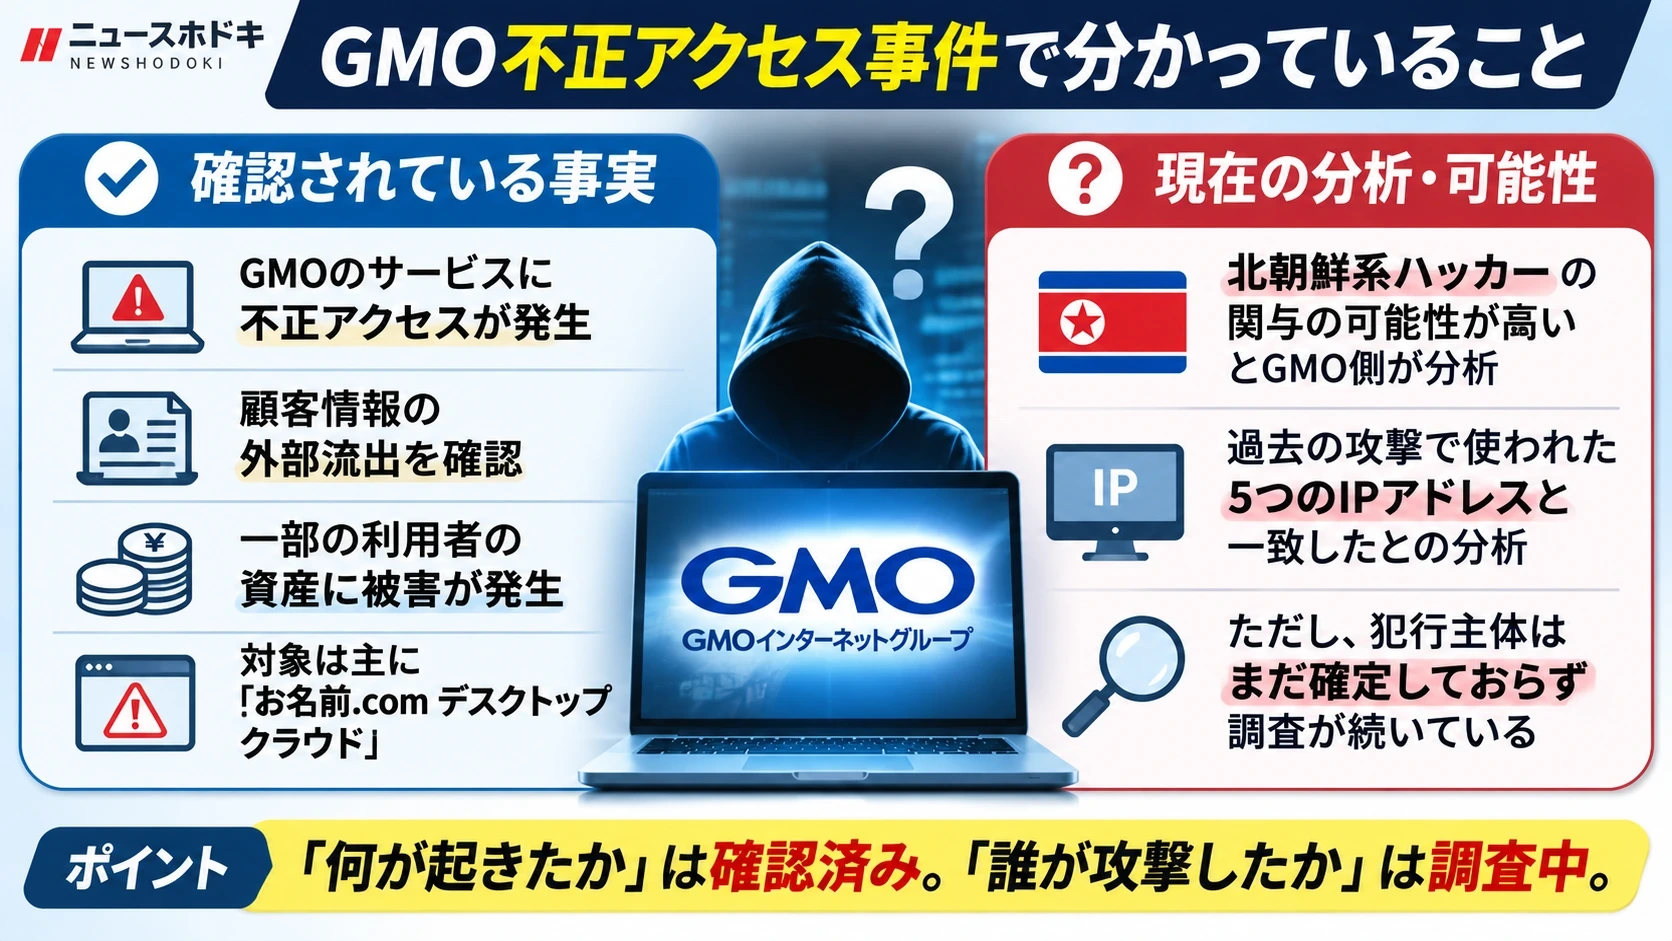
2026年11月1日、共同通信は、GMOインターネットグループへの不正アクセスについて、北朝鮮系のハッカー集団が関わった可能性が高いとGMO側が分析していることを、関係者への取材で報じました。攻撃に使われたとみられるプログラムや通信の痕跡が手掛かりになっているとされています。(共同通信)
翌2日には、GMO幹部もJNNの取材に対し、北朝鮮の関与という可能性を含めて調査していると説明しました。ただし、調査を続けているという説明は、犯行主体の正式な特定とは異なります。(TBS NEWS DIG)
政府側の判断も同じではありません。2日の会見で木原稔官房長官は、個別事案の分析についてコメントを控え、関係省庁が情報収集と詳細な分析を進める考えを示しました。少なくともこの時点で、政府が北朝鮮の犯行を公式に断定したわけではありません。(TBS NEWS DIG)
「5つのIPアドレスが一致」は犯人を特定する証拠なのか?
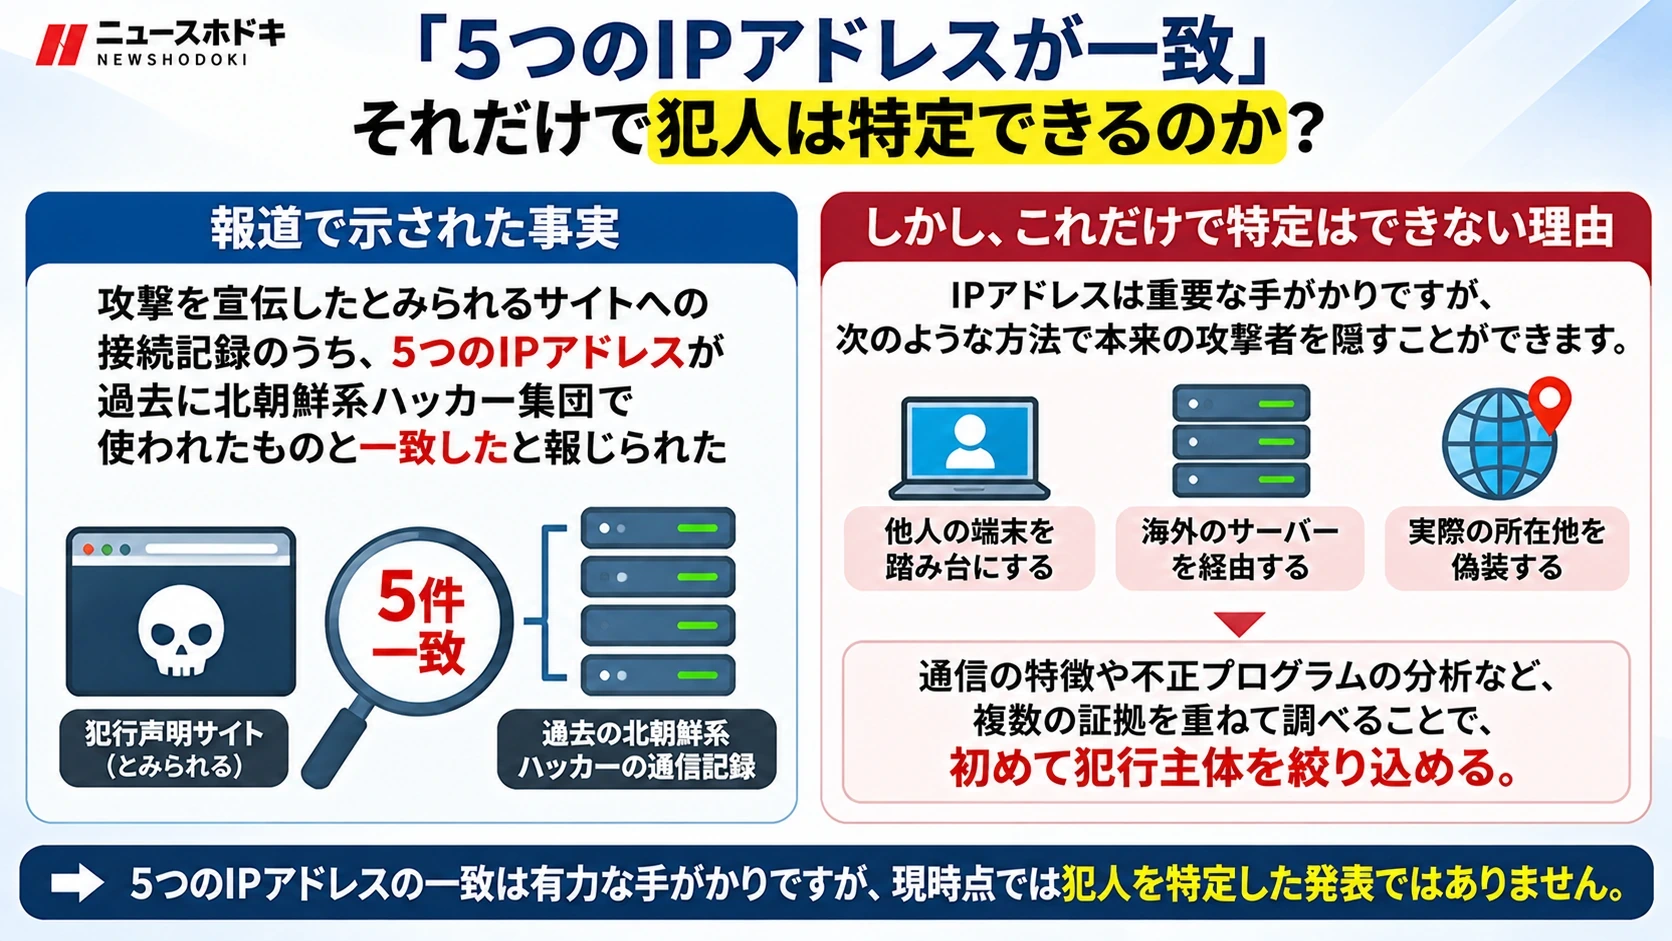
IPアドレスの一致は重要な手掛かりですが、それだけで攻撃者の身元が確定するわけではありません。 IPアドレスは、インターネット上で通信先などを識別するための番号です。犯罪捜査では、どこから、いつ、どのような通信があったかを調べる材料になります。
共同通信は、犯行声明を掲載したとみられるサイトが公開された直後の接続記録を専門家と解析し、5つのIPアドレスが、過去に北朝鮮系のハッカー集団に使われていたものと一致したと報じています。ここでいう5件は、声明サイトへの接続記録に関する分析であり、「北朝鮮から5回、GMOのサーバーに侵入した」と確認された数字ではありません。(共同通信)
なぜ慎重に見る必要があるのでしょうか。攻撃者は他人の端末を踏み台にしたり、海外のサーバーを経由したりできます。過去に使われた通信経路が、今回も同じ人物によって利用されたとは限りません。
つまり、通信記録や不正プログラムの特徴、行動の順序などを重ねて調べることで、初めて犯行主体を絞り込めるのです。今回の報道はその途中段階を伝えたものと理解するのが適切です。
米国、日本、ロシアの痕跡まで出てくるのはなぜ?
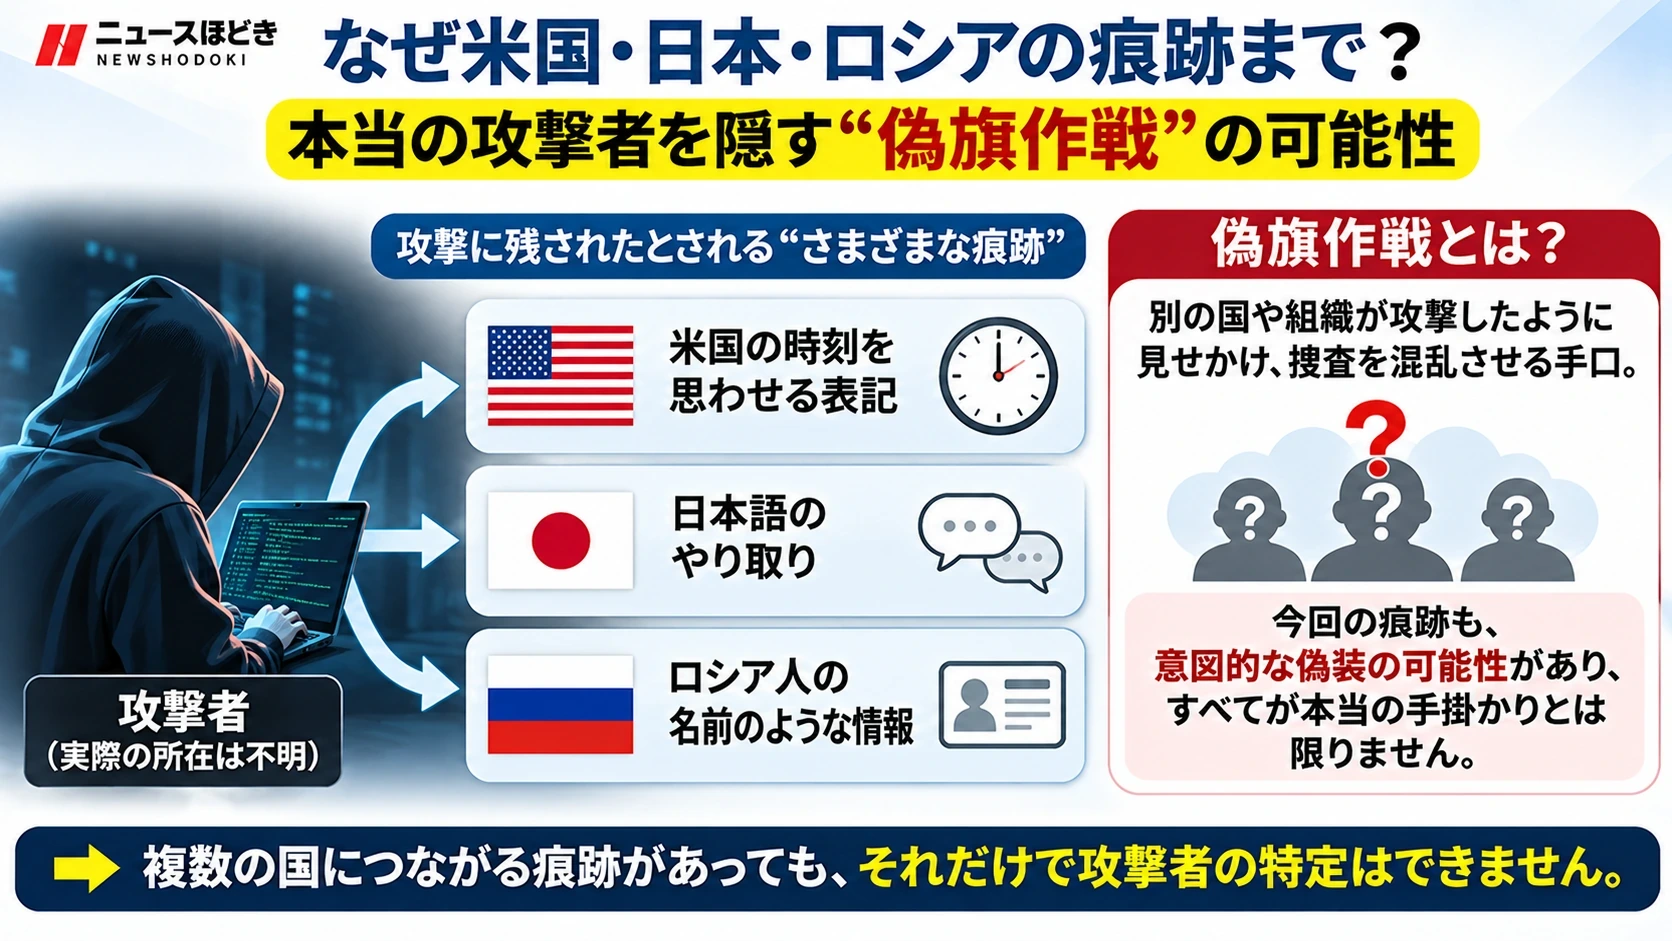
今回の事件では、攻撃者が残したとみられるサイトや連絡に、複数の国につながる要素が確認されたと報じられています。米国の時刻を思わせる表記、日本語、ロシア人の名前のような差出人情報などです。(日刊スポーツ・共同通信)
こうした情報は、犯人の居場所を示すこともあれば、別の国や組織が関与しているように見せるための偽装かもしれません。後者のように、関与者を誤認させる手口は「偽旗作戦」と呼ばれます。
ただし、今回すべての痕跡が意図的な偽装だったと確定したわけではありません。「ロシア風の名前があったからロシア人」「日本語があったから日本人」とは言えないのと同じように、北朝鮮との共通点もほかの証拠と合わせて検証する必要があります。
そもそもGMOのどのサービスが攻撃されたのか?
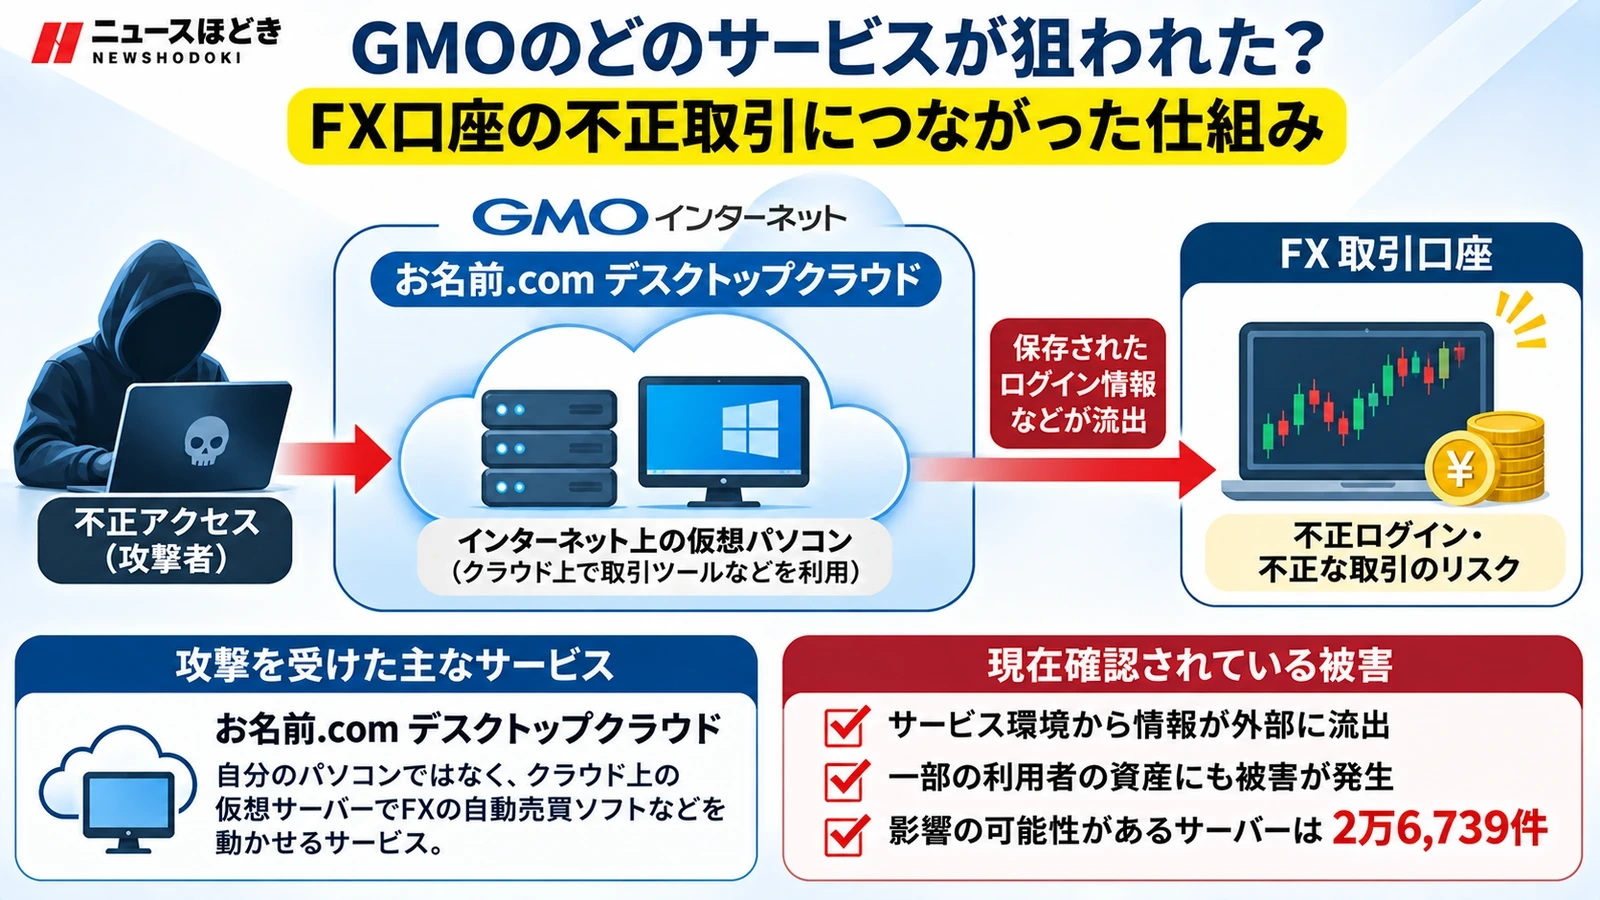
中心となったのは、GMOインターネットが提供する「お名前.com デスクトップクラウド」です。自分のパソコンではなく、インターネット上の仮想サーバーでFXの自動売買ソフトなどを動かせるサービスです。
そこに取引口座のログイン情報などが保存されていた場合、サーバーへの不正アクセスが口座の不正操作につながるおそれがあります。GMOは、サービス環境から情報が外部に持ち出され、一部の利用者の資産にも被害が生じたことを認めています。(GMOインターネット・第4報 · Impress Watch)
会社が示した2万6,739件は「影響の可能性があるサーバー数」です。2万6,739人の個人情報がすべて流出した、という確定人数ではありません。また、今回の主な対象サービスと、GMOグループが提供するすべてのサービスを混同してはいけません。(GMOインターネット・第3報)
11月2日の社長会見で、何が新たに分かった?
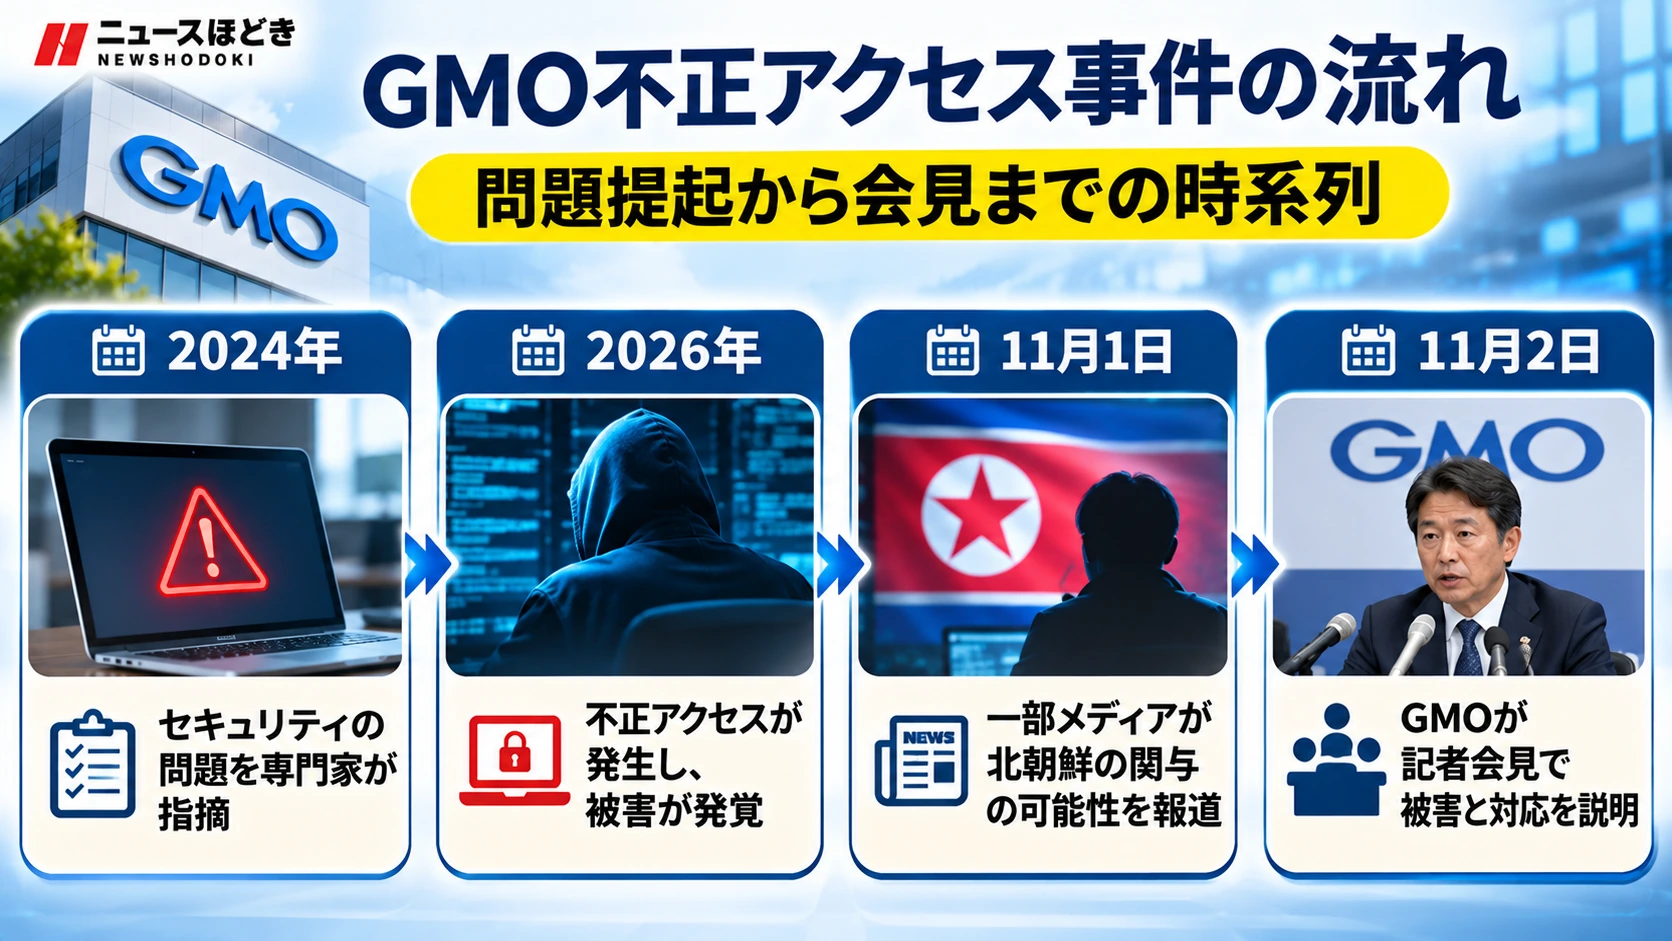
熊谷正寿グループ代表は11月2日午後の会見で、不正アクセスによって顧客情報が流出し、資産への被害が発生したことを謝罪しました。さらに、2024年にグループ内のセキュリティー専門家からシステム上の課題を指摘されていたのに、サービス運営に十分に生かせなかったと認めています。会見では、攻撃者が8月5日に顧客のVPSに侵入し、8月17日に管理サーバーへ侵入したとの調査結果も明らかになりました。(ITmedia NEWS · TBS NEWS DIG)
ここまでの流れを時系列で見ると、今回の事件で何が新しく判明したのかが分かります。
| 時期 | 確認された動き |
|---|---|
| 2024年4月 | グループ内の専門家がセキュリティー上の課題を指摘 |
| 2026年8月5日・17日 | 攻撃者が顧客のVPSに侵入し、その後管理サーバーに侵入したと会見で説明 |
| 9月20日~10月14日 | 顧客のVPSへ不正プログラムが配布されたと会見で説明 |
| 10月19~21日 | 利用者の問い合わせから調査が進み、不正プログラムを確認してサービスを停止 |
| 10月24日 | GMOが情報の外部持ち出しと補償方針を公表 |
| 11月1日 | 共同通信が北朝鮮系ハッカー関与の可能性を報道 |
| 11月2日 | 熊谷代表が記者会見で謝罪し、以前からの課題の指摘を認める |
(GMOインターネット・第3報 · 共同通信 · TBS NEWS DIG・会見全文)
これは「犯人は誰か」という問いとは別に、運営会社が把握していたリスクをなぜ十分に解消できなかったのかという課題を浮き彫りにしました。以前の指摘と今回の侵入経路がどのように関係したのかについては、原因調査と説明の積み重ねが必要です。
自分の情報やFX口座が心配な人は、何をすればいい?

対象の「お名前.com デスクトップクラウド」で取引ツールを使っていた人は、安全な別の端末から取引口座などのパスワードを変更し、取引履歴と残高を確認することが優先です。ログイン中のセッションを切り、利用先が対応していれば多要素認証も設定します。身に覚えのない取引があれば、取引先の金融事業者とGMOの公式窓口に相談してください。(GMOインターネット・第2報)
また、「情報が流出した」「補償を受け取れる」といった連絡を装い、偽サイトに誘導する詐欺にも注意が必要です。GMOは、パスワードや認証コードをメール・電話で尋ねないと案内しています。攻撃者が公開したとされるサイトを興味本位で開いたり、そのURLを拡散したりすることも避けてください。(GMOインターネット・第11報)
補償については、対象サービスの利用者向けに一律5,000円のお見舞金が公表されています。それとは別に、公開が確認された情報の区分に応じた特別お見舞金や、今回の不正アクセスが原因だと認められた不正取引の実現損失に対する補償の仕組みがあります。対象条件が異なるため、全員が同じ金額を受け取れるわけではありません。(GMOインターネット・第4報 · GMOインターネット・第12報)
これからの捜査で、何が分かれば全体像が見える?
今後の焦点は、攻撃者を示す痕跡が互いに裏付け合うかどうか、情報流出や不正取引の被害範囲がどこまで確定するか、そしてシステムの問題をどのように改善するかです。
とくに北朝鮮系ハッカーの関与説については、IPアドレスの一致や不正プログラムの特徴を手掛かりとして重ねながら、捜査当局と専門家による検証を待つ必要があります。GMOは犯人特定につながると考える情報を警察などに提出したと公表していますが、情報を提出したことと犯人を特定したことは同じではありません。 (GMOインターネット・第15報)
【結論】このニュースは、こう理解すればいい
11月1日に明らかになったのは、GMOへの攻撃に北朝鮮系のハッカー集団が関わった可能性を示す分析と、その手掛かりに関する報道です。5つのIPアドレスが過去の記録と一致したという点は重要ですが、犯行主体を確定した発表ではありません。
一方で、サービスへの不正アクセス、情報の外部流出、利用者の資産への被害は確認されています。さらに11月2日の会見では、以前からシステム上の課題を指摘されながら、十分に生かせなかったことも認められました。
「誰が攻撃したのか」は調査中。「何が起き、利用者をどう守るか」は、すでに具体的な対応が必要な問題。 この二つを分けて考えることが、今回のニュースを理解する近道です。
GMO不正アクセス、気になる疑問から読み解く
Q. GMOへの攻撃は北朝鮮が実行したと確定したのですか?
いいえ。北朝鮮系のハッカー集団が関与した可能性について報道と調査が進んでいますが、犯行主体が確定したわけではありません。
Q. 「5つのIPアドレス」が意味するのは何ですか?
共同通信が調べた犯行声明サイトへの接続記録のうち5つが、過去に北朝鮮系ハッカー集団が使ったIPアドレスと一致したということです。GMOへの侵入回数や犯人数を示す数字ではありません。
Q. 偽旗作戦とは何ですか?
別の国や集団が攻撃したように見せ、捜査を混乱させる手口です。今回も複数国につながる痕跡が報じられていますが、偽装の全容は確定していません。
Q. GMOのどのサービスが被害を受けましたか?
今回の中心は「お名前.com デスクトップクラウド」です。GMOグループの全サービスで同じ被害が確認されたという意味ではありません。
Q. 2万6,739人の情報が漏えいしたのですか?
いいえ。2万6,739件は影響を受けた可能性があるサーバー数です。漏えいが確認された人数と同じではありません。
Q. 社長は11月2日の会見で何を認めましたか?
情報流出と資産への被害を謝罪し、以前に社内の専門家から指摘されたセキュリティー上の課題を運営に十分生かせなかったと認めました。
Q. 補償は利用者全員が同じ金額になりますか?
いいえ。一律のお見舞金5,000円とは別に、情報公開に関する特別お見舞金や、不正取引による損失補償にはそれぞれ条件があります。
Q. 対象サービスの利用者は最初に何を確認すべきですか?
安全な別の端末で取引口座などのパスワードを変更し、取引履歴と残高を確認してください。不審な連絡には応じず、公式案内を確認することが大切です。
今日のニュースほどき、理解の助けになりましたか?🙂 これからも、ニュースの「なぜ?」をやさしく、わかりやすくほどいていきます!
主な情報源
北朝鮮関与説・通信記録の分析
共同通信:GMO攻撃と北朝鮮系ハッカー関与の可能性(2026年11月1日)
日刊スポーツ・共同通信:複数国の痕跡と偽旗作戦の可能性(2026年11月1日)
TBS NEWS DIG:北朝鮮関与説に対する官房長官の説明(2026年11月2日)
被害範囲・利用者向け公式対応
GMOインターネット:影響の可能性があるサーバーと利用者へのお願い(第2報)
GMOインターネット:お見舞金と不正取引の損失補償(第4報)
GMOインターネット:情報公開に伴う特別お見舞金(第12報)
11月2日の会見・企業の対応
ITmedia NEWS:熊谷代表の謝罪と過去のセキュリティー指摘(2026年11月2日)
GMOインターネット:犯人特定につながる情報の提出(第15報)
あわせて読みたい
身代金を拒否したあと、なぜ顧客情報の公開が問題になった?
今回の関与説より前に、GMOが身代金の要求を拒否し、犯人の情報に懸賞金を設けた経緯を整理した記事です。
GMOが懸賞金1億5000万円?身代金を拒否して犯人の情報を募る理由
FX口座まで不正操作されたのは、どんな仕組みだった?
被害対象となったクラウドサービスと、利用者のFX取引口座がどのようにつながっていたのかを理解すると、なぜ金融被害に発展し得たのかが分かります。