ふるさとチョイスで445万件の個人情報流出、寄付した人はいま何をすべき?

「ふるさとチョイスで個人情報が流出した」と聞いて、以前ここで寄付をした人なら、自分の名前や住所も含まれているのか気になるはずです。
しかも、流出した情報にはパスワードに関するデータだけでなく、ふるさと納税の「寄附控除試算額」も含まれています。寄付額とは違うのでしょうか。そこから収入まで知られてしまうのでしょうか。
運営会社トラストバンクは2026年10月20日、会員情報445万4,097件の外部流出を確認したと発表しました。ただし、これは発表時点の確認件数であり、個々の利用者にどの項目が流出したかを一律に示すものではありません。まず必要なのは、身近なアカウントを守り、偽の連絡を見分けることです。(トラストバンク)
※ 本文中の画像は、記事の理解を助けるためにAIで制作したイラストです。実際の写真ではなく、人物・場所・状況の表現が実際と一部異なる場合があります。
445万件の流出で、何が分かっている?
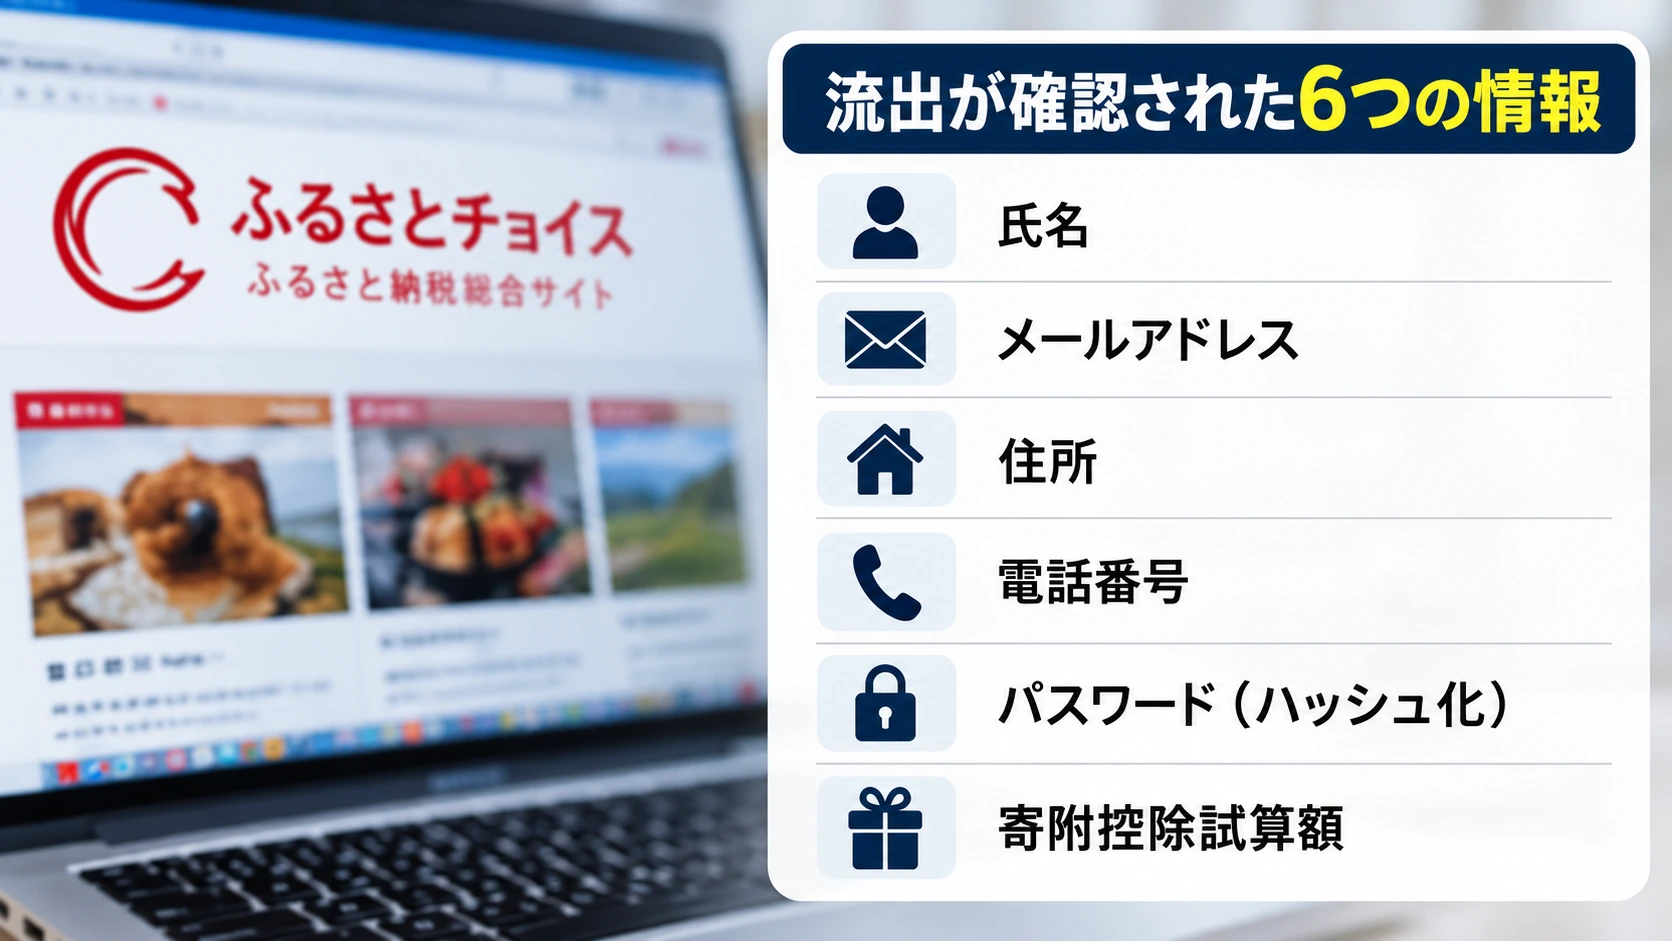
流出が確認されたのは「ふるさとチョイス」の会員情報で、氏名や連絡先など6種類の項目です。 10月20日の運営会社の発表では、対象件数は445万4,097件とされています。今後の調査で件数や項目が変わる可能性もあります。(トラストバンク · 佐賀市)
| 確認された情報 | どんな情報か |
|---|---|
| 氏名 | 登録者の名前 |
| メールアドレス | 連絡やログインに使われる情報 |
| 住所 | 登録されている住所 |
| 電話番号 | 登録されている連絡先 |
| ハッシュ化されたパスワード | 元の文字列を別の値に変換したデータ |
| 寄附控除試算額 | 税金の控除を見込んで計算した目安の金額 |
「445万件」は、現時点で流出が確認された会員情報の件数です。445万人全員に金銭的被害が出たという意味ではありません。 また、同社の公表項目にクレジットカード番号は含まれていませんが、調査が続いている段階で影響範囲全体を断定することもできません。
起きた順番も整理しておきましょう。
| 日付 | 確認された動き |
|---|---|
| 10月17日 | 後の調査で、この日の不正アクセスを確認 |
| 10月19日 | 異常なアクセス傾向を把握。15時50分に関連サービスを停止 |
| 10月20日 | 445万4,097件の流出を発表し、個人情報保護委員会への報告を完了 |
| 10月21日 | 警察への被害申告を予定(10月20日時点の会社発表) |
不正アクセスの具体的な侵入経路、誰が攻撃したのか、情報がその後どう扱われたのかについては、発表時点で詳しい調査結果は示されていません。(トラストバンク)
「寄附控除試算額」から年収まで分かってしまう?
試算額だけで年収を正確に特定することはできません。ただし、収入や家族構成を推測する手掛かりになる可能性があります。 この項目が今回の流出で気になる理由は、ふるさと納税の仕組みにあります。
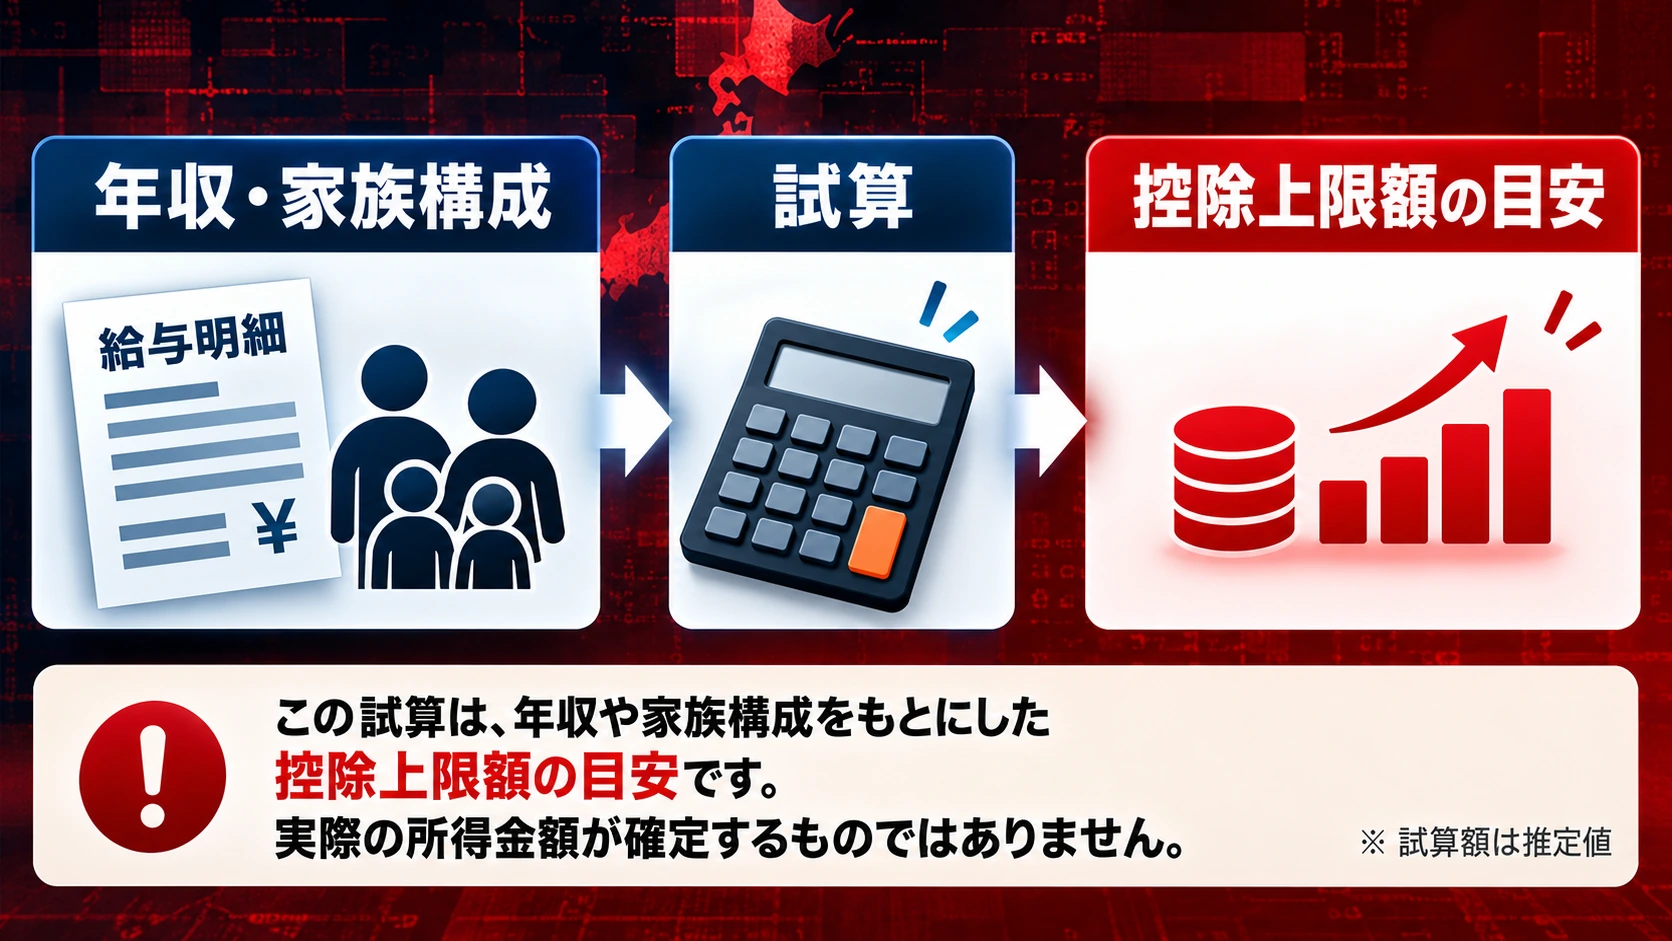
ふるさと納税では、自己負担を原則2,000円に収められる寄付額の目安が、本人の収入や家族構成、各種控除などによって変わります。ふるさとチョイスでは、こうした条件を入力して控除上限額の目安を試算する機能が提供されていました。(ふるさとチョイス・控除上限額シミュレーション · ITmedia NEWS)
たとえば同じ試算額でも、配偶者や扶養家族の有無、ほかの所得控除などが違えば、本人の年収が同じとは限りません。つまり、「控除試算額が漏れた」ことと「源泉徴収票や正確な年収が漏れた」ことは別です。
もう一つ、実際に寄付した金額とも区別する必要があります。寄附控除試算額は、寄付の前に「どの程度なら税金の控除を受けられるか」を見積もるための数字であり、実際の寄付総額そのものを示すとは限りません。
とはいえ、名前や住所などと組み合わされると、より個人に合わせた詐欺の文面を作られるおそれがあります。単独の数字より、ほかの情報と結び付くことが問題なのです。
パスワードは「ハッシュ化」されていたのに、なぜ注意が必要?
ハッシュ化とは、パスワードを元の文字列のまま保存せず、一定の計算によって別の値に置き換える処理です。今回、運営会社が流出を公表したのは平文のパスワードではなく「ハッシュ化されたパスワード」です。(トラストバンク)
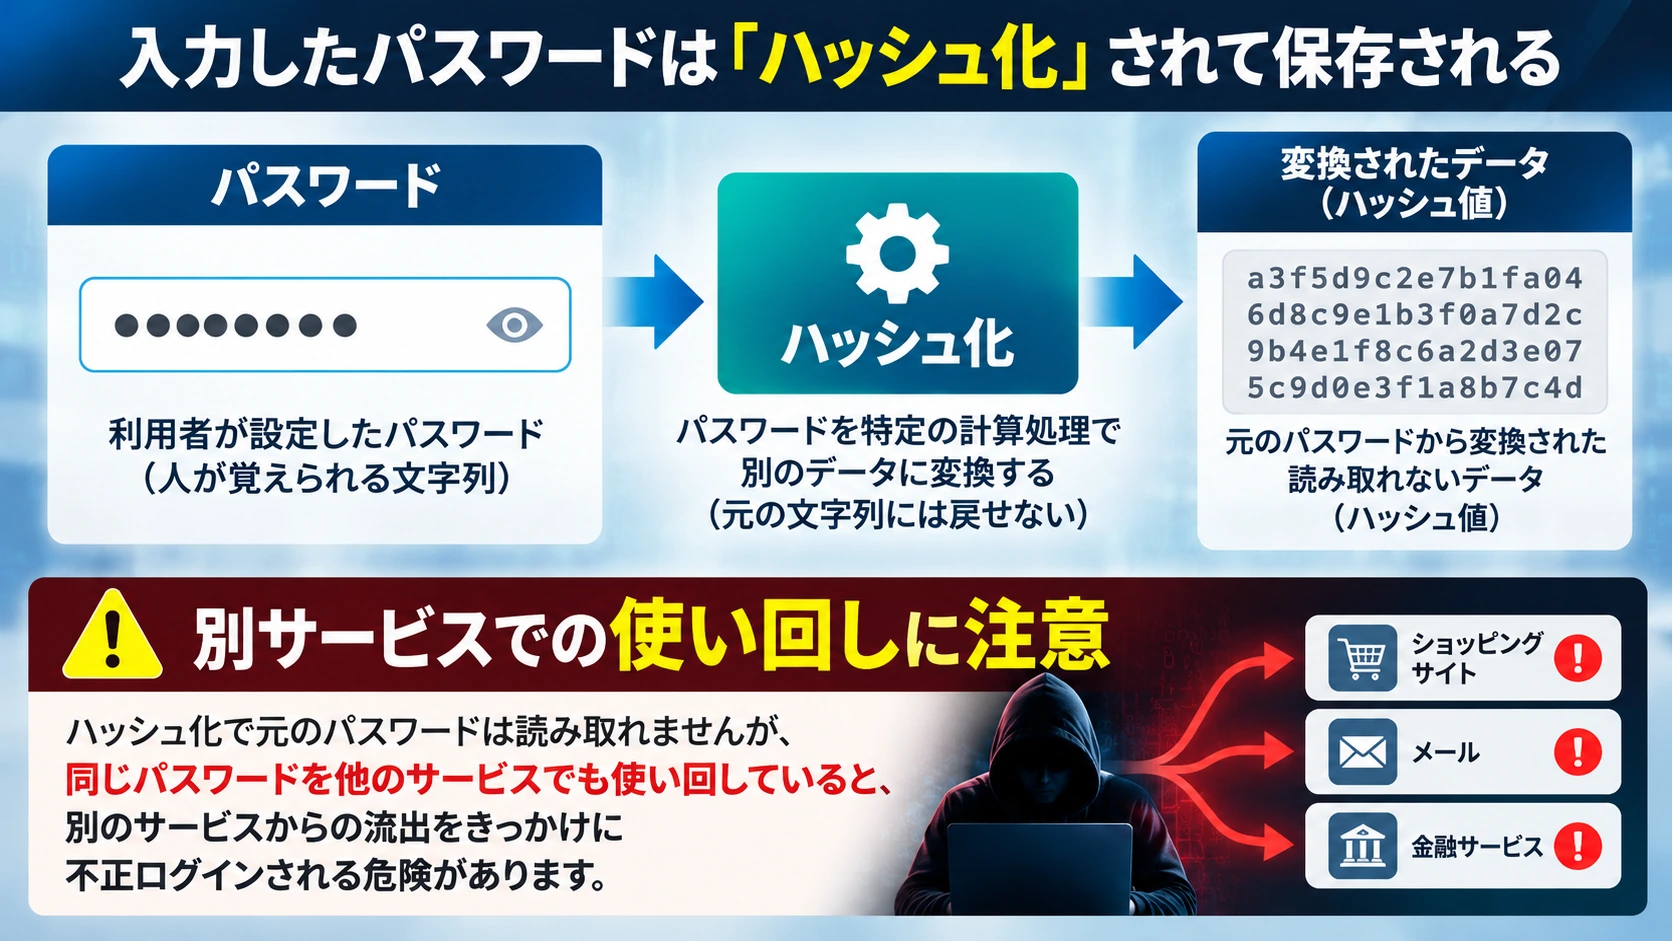
たとえるなら、元の言葉をそのまま置いておくのではなく、照合に使う別の形にして保存する仕組みです。ただし、推測されやすいパスワードを使っていたり、保存方法が十分に強固でなかったりすると、攻撃者が元の文字列を推定できる場合があります。
今回の公表では、ハッシュ化の詳しい方式や保存上の条件までは確認できません。したがって「必ず解読される」とも「絶対に安全」とも言えません。
特に注意したいのがパスワードの使い回しです。IPA(情報処理推進機構)は、一つのサービスから得た認証情報をほかのサービスでも試す不正ログイン手口を説明し、サービスごとに違うパスワードを使うよう勧めています。(IPA)
以前ふるさとチョイスを使った人が、いまやることは?
まず確認したいのは、ほかのサービスで同じパスワードを使っていないかどうかです。 サイトの復旧を待たなくても、ほかのアカウントを守る行動は始められます。
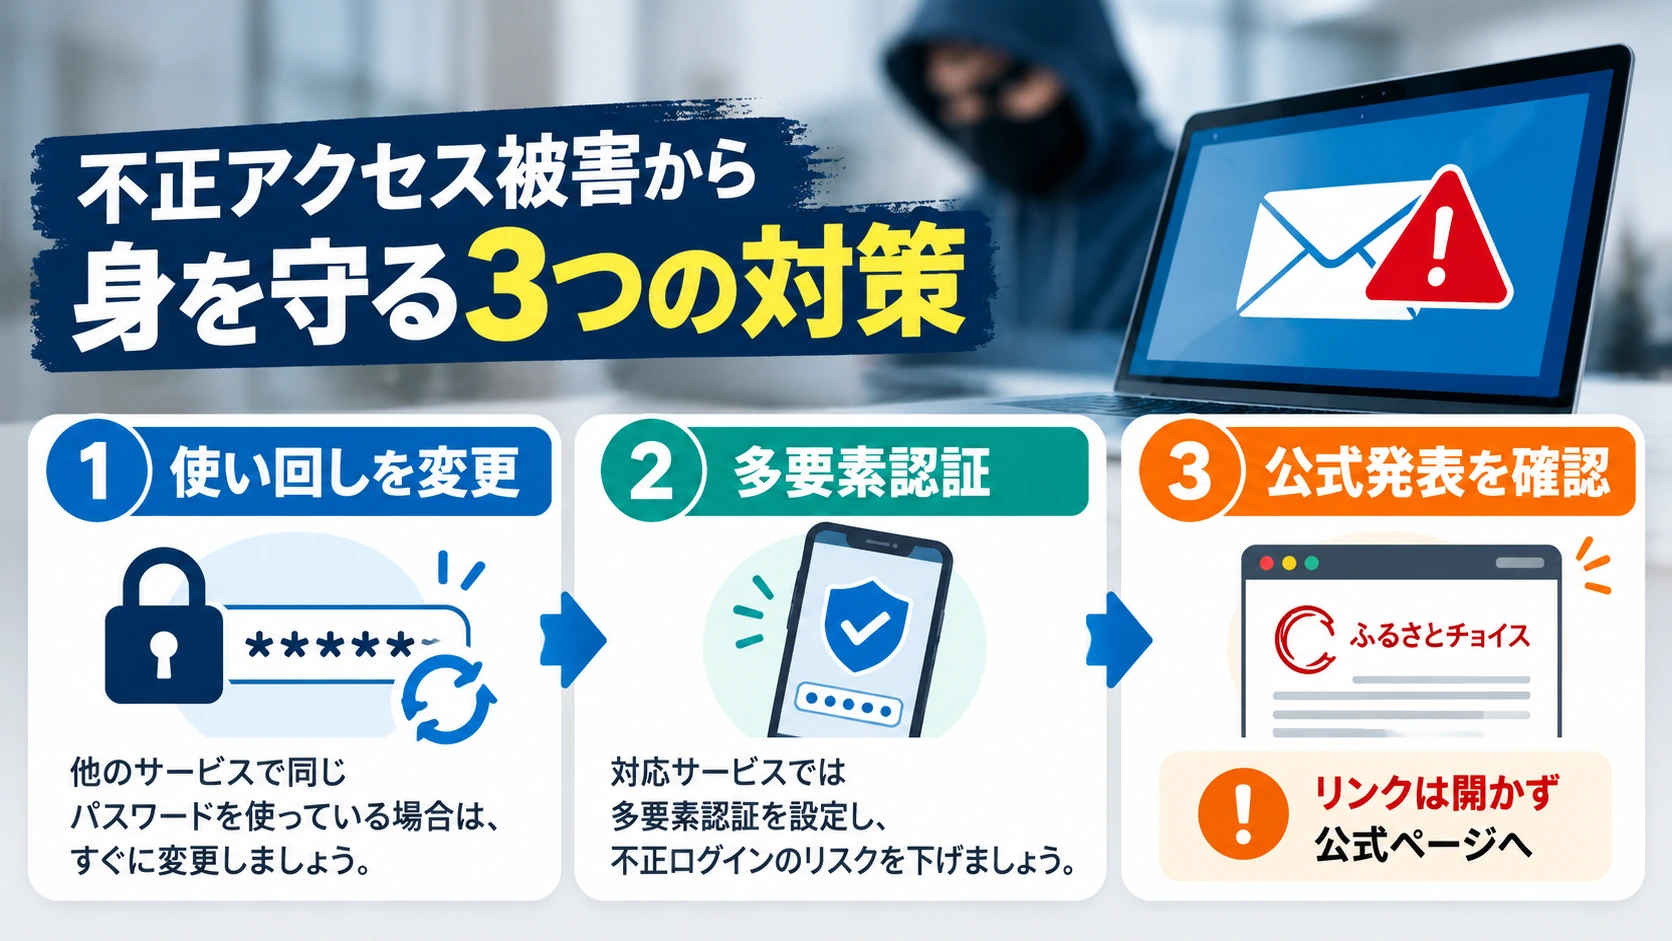
- 同じパスワードを使っているサービスを変更する。 メール、通販、SNS、金融サービスなどで同じ文字列を使っているなら、それぞれ異なる強いパスワードに変更します。トラストバンクも、同じメールアドレスとパスワードの組み合わせを他社サービスで使っている場合の変更を呼び掛けています。(トラストバンク)
- 多要素認証を設定する。 利用できるサービスでは、パスワードに加えて本人確認を求める機能を有効にします。特にメールアカウントは、ほかのサービスのパスワード再設定にも使うため重要です。(IPA)
- 運営会社の続報を公式サイトから確認する。 今回は関連サービスが停止されているため、ふるさとチョイス自体のパスワード変更や登録状況の確認を今すぐ実行できるとは限りません。再開後は公式の案内に従って必要な手続きを行いましょう。
以前寄付したことがあるからといって、個人ごとの流出内容を自分だけで特定できるわけではありません。また、サイトの停止中にログインを繰り返す必要もありません。優先順位は「別のアカウントを守ること」と「正しい情報を確認すること」です。
「情報流出のお知らせ」というメールが届いたら信用していい?
差出人に「ふるさとチョイス」や自治体名が書いてあっても、そのまま信用しないことが大切です。 実際の情報流出を口実に、偽サイトへ誘導するフィッシング詐欺が起きる可能性があるためです。
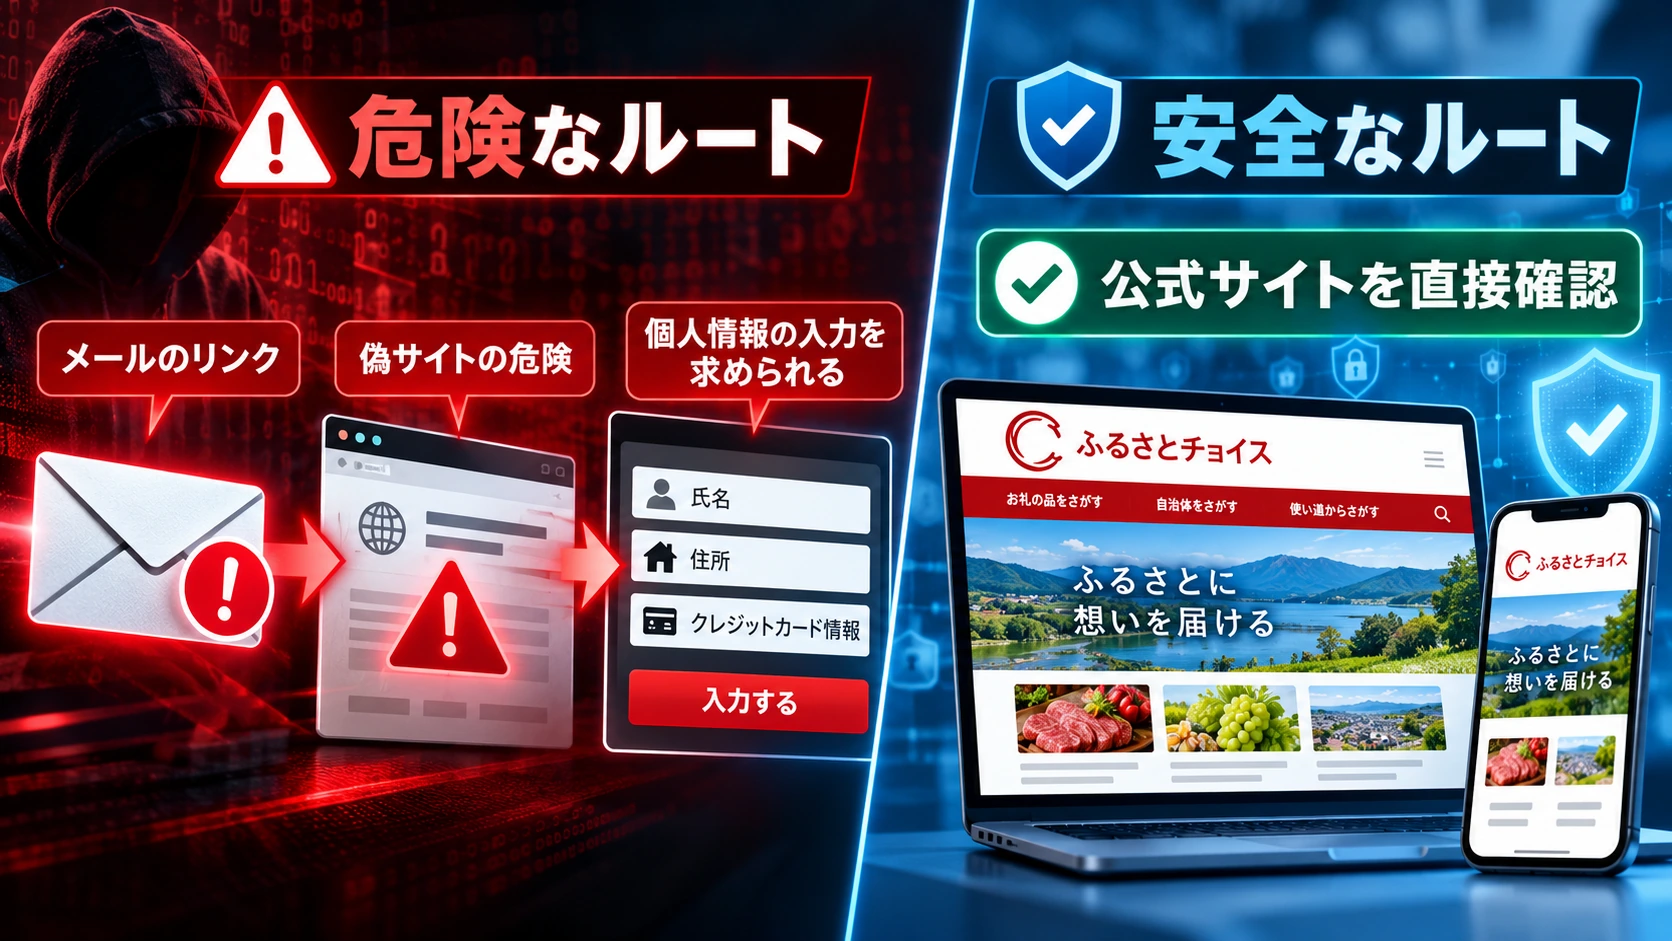
想定されるのは「パスワードを再登録してください」「寄付金を返金します」「本人確認が必要です」といった連絡です。これは今回実際に確認された詐欺メールの文面ではなく、注意すべき誘導の例です。
安全な確認方法は、メールにあるリンクを開くのではなく、自分で検索した運営会社の公式サイトや、あらかじめ保存した正規のページからお知らせを確かめることです。トラストバンクは、身に覚えのないメールやSMSにあるURL・添付ファイルを開かず、不審なページに個人情報を入力しないよう呼び掛けています。(トラストバンク · IPA)
電話や郵便物にも注意が必要です。氏名、住所、電話番号といった情報がそろっていると、相手が本物らしく話しかけてきても不思議ではありません。相手が知っている情報の多さを、本人確認の証拠だと考えないようにしましょう。
サイトが停止していると、過去の寄付や返礼品はどうなる?
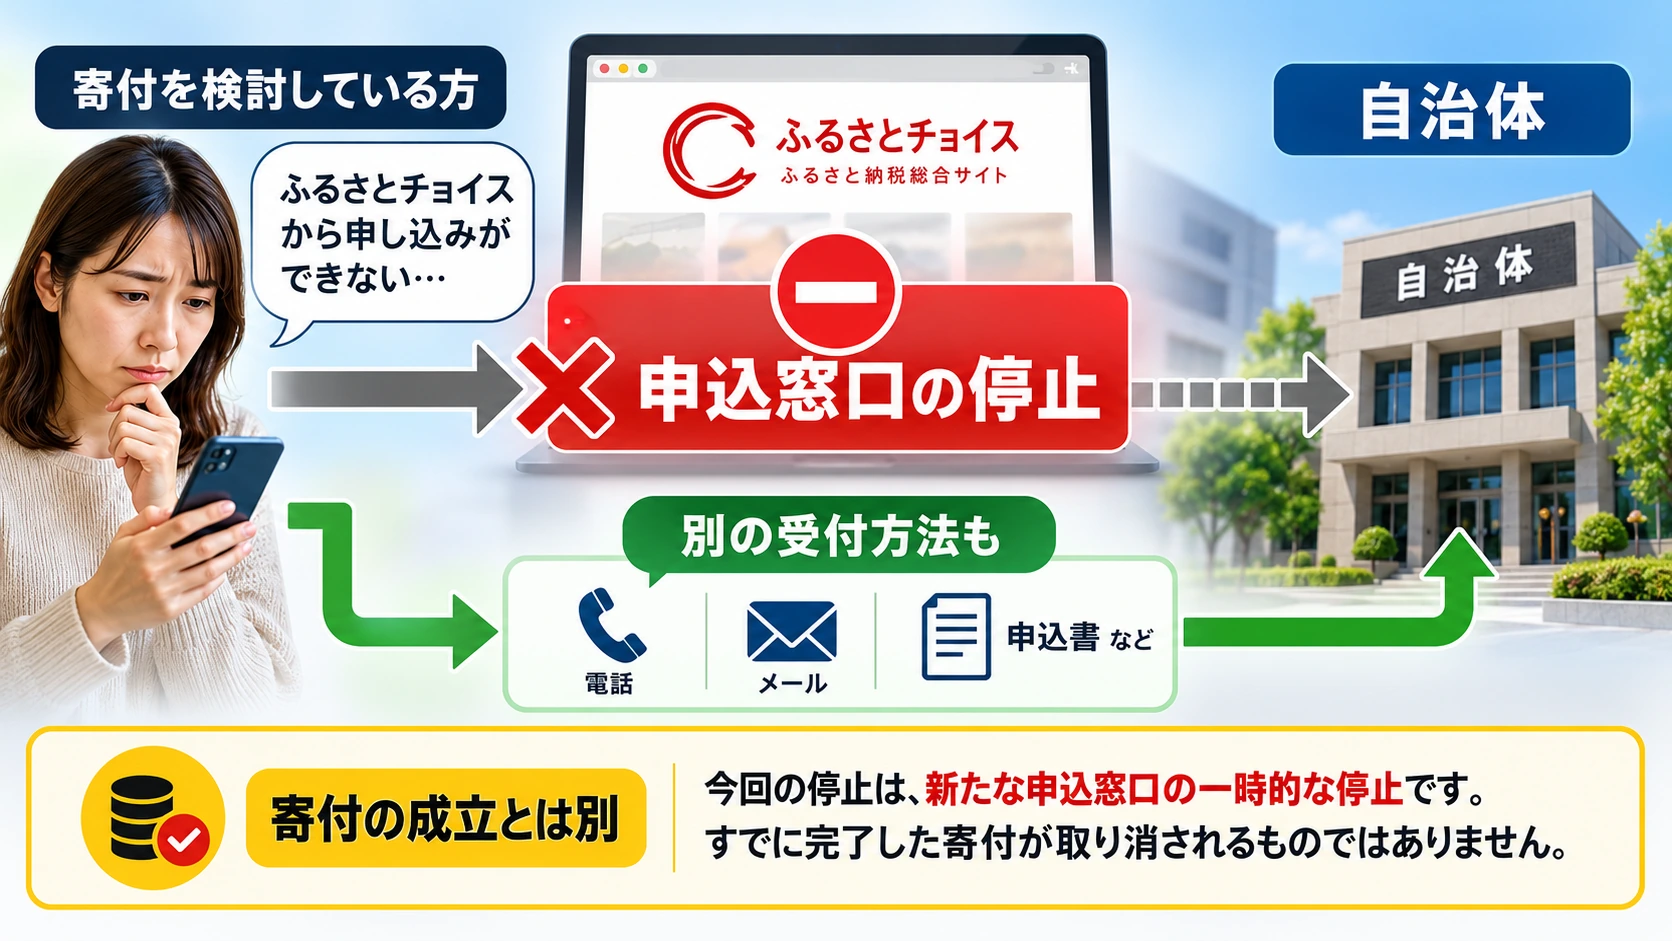
関連サービスの停止と、すでに成立した寄付が無効になることは別の話です。 10月20日の運営会社の発表はサービス停止と情報流出について説明していますが、過去の寄付や税控除が一律に取り消されるとは発表していません。(トラストバンク)
一方で、実際に寄付を申し込む窓口には影響が出ています。さいたま市は、ふるさとチョイスや連携パートナーサイト経由の寄付受付ができない状況を公表しました。敦賀市は、別のポータルサイトからなら同市への寄付を申し込めると案内しています。自治体や利用するサイトによって、代わりの申込方法は異なります。 (さいたま市 · 敦賀市)
返礼品の発送状況、過去の寄付履歴の表示、証明書類の取り扱いなど、個別の手続きは寄付先の自治体や運営会社の続報を確認する必要があります。復旧が遅れる場合は、寄付先自治体の公式案内を確認してください。
これから何が分かれば、不安は減る?
10月21日午前の時点で確認できる運営会社の公表では、サービス再開時期は未定です。外部の専門家とともに原因と影響範囲を調査しており、10月20日に個人情報保護委員会への報告を済ませ、21日に警察へ被害を申告する予定だとしています。(トラストバンク)
今後の続報で特に確かめたいのは、攻撃の経路、どの会員のどの情報が流出したか、ハッシュ化されたパスワードの保護状況、サービスの安全な再開方法です。
ここで大切なのは、会社が今後説明する予定のことを、すでに判明した事実として扱わないこと。今は「流出が確認された情報」と「まだ調査中の情報」を分けて受け止める段階です。
【結論】このニュースは、こう理解すればいい
ふるさとチョイスでは、会員情報445万4,097件の外部流出が確認されました。氏名・連絡先に加え、ハッシュ化されたパスワードと寄附控除試算額も含まれます。
ただし、445万件という数字は金銭被害を受けた人数ではなく、試算額が流出したからといって正確な年収が判明したとも限りません。また、サービスの停止が過去の寄付の一律取り消しを意味するわけでもありません。
利用者が優先して行うべきなのは、ほかのサービスで使い回しているパスワードを変更し、不審な連絡に反応せず、運営会社と寄付先自治体の公式発表を確かめることです。
ふるさとチョイス 個人情報流出、気になる疑問から読み解く
Q. ふるさとチョイスの情報流出はいつ起きたの?
運営会社の調査では、2026年10月17日に不正アクセスがあり、19日に異常を把握、20日に流出が公表されました。
Q. 445万人のクレジットカード情報が漏れたの?
そのような発表ではありません。公表されたのは会員情報445万4,097件で、現時点の流出項目にカード番号は含まれていません。
Q. 寄付したことがあれば、全員が対象なの?
一律には判断できません。運営会社が対象として発表したのは会員情報で、個人ごとの流出状況は続報を確認する必要があります。
Q. ハッシュ化されていたパスワードは安全なの?
元の文字列をそのまま保存していたという意味ではありませんが、絶対に安全とまでは言えません。特に他サービスとの使い回しには注意が必要です。
Q. 寄附控除試算額を見れば、年収が特定できる?
正確な年収をその数字だけで特定することはできません。ただし収入や家族構成に関係するため、推測の手掛かりになる可能性はあります。
Q. ふるさとチョイスのパスワードはすぐ変更できる?
関連サービスの停止中は変更できるとは限りません。先にほかのサービスで使い回しているパスワードを変更し、対象サイトの再開案内を待ちましょう。
Q. 情報流出の案内メールにあるリンクは開いていい?
安易に開かないでください。差出人が本物に見えても、公式サイトを自分で開いて内容を確認するのが安全です。
Q. 過去のふるさと納税の控除はなくなるの?
今回の停止を理由に、過去の寄付や控除が一律に取り消されるという発表はありません。個別の申請・証明書類の状況は寄付先自治体などに確認してください。
今日のニュースほどき、理解の助けになりましたか?🙂 これからも、ニュースの「なぜ?」をやさしく、わかりやすくほどいていきます!
主な情報源
流出件数・発生経緯・運営会社の対応
トラストバンク「不正アクセスによる寄付者様情報の外部流出に関するお詫びとお知らせ」(2026年10月20日)
佐賀市「ふるさとチョイス」不正アクセスによるサービス一時停止及び注意喚起について
ITmedia NEWS「会員情報445万件流出を確認、寄附控除試算額も」(2026年10月20日)
寄附控除試算額の意味とパスワード対策
IPA「インターネットサービスへの不正ログインによる被害が増加中」