高市首相が深夜に「大至急のお願い」!PHPの脆弱性でサイト停止が相次いだのはなぜ?

総理大臣が夜遅く、突然「大至急のお願い」と呼びかける。
普通なら、地震や台風などの緊急事態を思い浮かべるかもしれません。
ところが、今回の話題は「PHP」というプログラミング言語でした。
2026年10月21日夜、高市早苗首相は自身のXで、PHPに見つかった重大な脆弱性(ぜいじゃくせい)への対応を呼びかけました。
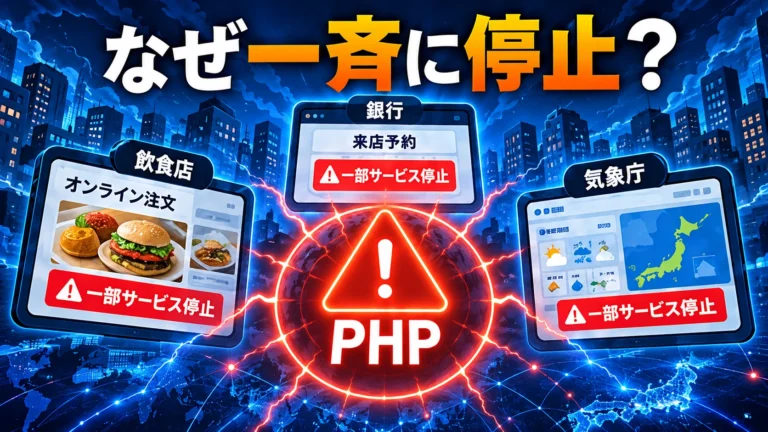
翌22日には、官公庁や企業などのウェブサイトで、一時的にサービスを停止する動きが相次ぎました。高市首相自身の公式サイトも、一時的にアクセスできない状態になっています。
そもそもPHPとは何なのでしょうか。
そして、なぜプログラムの欠陥が、総理大臣まで動くほどの問題になったのでしょうか。
今回のサイト停止の多くは、実際にハッキングされた結果ではなく、攻撃を防ぐための予防的な措置でした。
この違いを知ると、今回の騒動がぐっと理解しやすくなります。
※ 本文中の画像は、記事の理解を助けるためにAIで制作したイラストです。実際の写真ではなく、人物・場所・状況の表現が実際と一部異なる場合があります。
高市首相の深夜の呼びかけから、翌日のサイト再開まで何が起きた?
今回の騒動が一気に広がったきっかけは、10月21日夜の高市首相のX投稿でした。
ただし、問題そのものは突然発生したわけではありません。PHPの開発チームは、重大な欠陥を修正する更新プログラムを公開する予定だと、事前に知らせていました。
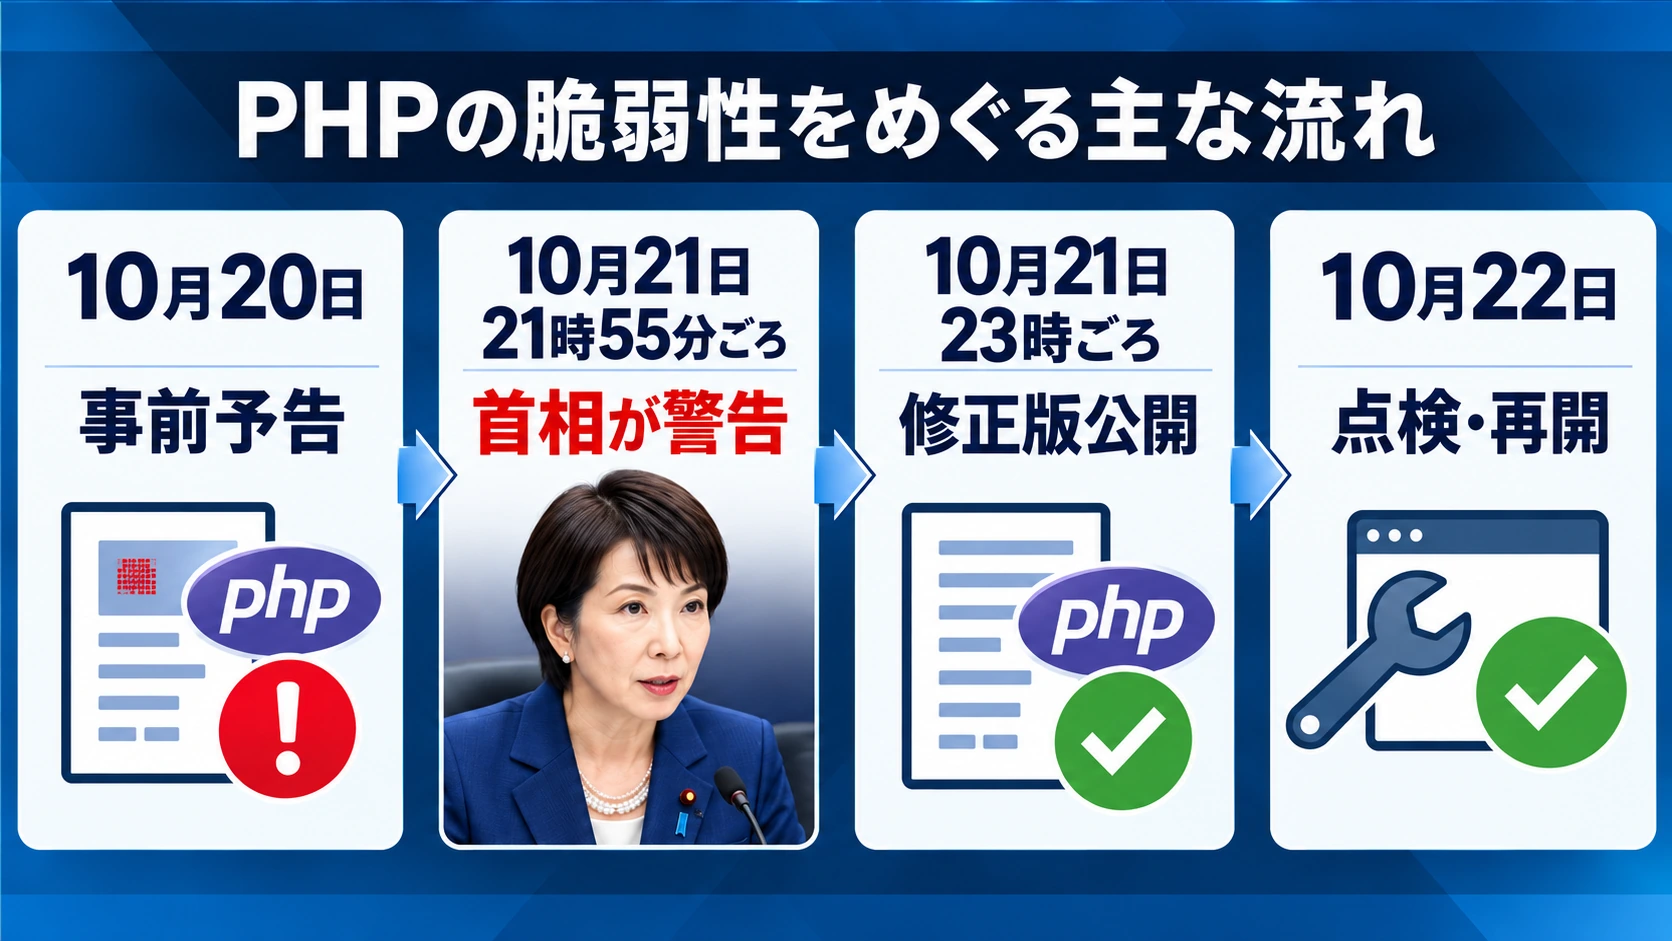
まず、時間の流れを整理すると
| 日時(日本時間) | 実際に起きたこと |
|---|---|
| 10月20日 | PHP開発チームが重大なセキュリティ更新の予定を事前に告知 |
| 10月21日21時55分ごろ | 高市首相がXで緊急対応を呼びかけ |
| 10月21日23時ごろ | 2件の脆弱性を修正したPHPの更新版が公開 |
| 10月22日 | 官公庁・企業などで点検や一時停止が続き、一部で再開 |
| 10月22日 | 高市首相が自身の公式サイトの再開と対応の経緯を説明 |
高市首相の最初の投稿では、ウェブサイトでPHPを使用しているか確認し、修正プログラムを速やかに適用できるよう準備することを求めました。
すぐに更新できない場合には、ウェブサイトを一時停止させることも有効な選択肢だと伝えています。(ITmedia NEWS・INTERNET Watch)
そして22日には、高市首相自身の公式サイトでも対策のためにアクセスを一時停止し、対応後に再開したことが報じられました。
首相はその後、サイト管理者やサーバー管理者が重要な警告に早く気づけるよう、政府の国家サイバー統括室が発信する情報にも目を向けてほしいという趣旨の発信をしています。(ITmedia NEWS)
では、そこまで急いで対策しなければならないPHPとは、どんなものなのでしょうか。
そもそもPHPとは?なぜ多くのウェブサイトに関係するのか
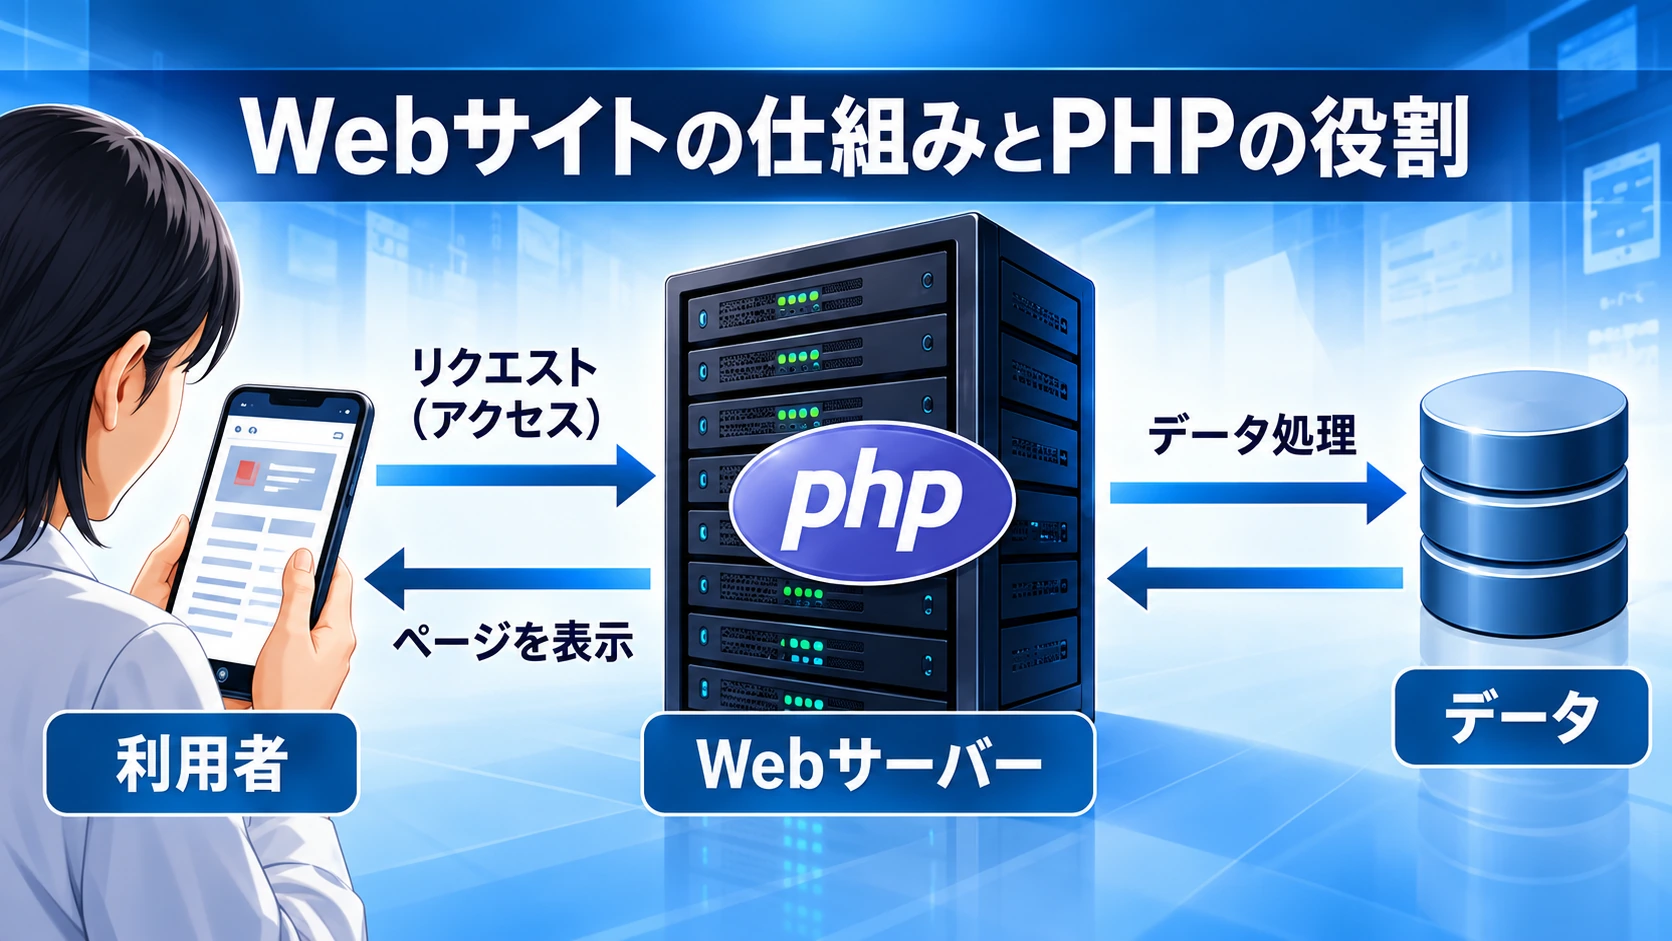
PHPは、ウェブサイトの裏側で動いているプログラミング言語です。
私たちが普段見ているホームページは、文章や画像を表示するだけではありません。
商品を検索したり、会員情報を確認したり、問い合わせフォームを送信したりするときには、画面の裏側でさまざまな処理が行われています。
PHPは、そうした処理を実現するために広く使われています。
WordPressもPHPで動いている
ブログや企業サイトの制作によく使われる「WordPress(ワードプレス)」も、PHPを主要な技術として利用しています。
WordPressは、専門的なプログラミング知識がなくても、記事を投稿したりデザインを変更したりできるウェブサイト管理システムです。
しかし、管理画面から文章や画像を登録すると、その情報を実際のページとして表示する裏側では、PHPなどが働いています。
つまり、WordPressを利用するサイトであっても、PHPそのものに重大な欠陥があれば、その影響を受ける可能性があるのです。(WordPress公式開発者資料)
ただし、WordPressを使っているサイトがすべて侵入された、という意味ではありません。
実際にどのような影響を受けるかは、使用しているPHPのバージョンやサーバー環境、実施済みの対策などによって異なります。
今回のPHPの脆弱性は、何がそれほど危険なのか?
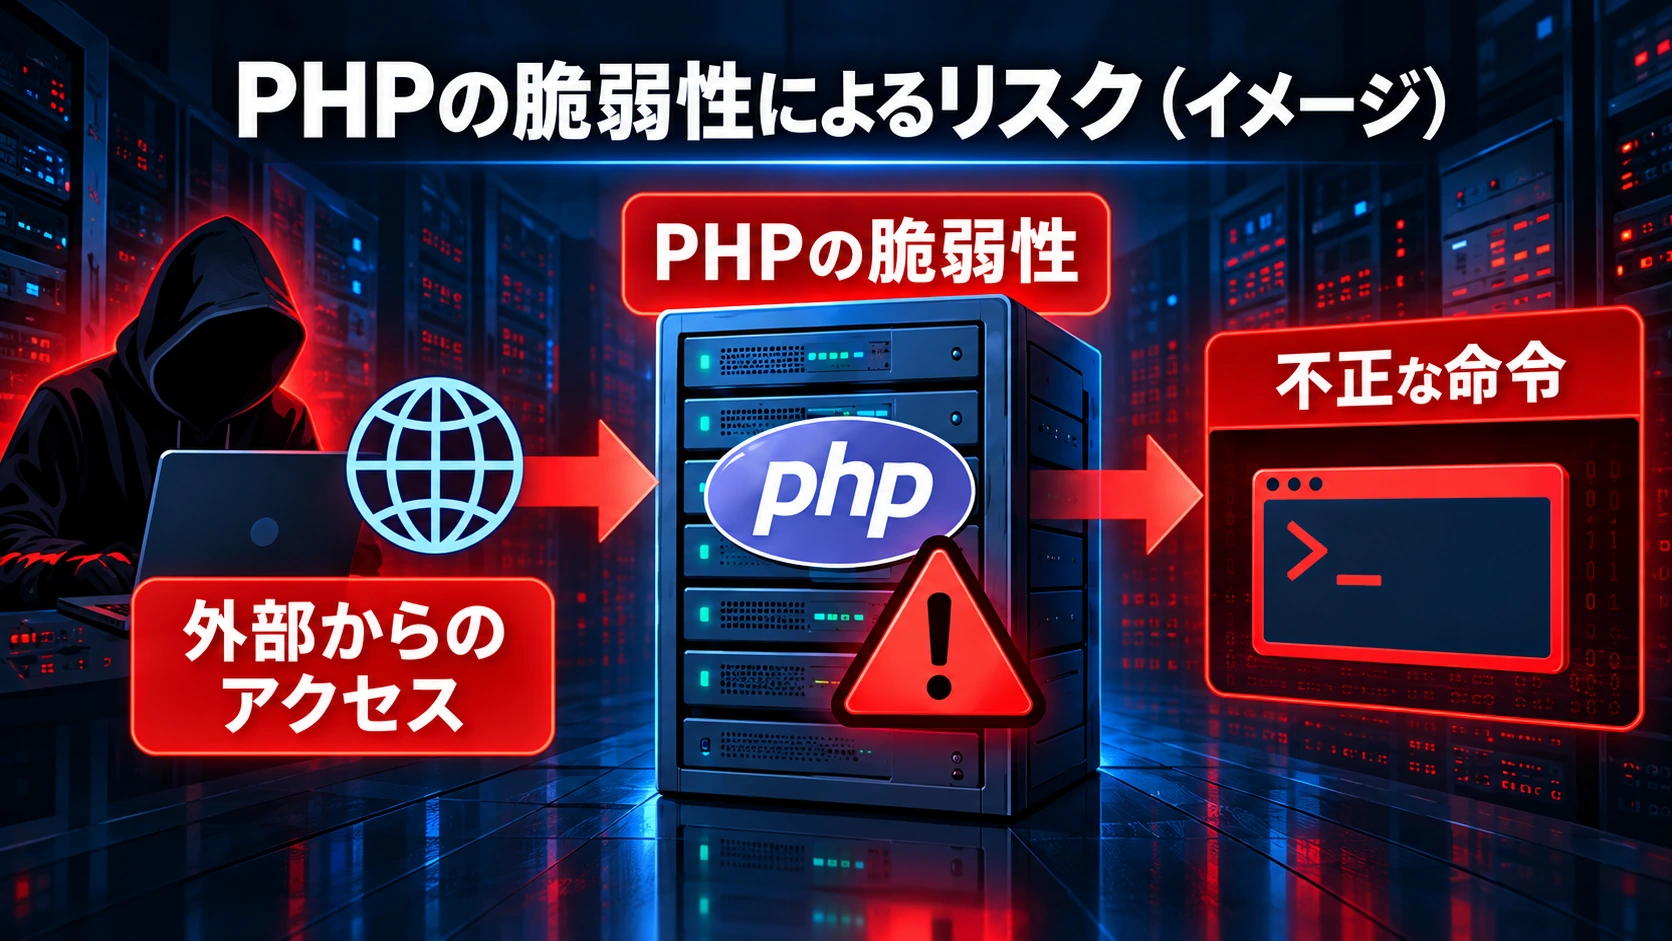
今回見つかったのは、条件がそろうと、外部の攻撃者がサーバー上で本来許可されていないプログラムを実行できるおそれがある欠陥です。
これは「リモートコード実行(RCE)」と呼ばれる問題です。
通常、ウェブサイトにアクセスする人は、ページを閲覧したり、用意された機能を利用したりするだけです。
ところが、こうした欠陥が悪用されると、攻撃者がサーバー内部で不正な処理を実行できる可能性があります。
パスワードを知らなくても悪用されるおそれがある
今回問題になった2件の脆弱性は、CVE-2026-109618とCVE-2026-109619です。
どちらも深刻度を示すCVSS v4.0の評価で9.2点とされ、最も深刻な区分である「Critical」に分類されています。
PHP開発チームは、認証を受けていない外部の攻撃者によるコード実行につながるおそれがあるとして、速やかな更新を求めました。(JPCERT/CC・PHP公式セキュリティ情報)
ここでいう「認証なし」とは、攻撃が成立する条件によっては、正規のログイン情報を持っていない第三者でも悪用できる可能性がある、ということです。
もし攻撃が成功すれば、サーバーの権限や構成に応じて、情報の窃取、ウェブサイトの改ざん、サービスの妨害などにつながるおそれがあります。
ただし、これらは確認された被害の一覧ではなく、脆弱性が悪用された場合に想定される危険です。
修正版はすでに公開されている
10月21日に公開された修正版は、次の通りです。
| PHPの系列 | 今回の修正を含むバージョン |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
これらより古い同じ系列のバージョンは、今回の脆弱性の影響を受ける対象に含まれます。
PHP 8.1以前については、公式の通常サポートが終了しているため、サポート対象のバージョンへ移行することが推奨されています。古いPHPを含む製品やサーバーでは、提供元独自の修正がある場合もあるため、各提供元の案内も確認する必要があります。
PHPの開発元は、部分的な回避策だけで十分と考えるのではなく、修正済みバージョンへの更新を基本対策とするよう求めています。 (JPCERT/CC)
サイトが停止したということは、すでにハッキングされたのか?
いいえ。ウェブサイトが停止していたからといって、ハッキング被害が発生したとは限りません。
今回のニュースで最も誤解しやすいのが、この点です。
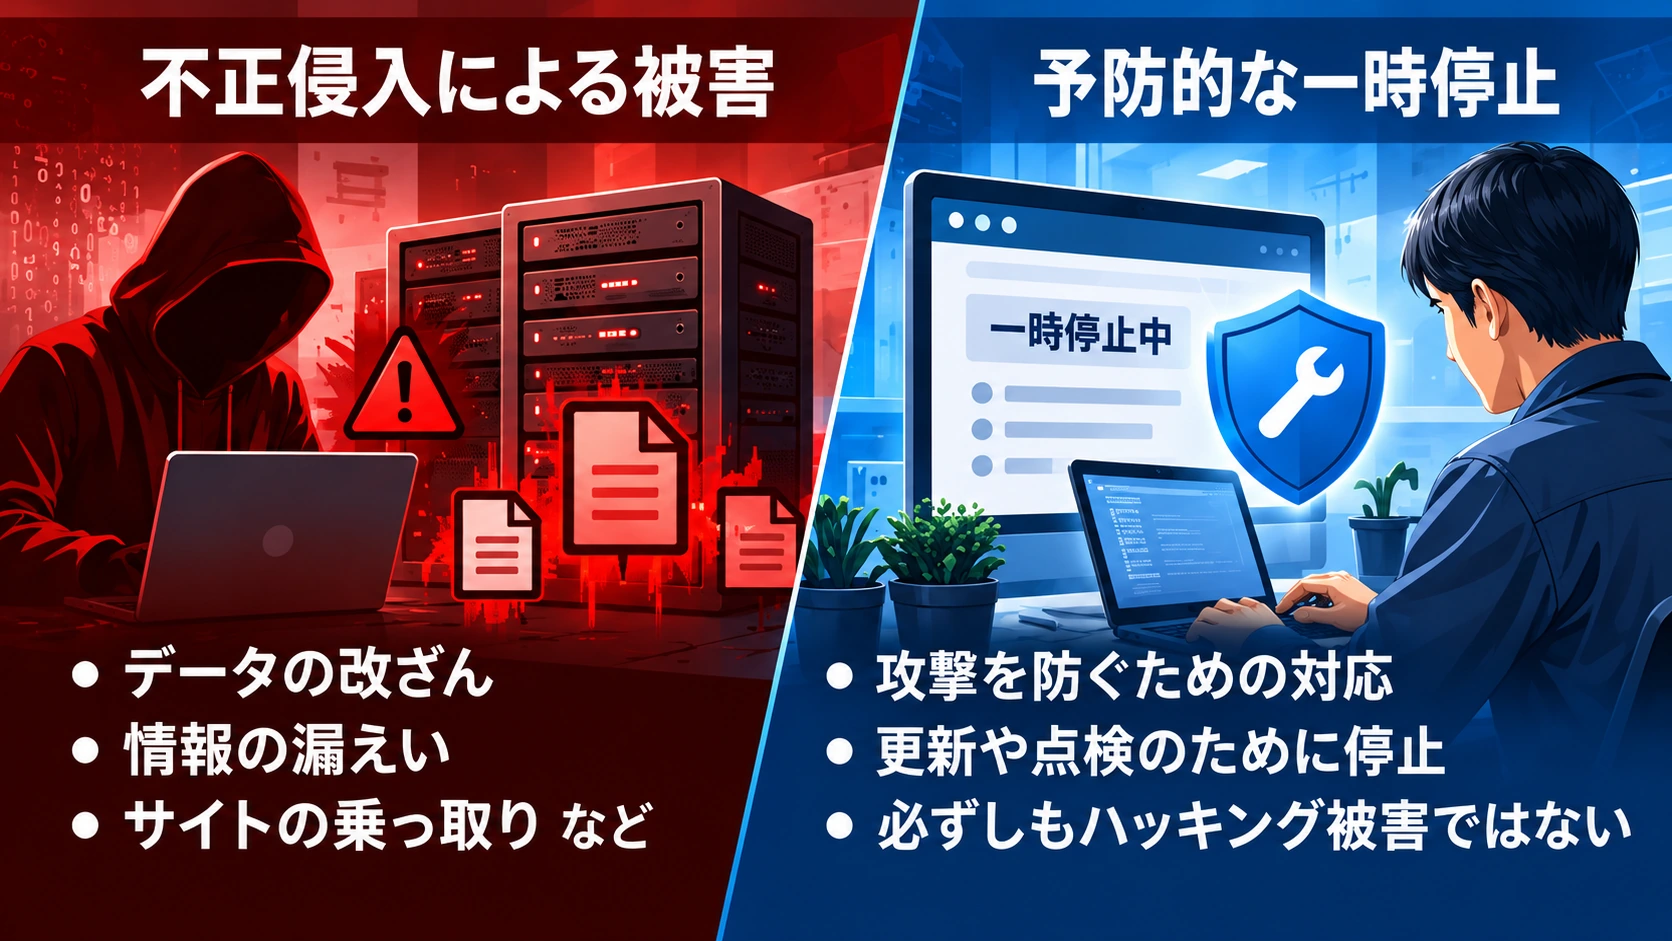
「被害による停止」と「予防のための停止」は違う
| 比較 | 被害による停止 | 予防的な一時停止 |
|---|---|---|
| 主な理由 | 攻撃などで正常な運用が難しくなった | 攻撃を受ける危険を減らしたい |
| 停止のきっかけ | 障害や侵害の発生 | 管理者による安全対策 |
| 復旧に必要なこと | 被害調査・修復・安全確認など | 更新・点検・安全確認など |
| 重要な違い | 実際の障害や被害への対応 | 被害を防ぐための措置 |
たとえば、店舗の鍵に重大な欠陥が見つかったとします。
泥棒に入られたわけではなくても、鍵を交換するまで店を一時的に閉めることはあります。
今回の予防的なウェブサイト停止も、これに近い考え方です。
実際、木原稔官房長官は10月22日午前の記者会見で、今回のPHPの問題に関して、その時点では関係する被害報告を受けていないと説明しました。
同時に、PHPを使用するウェブサイトの管理者に対して、修正プログラムの適用を呼びかけています。(時事通信)
政府に被害報告がないという説明は、日本国内のあらゆるサイトで被害がなかったことを証明するものではありません。
しかし、少なくとも今回報じられたサイト停止を、すべてサイバー攻撃の結果だと解釈するのは誤りです。
官公庁や企業まで、一斉に対応を急いだのはなぜ?
PHPが多くのウェブサービスの基盤になっていることに加え、今回の欠陥が深刻な攻撃につながる可能性があったためです。
問題が起きてから対処するよりも、危険な状態を少しでも短くする判断が重視されました。
財務省や国土交通省も対応
財務省は、PHPの脆弱性への対応として、一部コンテンツの公開を一時停止しました。
その後、必要な対策を実施して安全性を確認した上で、10月22日に順次公開を再開すると発表しています。
一部のコンテンツについては、機能面の調整後に公開する方針も示しました。(財務省)
国土交通省も22日、管理下のウェブサーバーや関連システムを緊急点検し、修正プログラムを適用するため、一部コンテンツやサービスを停止していると公表しました。(国土交通省)
政府機関だけではありません。
会計・税務関連サービスなどを手がけるTKCも、21日23時から一部サービスを緊急メンテナンスのため休止したと発表しています。同社は22日時点で、今回の脆弱性を利用した攻撃を確認していないとも説明しました。(TKC公式発表)
なぜ高市首相が直接呼びかけたのか
プログラムのセキュリティ情報は、普段なら開発者やシステム管理者向けの専門的な話題です。
今回、高市首相はその情報を、サイトを運営する企業や団体の責任者にも届くよう発信しました。
実際にサイトを停止するかどうかは、危険性だけで決まるものではありません。
そのサイトがどれほど重要なサービスを提供しているか、利用者にどんな影響があるか、修正作業にどれだけ時間が必要かといった事情も関係します。
夜間に突然、重大なセキュリティ対策が必要になれば、現場の技術担当者だけでは判断できない場合もあるでしょう。
今回の首相の呼びかけには、技術的な警告を、組織全体で対応すべき問題として広く知らせる効果があったと考えられます。
もちろん、すべてのサイトを停止するよう一律に命じたわけではありません。修正を速やかに適用できない場合の有効な選択肢として、一時停止が示されたのです。
WordPressでブログやホームページを運営している人は何をすればいい?
WordPressを利用している場合、まず確認したいのは、サイトを動かしているサーバーのPHPが今回の問題に対応済みかどうかです。
WordPress本体を最新の状態にしているだけで、必ずしもPHP側の問題まで解消されるわけではありません。
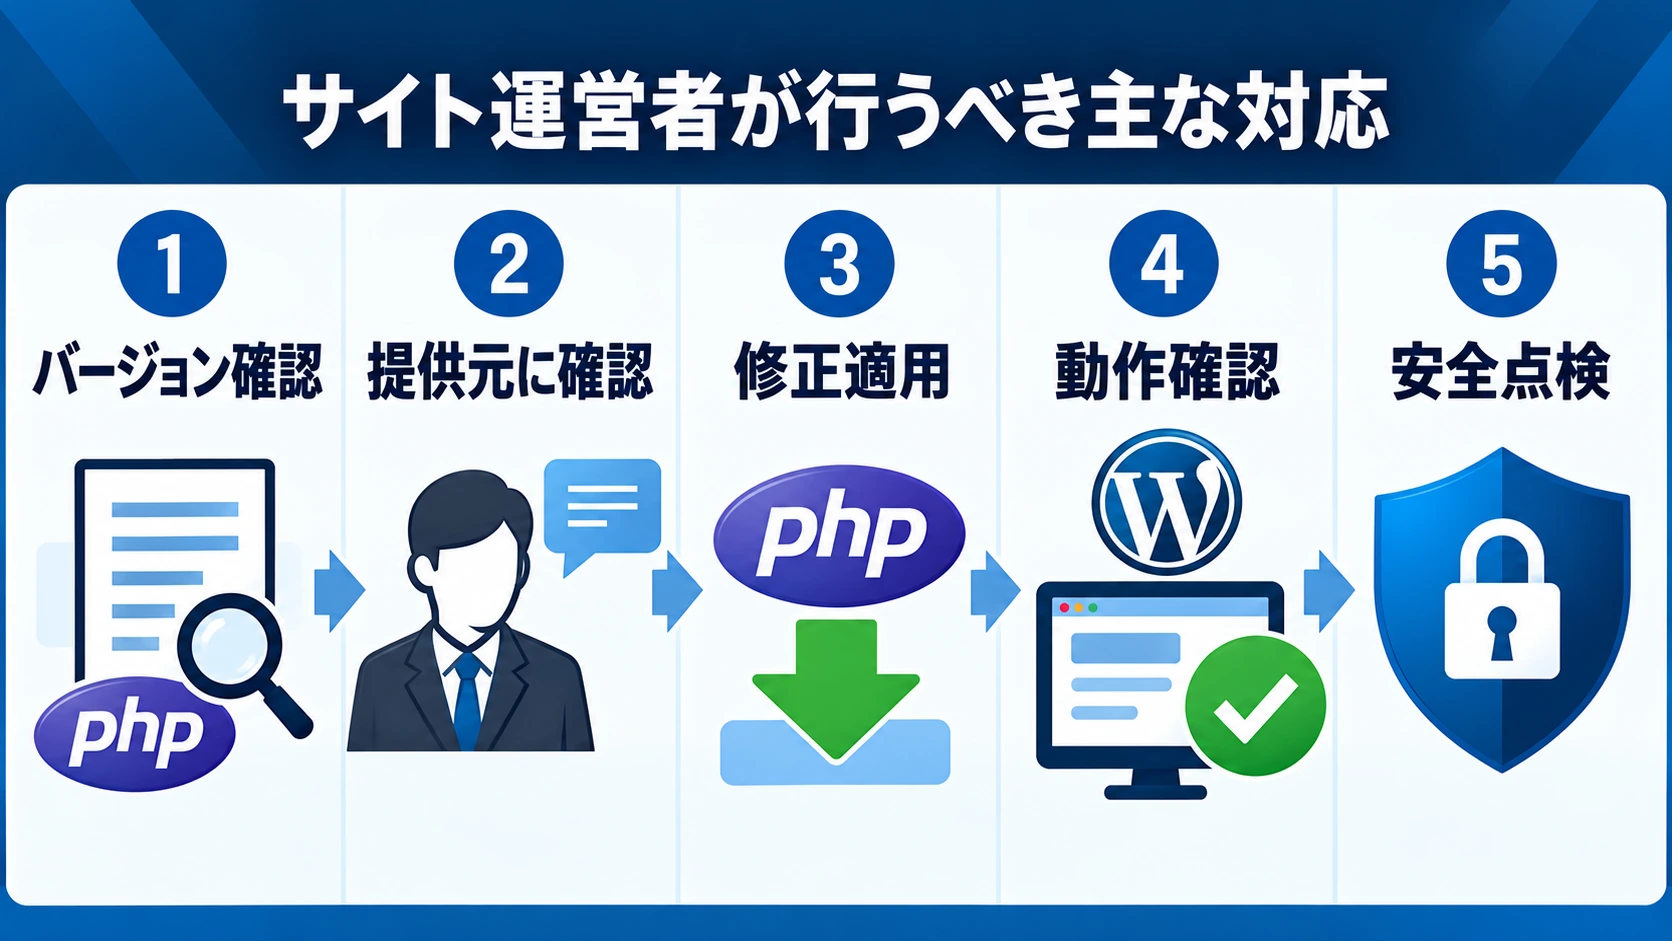
1. PHPのバージョンを確認する
WordPressの管理画面には、サーバーの情報を確認できる機能があります。
一般的には「ツール」から「サイトヘルス」を開き、「情報」にあるサーバー関連の項目でPHPのバージョンを確認できます。
レンタルサーバーの管理画面でも確認できる場合があります。
ただし、表示されるバージョン番号だけで対策の完了を断定せず、サーバー提供会社の案内も確認してください。
2. レンタルサーバー会社の発表を確認する
レンタルサーバーを使っている場合、PHPの更新やセキュリティ対策をサービス提供会社が管理していることがあります。
実際、さくらインターネットは10月22日、提供しているPHPに必要な修正を適用していることや、一部サービスでメンテナンスを実施していることを公表しました。(さくらインターネット公式発表)
自分の契約サービスが対応済みなのか、追加の操作が必要なのかを確かめることが大切です。
3. 必要な更新を適用する
自分でPHPのバージョンを管理する環境では、影響を受けるバージョンから修正済みのものへ更新する必要があります。
ただし、変更の前にはバックアップを取り、WordPressのテーマやプラグインとの互換性も確認しましょう。
業務システムなどの場合は、管理会社や保守担当者と相談しながら進めることが適切です。
4. サイトが正常に動くか確認する
更新作業の後は、トップページが表示されることだけでなく、問い合わせフォームやログインなど、重要な機能が正常に動くかも確認します。
サーバー側の設定変更により、一部の機能に影響が出る可能性があるためです。
5. 不審なアクセスの有無も調べる
修正版への更新は、今後の攻撃を防ぐための対策です。
もし更新前にすでに侵入されていた場合、ソフトウェアを更新するだけで過去の被害が消えるわけではありません。
JPCERT/CCは、必要に応じて不審な通信や異常なサーバー動作などを調査するよう呼びかけています。(JPCERT/CC)
技術的な調査が難しい場合は、サーバー管理者や専門業者に相談する方法があります。
普通にインターネットを使う人も、何か対策が必要なのか?
一般の利用者と、ウェブサイトの運営者とでは、必要な対応が異なります。
今回の脆弱性は主にウェブサーバー側のPHPに関するものです。
したがって、ニュースを見た一般の利用者が、スマートフォンやパソコンにPHPを新しくインストールしたり、今回のために特別な更新をしたりする必要は通常ありません。
ただし、利用しているサイトが一時停止している場合は、運営者の公式発表を確認することが大切です。
サイトが開けないときに注意したいこと
安全確認のために一時停止している正規のサービスについて、検索結果などから見つけた別のログインページへ安易に移動するのは避けましょう。
復旧状況は、公式ホームページや公式SNSなどで確認するのが基本です。
また、今回のPHP問題を口実に、パスワードの入力や不審なソフトのインストールを求める案内が届いても、すぐに従わないよう注意してください。
これは今回の事件に便乗した詐欺が実際に確認されたという意味ではなく、一般的なインターネット利用上の注意です。
修正プログラムが公開されたのに、なぜ引き続き注意が必要なのか?
修正プログラムが公開されることと、すべてのサイトで対策が完了することは別だからです。
今回、PHPの開発チームは10月21日に修正版を公開しました。
しかし、その修正版を利用するには、実際に運用されているサーバーへ適用する作業が必要になります。
サイトの規模や運用方法によっては、動作確認や関連システムとの調整に時間がかかる場合もあります。
一部のサイトで公開が再開されても、それだけで他のすべてのサイトの対策が完了したことにはなりません。
これから確認すべきなのは、単にサイトが再び表示されるようになったかどうかではなく、必要な更新と安全確認が実施されたかどうかです。
利用者にとっても、運営者にとっても、今回の騒動が残した教訓はそこにあります。
【結論】このニュースは、こう理解すればいい
高市早苗首相が深夜に緊急対応を呼びかけたのは、多くのウェブサイトで利用されるPHPに、非常に深刻な脆弱性が見つかったためです。
外部から不正なプログラムを実行される危険性があることから、PHPの開発チームは修正版を公開し、日本国内の官公庁や企業も急いで対応しました。
その過程で、サイトを一時的に停止する動きが広がりました。
ただし、サイトが停止したことと、実際にサイバー攻撃の被害を受けたことは同じではありません。
今回の停止の中には、攻撃を防ぐために運営者が自主的に実施したものが含まれています。
一般の利用者に求められることと、WordPressなどのサイト運営者に求められることも異なります。
利用者は公式の復旧情報を確認すること、運営者はPHPの更新状況や安全対策を確認することが大切です。
今回のニュースは、普段は意識することの少ないウェブサイトの裏側が、私たちの生活や行政サービス、企業活動を支えていることを改めて示しました。
PHP 脆弱性、気になる疑問から読み解く
Q. 高市首相が「大至急のお願い」を投稿したのはいつですか?
2026年10月21日21時55分ごろです。PHPの重大な脆弱性について、修正版の公開に備えた迅速な対応を呼びかけました。
Q. 高市首相のホームページも停止したのですか?
はい。自身の公式サイトを21日夜に一時停止し、22日に対応を終えてアクセスを再開したことが報じられています。
Q. PHPは何のために使われているのですか?
ウェブサーバー側で動き、サイトの表示やデータ処理などを行うプログラミング言語です。WordPressなど、多くのウェブサービスで利用されています。
Q. 今回のPHPの脆弱性は何件ありますか?
重大な脆弱性として公表されたのは2件です。CVE-2026-109618とCVE-2026-109619で、どちらも深刻度の高い問題として修正されています。
Q. サイトが停止したらハッキングされたということですか?
いいえ。攻撃による被害ではなく、更新や安全確認のために予防的に停止している場合もあります。停止の理由は運営者の発表で確認する必要があります。
Q. PHPの修正プログラムはもう公開されていますか?
はい。2026年10月21日にPHP 8.5.12、8.4.27、8.3.36、8.2.35が公開されました。ただし、各サイトで対策が完了しているかどうかは別の問題です。
Q. WordPressを使っていたら危険なのですか?
WordPressはPHPで動いているため、使用中のサーバー環境によっては影響を受ける可能性があります。WordPressを利用しているというだけで、実際の被害が発生したことにはなりません。
Q. WordPress本体を更新すればPHPも修正されますか?
必ずしもそうではありません。WordPress本体とサーバー側のPHPは別に管理されるため、PHPの更新状況をレンタルサーバー会社などに確認する必要があります。
Q. スマートフォン利用者もPHPを更新する必要がありますか?
通常はありません。今回の問題は主にウェブサーバー側のPHPに関するもので、一般の利用者がスマートフォンにPHPを導入して更新する話ではありません。
Q. 今後、何を確認すればいいですか?
サイト運営者による修正版の適用状況と、必要な安全点検が行われたかどうかです。サイトが表示されるようになっただけで、すべての問題が解決したと判断することはできません。
今日のニュースほどき、理解の助けになりましたか?🙂 これからも、ニュースの「なぜ?」をやさしく、わかりやすくほどいていきます!
主な情報源
PHPの脆弱性・修正版・技術的な対策
PHP公式:2026年10月21日の重大な脆弱性に関するセキュリティ情報
JPCERT/CC:PHPの複数の脆弱性に関する注意喚起(2026年10月22日)
高市首相の呼びかけ・公式サイトの一時停止と再開
ITmedia NEWS:高市首相によるPHP修正パッチ適用の緊急要請
ITmedia NEWS:高市首相が説明したサイト一時停止の重要性
官公庁・企業の対応状況
国土交通省:PHPの脆弱性対応に伴うウェブコンテンツの一時停止