バーガーキングで約1118万件の情報漏えい、パスワードが漏れていなくても危険なのはなぜ?

「バーガーキングのアプリから個人情報が漏れた」と聞くと、まず自分のアカウントが心配になります。
でも、報道には少し安心できそうな説明もあります。クレジットカード番号は流出しておらず、ログインパスワードの漏えいも現時点では確認されていないというのです。
それなら、なぜ運営会社は不審なメールや電話に注意するよう呼びかけているのでしょうか。
理由は、パスワードがなくても、名前や連絡先などを使って本人をだますことができるからです。ただし、今回の情報が実際に詐欺へ悪用されたと確認されたわけではありません。まず、発表で分かったことと、まだ分かっていないことを分けて見てみましょう。(ビーケー・ジャパン・ITmedia Mobile)
※ 本文中の画像は、記事の理解を助けるためにAIで制作したイラストです。実際の写真ではなく、人物・場所・状況の表現が実際と一部異なる場合があります。
流出したのは何の情報?クレカ番号とパスワードはどうなった?
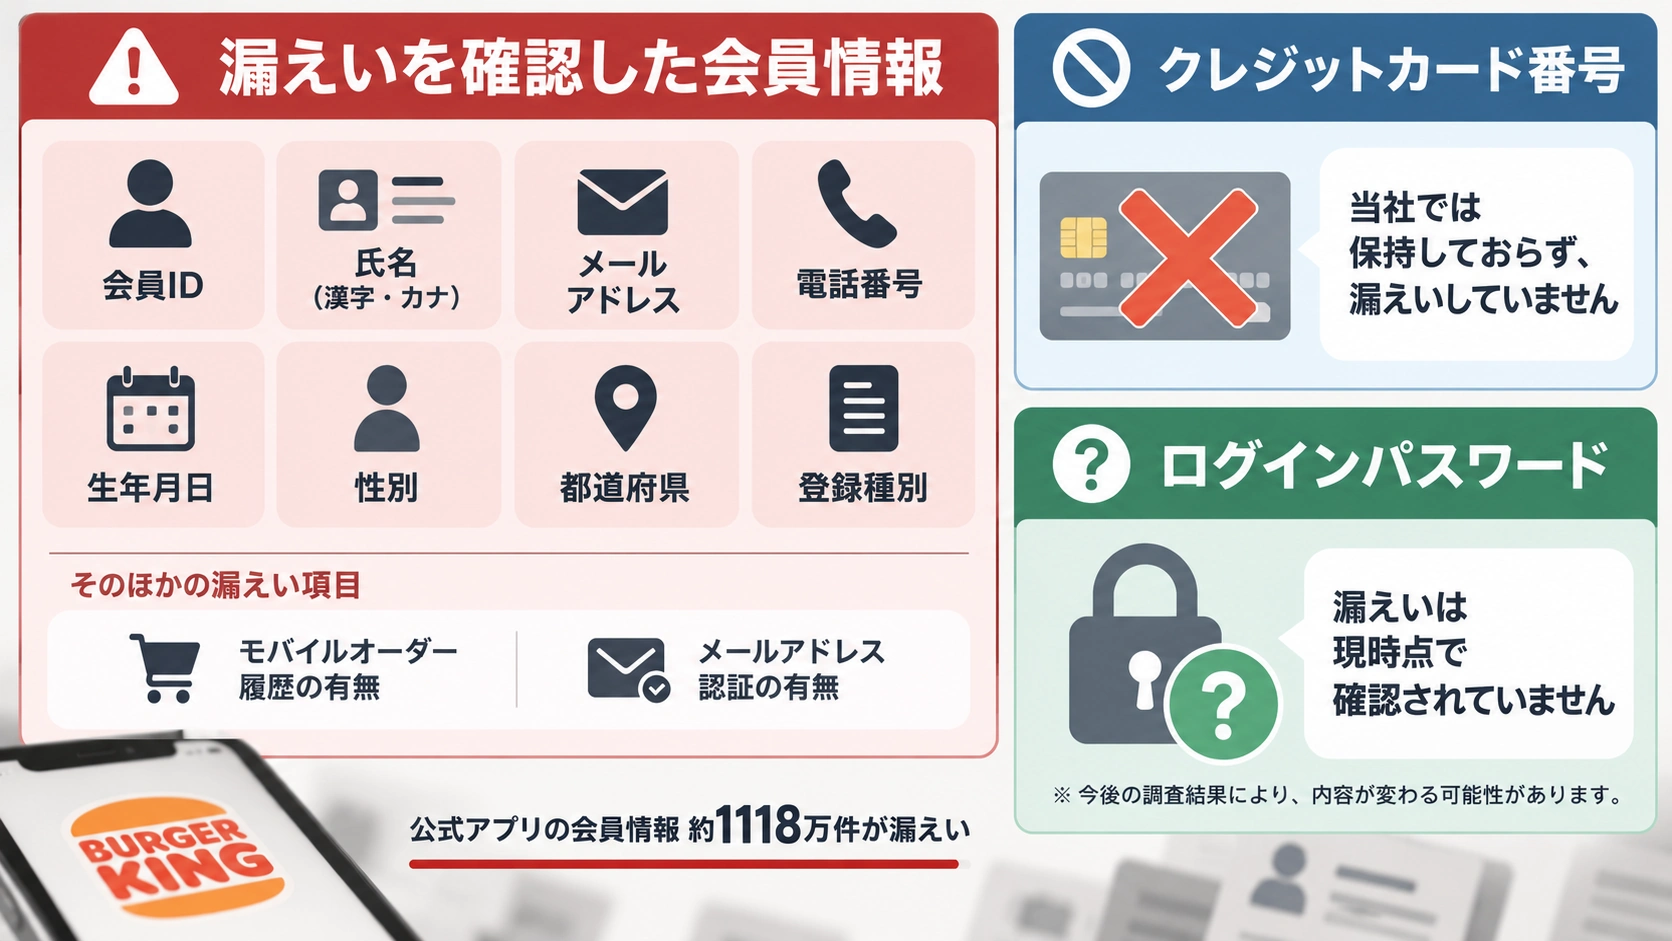
漏えいが確認されたのは、公式アプリの会員情報です。 氏名やメールアドレス、電話番号、生年月日などが含まれます。
運営するビーケー・ジャパンは2026年10月15日、約1118万件の会員情報が第三者による不正アクセスで外部に漏えいしたと発表しました。公表された項目を分けると次のとおりです。(ビーケー・ジャパン・INTERNET Watch)
| 区分 | 会社が公表した内容 |
|---|---|
| 漏えいが確認された項目 | 会員ID、メールアドレス、氏名(漢字・カナ)、電話番号、生年月日、性別、都道府県、登録種別 |
| そのほかの漏えい項目 | モバイルオーダー履歴の有無、メールアドレス認証の有無 |
| クレジットカード番号 | 会社では保持しておらず、漏えいしていないと説明 |
| ログインパスワード | 漏えいは現時点で確認されていない |
「モバイルオーダー履歴の有無」とは、注文履歴があるかどうかを示す項目です。これを、注文した商品名や日時などの詳細な購入履歴がすべて漏れたという意味に読み替えることはできません。
また、カード番号の「漏えいなし」と、パスワードの「漏えいは未確認」は別の説明です。特にパスワードについては、現段階で確認されていないという発表の範囲を超えて、絶対に安全だと断定するべきではありません。
「約1118万件」は1118万人が被害に遭ったということ?
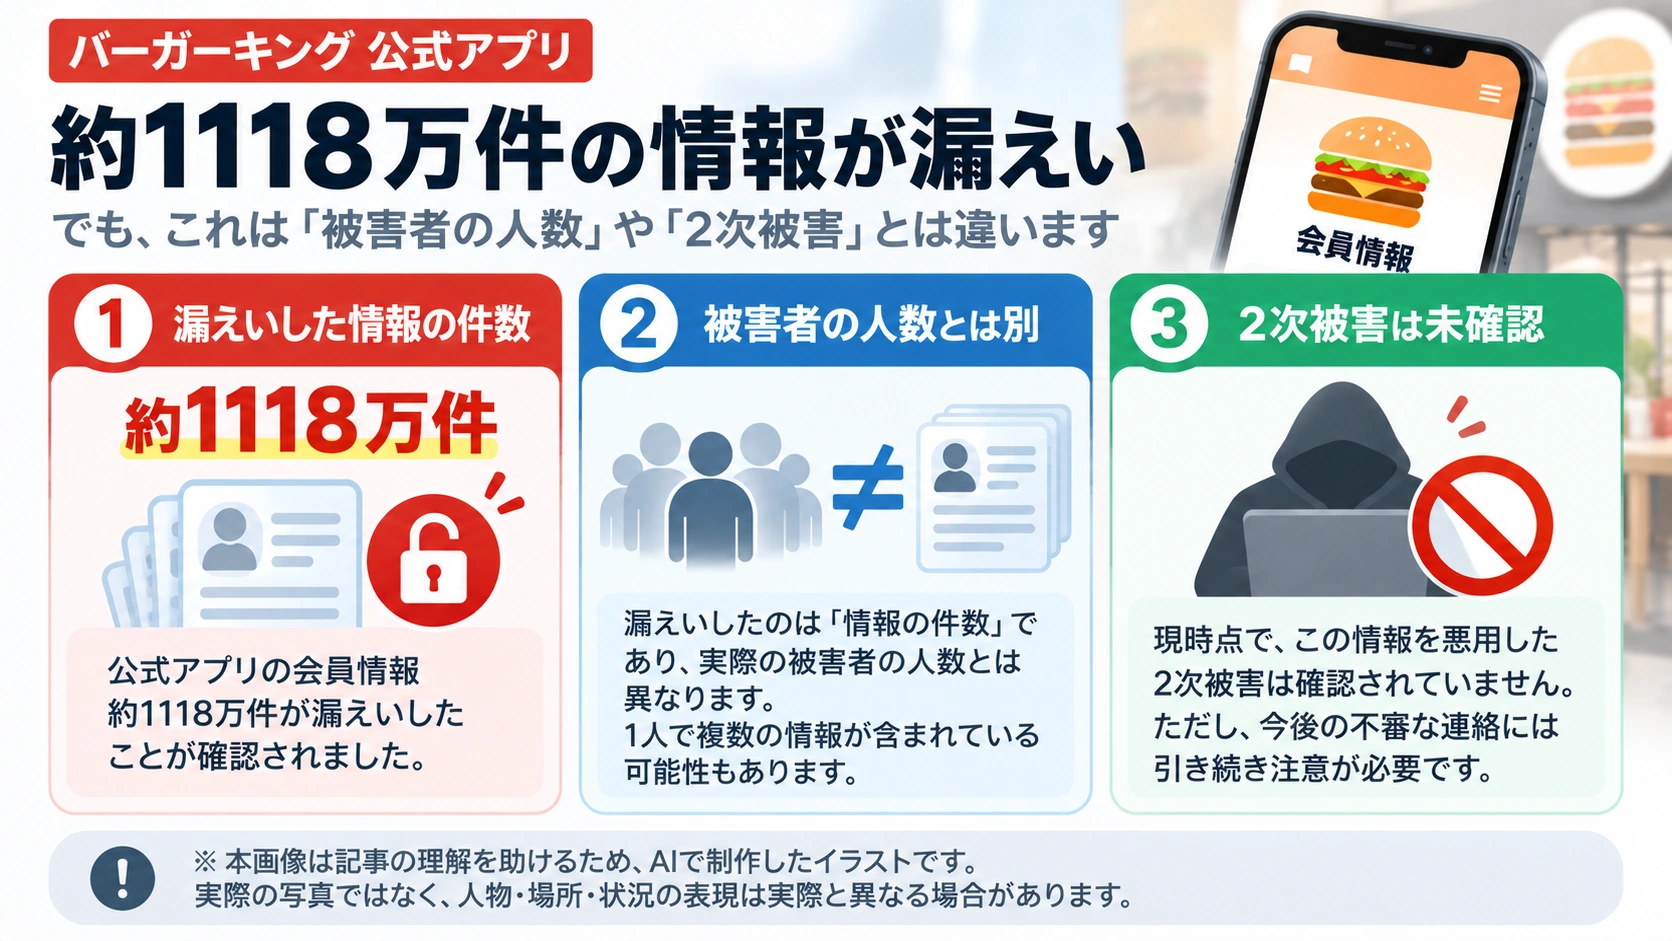
約1118万件は公表された会員情報の件数であり、その数字だけで被害を受けた人の正確な人数は分かりません。 また、情報の漏えいと、その情報を使った詐欺・不正利用は別の出来事です。
ビーケー・ジャパンは発表時点で、今回の件に起因する不正利用などの二次被害は確認されていないと説明しています。ただし、「被害が確認されていない」ことは「漏えいが起きていない」ことではありません。会員情報の外部流出そのものは確認されています。(テレビ朝日)
不正アクセスはいつ起きた?発覚と発表の時間差を整理
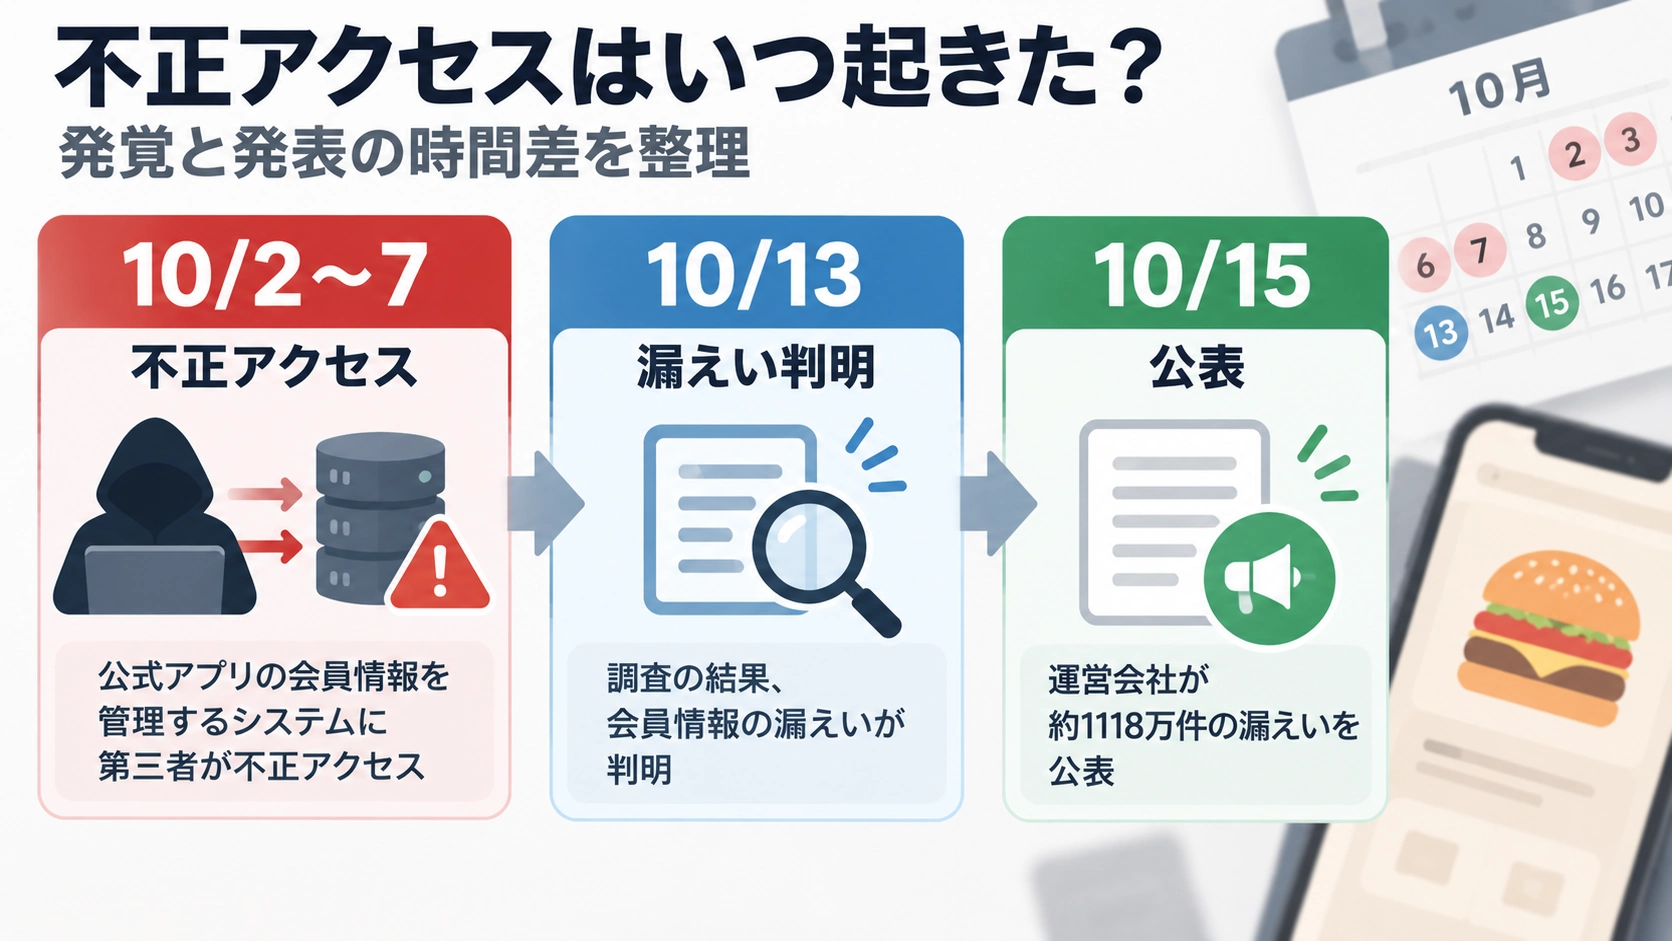
2026年10月15日は、会社が情報漏えいを公表した日です。不正アクセスが行われたのは、その前の10月2日から7日にかけてでした。
| 日付 | 確認された経過 |
|---|---|
| 10月2日〜7日 | 公式アプリの会員情報を管理するシステムに第三者が不正アクセス |
| 10月13日 | 調査の結果、会員情報の漏えいが判明 |
| 10月15日 | 運営会社が約1118万件の漏えいを公表 |
会社は不正アクセスの事実を把握した後、該当する通信元からのアクセスを遮断したとしています。ただし、侵入に使われた具体的な手口や詳しい原因は、外部の専門機関と調査中です。(ビーケー・ジャパン・ITmedia Mobile)
パスワードが漏れていなくても、なぜ詐欺につながるの?
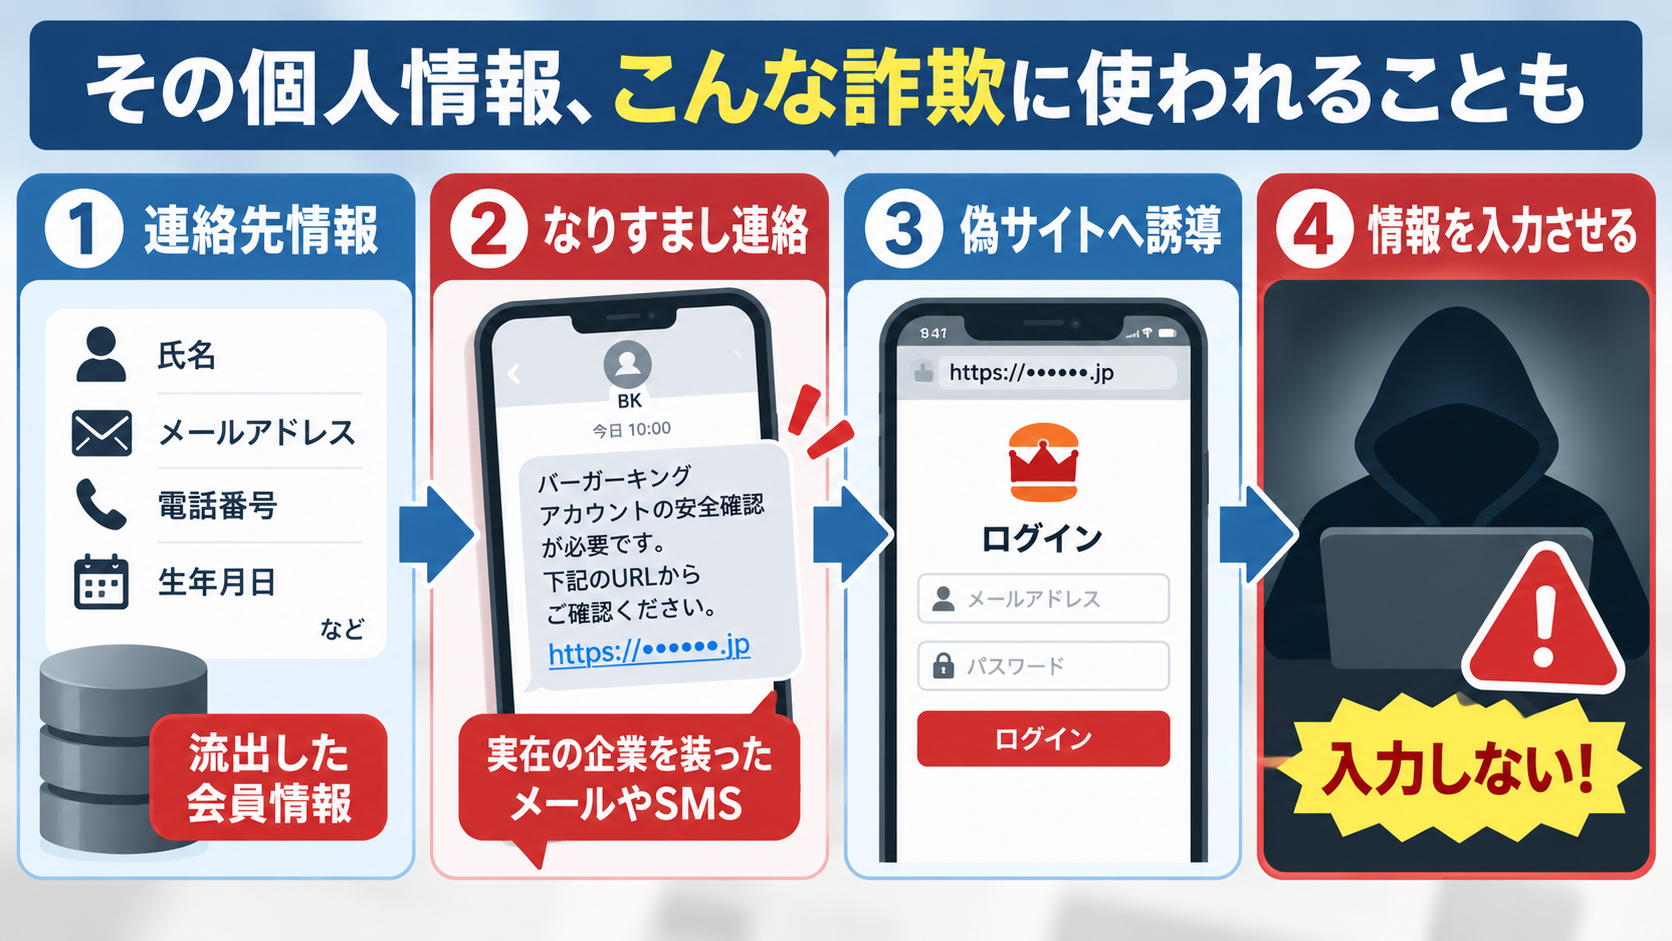
氏名やメールアドレス、電話番号が分かれば、企業からの連絡を装ったメールやSMSを送りやすくなるためです。 相手が本当の名前を知っていても、その連絡が本物とは限りません。
たとえば「会員情報の安全確認が必要です」「アカウント保護のため再ログインしてください」といった連絡が届いたとします。そこに偽サイトへのリンクがあれば、利用者自身にパスワードや認証コードを入力させることができます。
このように企業を装い、偽のサイトなどで重要な情報をだまし取る手口をフィッシング詐欺といいます。IPA(情報処理推進機構)も、実在の組織を名乗る自然な日本語のメールやSMSは、見た目だけでは見分けにくいと注意しています。(IPA)
今回流出した情報が、実際にそのような詐欺へ使われたという確認はありません。ここで説明したのは、なぜログインパスワードの流出が確認されていなくても注意喚起が必要なのかという仕組みです。
自分も対象?バーガーキングで食事しただけならどうなる?
今回発表された対象は、バーガーキング公式アプリの会員情報です。店頭で商品を買った人全員の情報が流出した、という発表ではありません。
公式アプリに会員登録したことがある人は、運営会社からの案内を確認してください。会社は対象となる利用者にメールで順次連絡を進めていますが、案内がまだ届いていないことだけを理由に、自分が対象外だとは判断できません。(INTERNET Watch)
対象かどうか分からない場合は、メールやSMSに書かれた連絡先をそのまま使わず、公式サイトに掲載された問い合わせ窓口から確認する方法があります。ビーケー・ジャパンの公式案内にあるカスタマーサービスは 0120-945-630(平日10時〜17時) です。(バーガーキング公式サイト)
なお、アプリをスマートフォンから削除しても、すでに外部へ漏えいした情報を取り戻せるわけではありません。
不審なメールやSMSが届いたら、まず何をする?
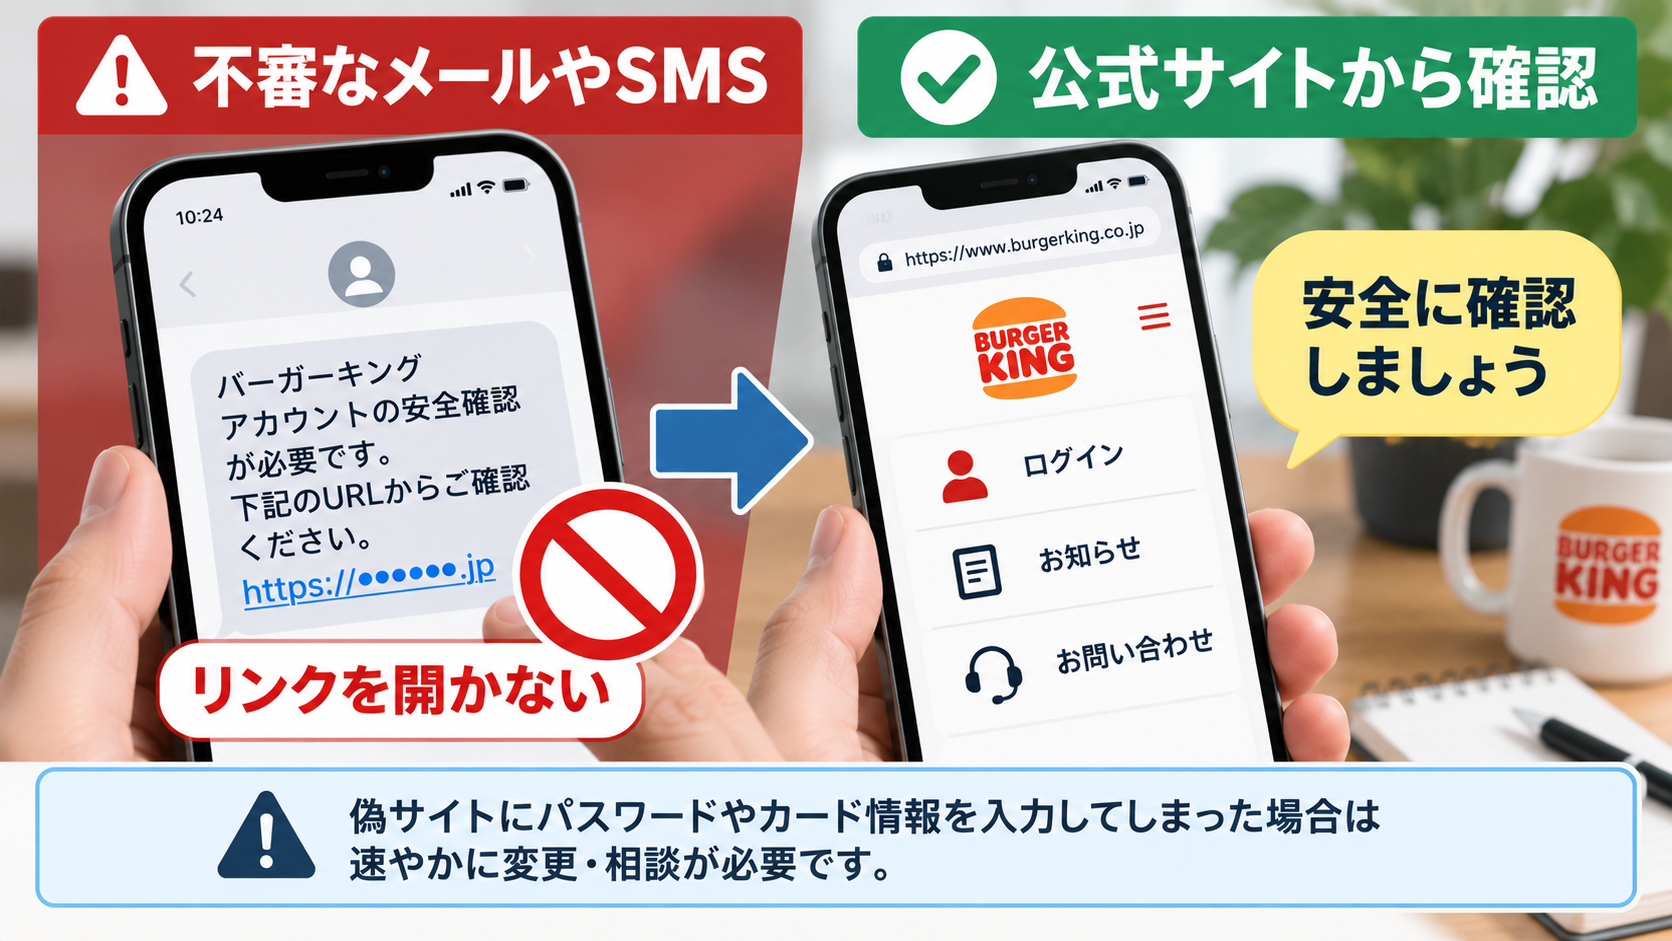
メールやSMSのリンクをそのまま開かず、自分で公式サイトや公式アプリにアクセスして内容を確認するのが基本です。
今回、会社もバーガーキングを装う不審なメール、SMS、電話に注意し、添付ファイルを開いたり、リンク先で会員情報やパスワードを入力したりしないよう求めています。(ITmedia Mobile)
実際の対応は、次のように整理できます。
| 状況 | 取るべき行動 |
|---|---|
| 不審なメール・SMSが届いた | 本文中のリンクや電話番号を使わず、公式サイトで確認する |
| パスワード入力を急がされた | その場では入力せず、公式の窓口やアプリから確認する |
| 偽サイトにパスワードを入力した | 対象サービスのパスワードを速やかに変更し、使い回し先も点検する |
| 偽サイトにカード情報を入力した | カード会社へ速やかに相談する |
IPAは、疑わしいメールを受信しただけなら通常は被害につながらず、偽サイトにアクセスしても情報入力や不審なアプリの導入をしていなければ基本的に被害は生じないと案内しています。反対に、偽サイトへ情報を入力した場合は内容に応じた対応が必要です。(IPA)
今回の発表だけで全員のパスワードが流出したと考えて、慌ててリンク先から変更手続きをする必要はありません。普段からパスワードを使い回さないことや、利用できるサービスでは多要素認証を有効にすることも、別の不正ログインを防ぐ対策になります。(IPA)
会社は何をした?原因や今後の影響は判明した?
ビーケー・ジャパンは、不正アクセス元からの通信を遮断し、暫定的な対策と対策本部の設置、個人情報保護委員会への報告を実施したと発表しています。
一方、侵入が可能になった詳しい原因の調査、恒久的な対策、対象者へのメール案内は継続中です。10月15日の会社発表では、具体的な侵入方法は明らかにされておらず、今回の漏えいに起因する不正利用などの二次被害も確認されていません。(ビーケー・ジャパン・ABEMA TIMES)
この先、利用者にとって重要なのは、原因の調査結果だけではありません。会社から届く対象者向け案内と、漏えい項目や二次被害についての追加説明があるかを確認することです。
【結論】このニュースは、こう理解すればいい
バーガーキングの公式アプリでは、第三者の不正アクセスにより約1118万件の会員情報の漏えいが確認されました。名前や連絡先などが含まれますが、会社はカード番号を保持しておらず、ログインパスワードの漏えいも現時点では確認されていません。
それでも注意が必要なのは、流出した氏名や連絡先が、企業を装った偽のメールやSMSに悪用される可能性があるからです。ただし、今回の漏えいに関連する二次被害が実際に確認されたという発表ではありません。
「パスワードが漏れたか」と「個人情報を使ってだまされる危険があるか」は別の問題。 身に覚えのない連絡のリンクを開かず、公式サイトやアプリから確認することが、今できる大切な対策です。
バーガーキングの情報漏えい、気になる疑問から読み解く
Q. 情報漏えいが公表されたのはいつ?
2026年10月15日です。不正アクセス自体は10月2日〜7日に起き、漏えいは13日に判明しました。
Q. 約1118万件は1118万人分という意味?
いいえ。公表されたのは会員情報の件数であり、その数字だけで実際の対象人数を正確に確定することはできません。
Q. クレジットカード番号も流出したの?
ビーケー・ジャパンは、カード番号を保有しておらず、漏えいしていないと説明しています。
Q. ログインパスワードも盗まれた?
10月15日の会社発表では、パスワード情報の漏えいは確認されていません。今後の調査結果まで含めて安全が確定したという意味ではありません。
Q. 過去にバーガーキングの店舗で食事した人も全員対象?
いいえ。今回発表されたのは公式アプリの会員情報の漏えいであり、店舗利用者全員が対象と発表されたわけではありません。
Q. 公式アプリを消せば、漏れた個人情報も消える?
いいえ。スマートフォンからアプリを削除しても、すでに外部に出た情報を回収することはできません。
Q. バーガーキングからメールが来ないなら、対象外?
そうとは限りません。対象者への案内は順次実施されているため、不明な場合は公式サイトの窓口で確認してください。
Q. 「安全確認」のSMSを受け取ったらどうすればいい?
SMS内のリンクから操作せず、公式サイトや公式アプリを自分で開いて確認してください。偽サイトでパスワードを入力した場合は速やかに変更し、カード情報を入力した場合はカード会社へ相談してください。
今日のニュースほどき、理解の助けになりましたか?🙂 これからも、ニュースの「なぜ?」をやさしく、わかりやすくほどいていきます!
主な情報源
漏えい内容・公式発表
ビーケー・ジャパン「不正アクセスによる公式アプリ会員情報漏えいに関するお詫びとお知らせ」(2026年10月15日)
事件の経過と会員への注意喚起
ITmedia Mobile「公式アプリの会員情報約1118万件が漏えい」(2026年10月15日)
INTERNET Watch「公式アプリの会員情報約1118万件が不正アクセスにより漏えい」(2026年10月15日)
フィッシング詐欺の仕組み・対策
IPA「インターネットサービスへの不正ログインによる被害が増加中」
あわせて読みたい
「情報が外部に渡った」ニュースは、すべて同じ問題なの?
バーガーキングの事例は不正アクセスによる情報漏えいですが、ドコモRCSで問題になったのは、サービス上の情報連携に必要な説明と同意確認が一部で行われなかったことです。「外部に情報が渡った」という言葉だけでは見えてこない、二つの出来事の違いが分かります。