すき家の注文も銀行の予約も停止…PHPの脆弱性で、なぜ全国に影響が広がった?

牛丼をネットで注文しようとしたら、サービスが使えない。銀行の来店予約もできない。気象庁のホームページでも、一部の情報が見られなくなっている。
2026年10月22日、日本各地でそんな事態が起きました。
飲食店と銀行と気象庁。まったく別の組織なのに、なぜ同じタイミングでサービスを止めることになったのでしょうか。
原因として浮上したのが、「PHP(ピーエイチピー)」という、Webサイトの裏側で広く使われているプログラミング言語の重大な脆弱性です。
ただし、ここには誤解されやすい点があります。今回のサービス停止の多くは、すでにハッキングされて動かなくなったのではなく、攻撃される危険を避けるために運営側が自ら止めたものでした。
では、PHPとは何なのか。なぜ一つの技術の問題が、これほど幅広いサービスに影響したのでしょうか。
※ 本文中の画像は、記事の理解を助けるためにAIで制作したイラストです。実際の写真ではなく、人物・場所・状況の表現が実際と一部異なる場合があります。
すき家、銀行、気象庁…実際には何が止まったのか?
今回のPHPの脆弱性問題では、飲食店の注文サービスから金融機関の予約システム、行政機関のホームページまで、幅広い分野で影響が確認されました。
ただし、店舗そのものや銀行の全業務、日本のインターネット全体が停止したわけではありません。
多くは、Webサイトやアプリの特定の機能を一時的に利用できなくする対応です。
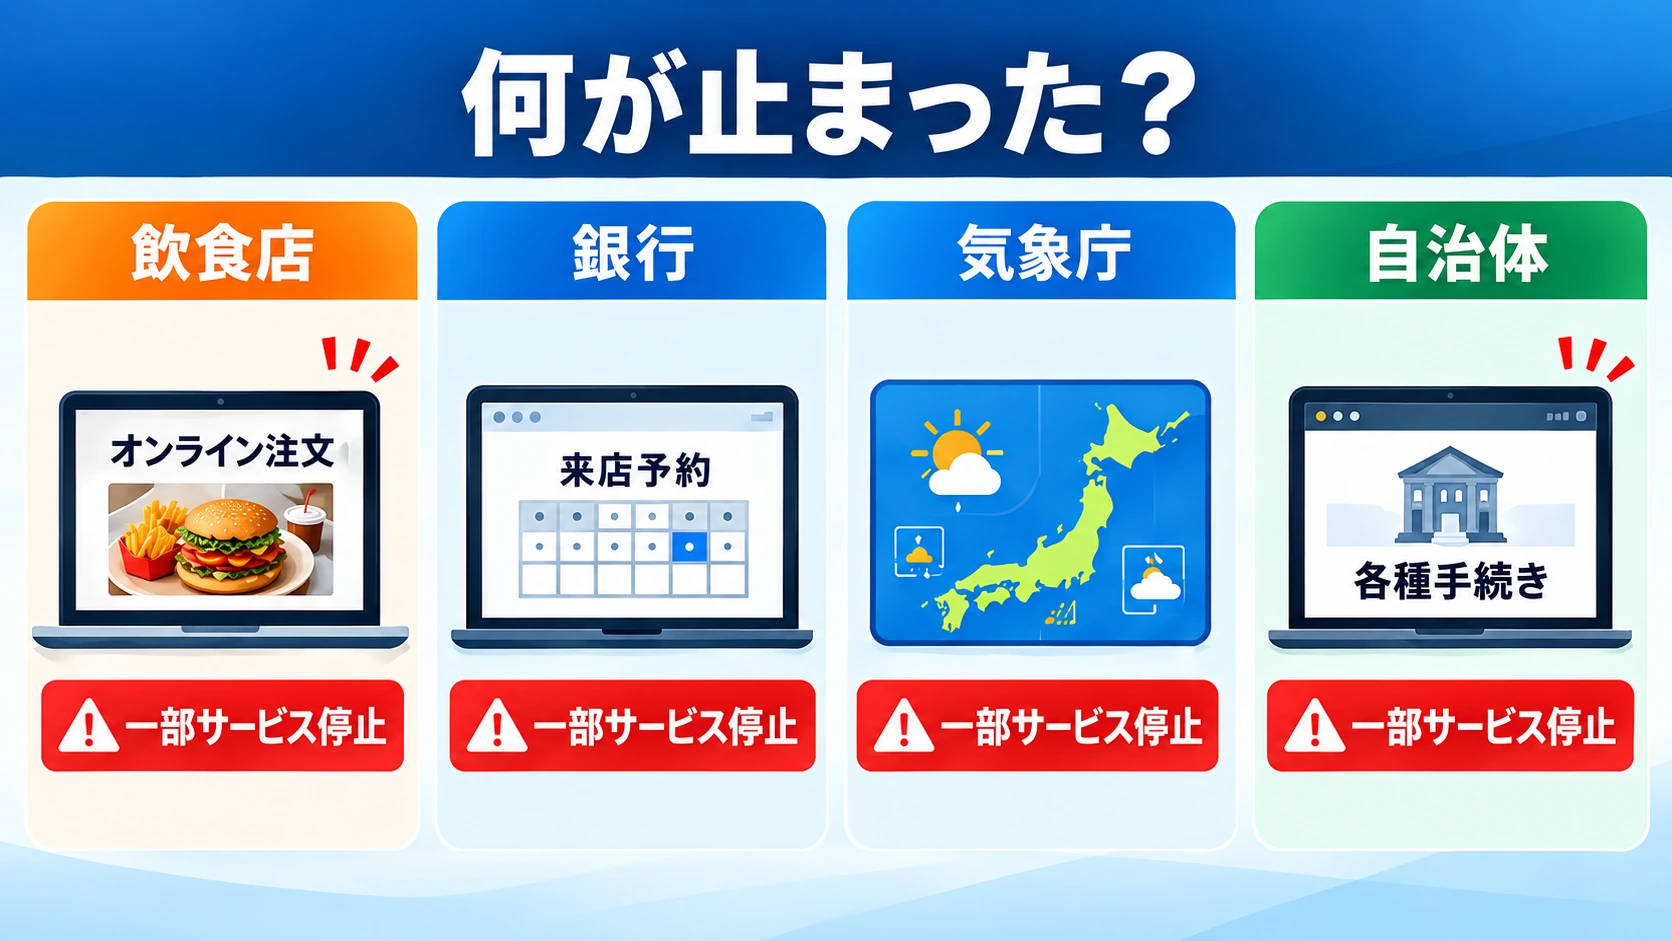
10月22日に報じられた主な影響を整理すると、次のようになります。
| 分野・サービス | 確認された主な影響 |
|---|---|
| すき家 | Webでの弁当予約などが利用停止 |
| はま寿司 | アプリによる来店予約などに影響 |
| CoCo壱番屋 | ネットでのテイクアウト注文を停止 |
| 大戸屋 | ネット注文が利用できない状態に |
| りそな銀行 | 来店予約サービスを一時休止 |
| 気象庁 | 初冠雪の記録や一部の気象データなどが閲覧できない状態に |
| 国土交通省 | ホームページの一部コンテンツやサービスを停止 |
| 自治体 | 一部の行政サービス、検索機能、Webサイトなどを停止 |
対象や停止時間はサービスごとに異なります。また、同じ日のうちに再開した機能もありました。(FNNプライムオンライン · TBS NEWS DIG · 国土交通省)
気象庁の例は、今回の問題を理解するうえでわかりやすいものです。
10月22日午前11時10分時点では、初冠雪の記録や一部の最新気象データに関するページが閲覧できなくなっていました。一方で、「キキクル」や台風情報、雨雲の予報など、利用できる機能も残されていました。(FNNプライムオンライン)
つまり、Webサイトが停止したというニュースでも、実際には「特定の機能だけが使えない」というケースが少なくなかったのです。
では、飲食店の注文画面と気象庁のデータ表示は、どこでつながっているのでしょうか。
PHPとは何?なぜ無関係な企業や行政機関が同じ問題に巻き込まれたのか?
PHPは、Webサイトやオンラインサービスの裏側で動くプログラミング言語です。
私たちがスマートフォンで目にする画面そのものというより、その裏側で注文や予約、情報の検索などを処理するために使われています。
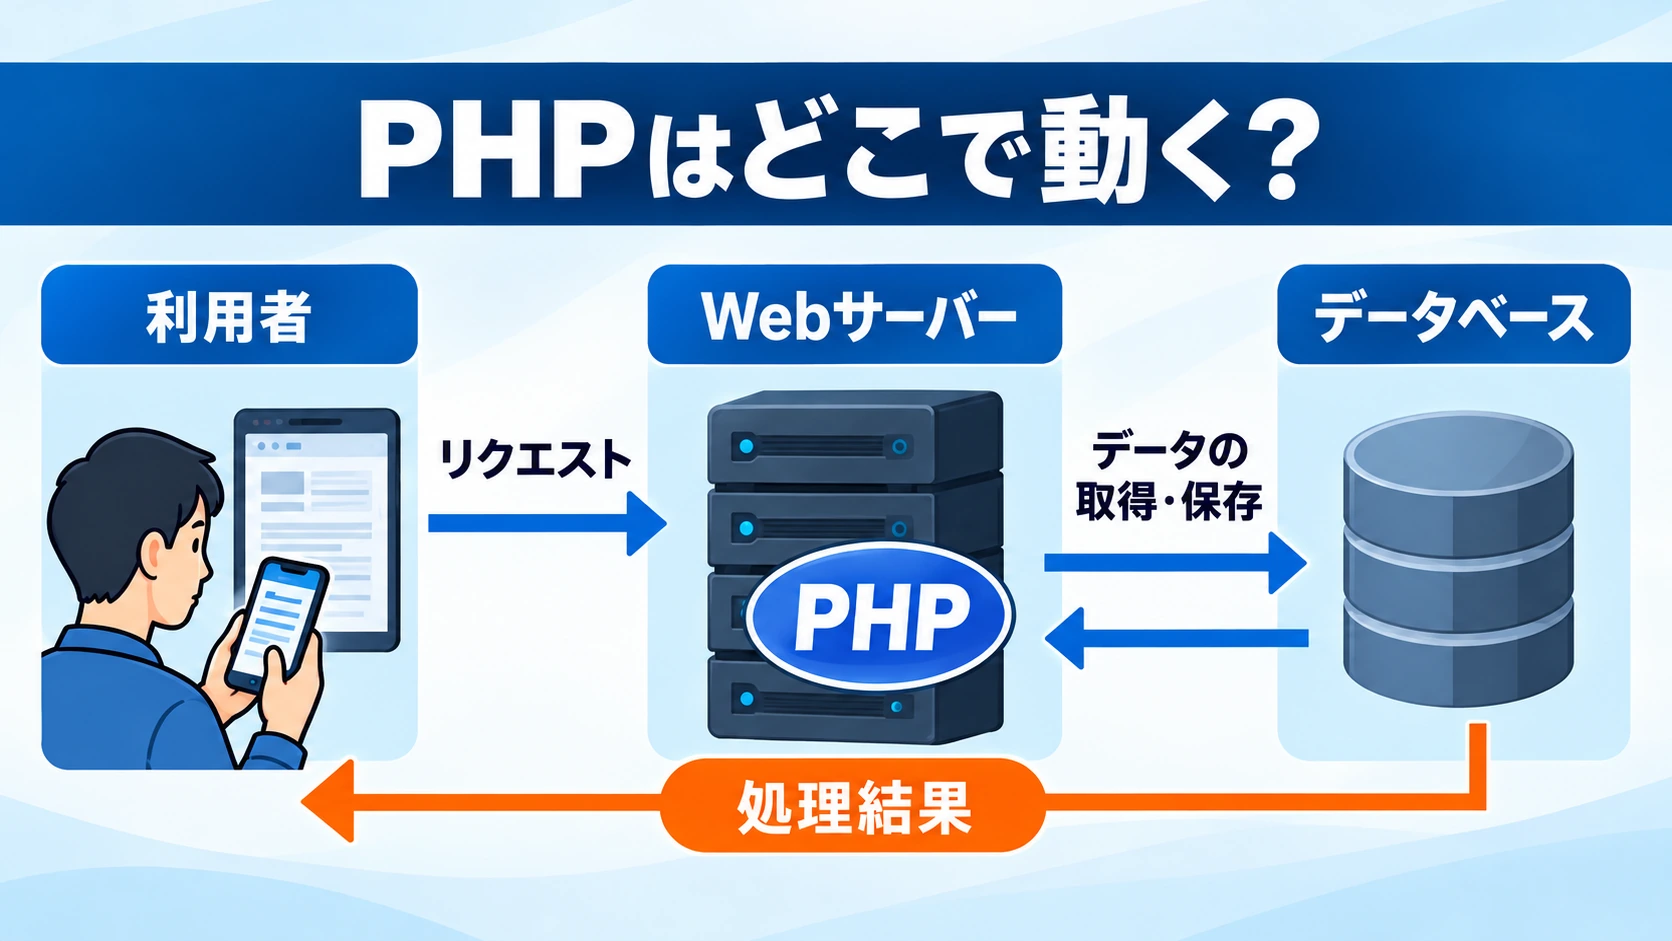
例えば、飲食店のネット注文を考えてみましょう。
利用者がスマートフォンで商品を選び、「注文する」というボタンを押します。するとWebサーバー側で注文内容を確認し、必要な情報を処理して、受付結果を画面に返します。
こうした仕組みの一部をPHPで作ることができます。
同じように、銀行の来店予約や行政サービスの申請画面、情報検索などにもPHPが使われる場合があります。
世界中のWebサイトで使われている共通の技術
PHPは、特定の一社だけが使う独自システムではありません。
世界中の企業や団体が採用している、広く普及したプログラミング言語です。WordPressのようなWebサイト制作・管理システムでも使われています。(PHP公式サイト)
重要なのは、それぞれの企業が別々のサービスを運営していても、裏側に同じ種類のソフトウェアを使っていることがあるという点です。
たとえば、別々の会社が同じメーカーの部品を使って機械を作っていたとします。
その部品に重大な欠陥が見つかれば、会社同士に直接の関係がなくても、それぞれが安全点検をする必要があります。
今回のPHPも、それに近い状況でした。
一つの会社のサーバーが故障して全国に影響が広がったのではありません。
多くの組織が利用している共通の技術に問題が見つかり、それぞれが一斉に対策を始めたのです。
PHPの脆弱性は何が危険?単なるプログラムの不具合ではないのか?
今回問題になったのは、PHPに見つかった二つの重大なセキュリティ上の脆弱性です。
脆弱性とは、ソフトウェアに存在する安全上の弱点のこと。
今回の問題は、条件がそろうと、本来アクセスを許されていない第三者が、Webサーバー上で不正なプログラムを実行できるおそれがあるというものです。
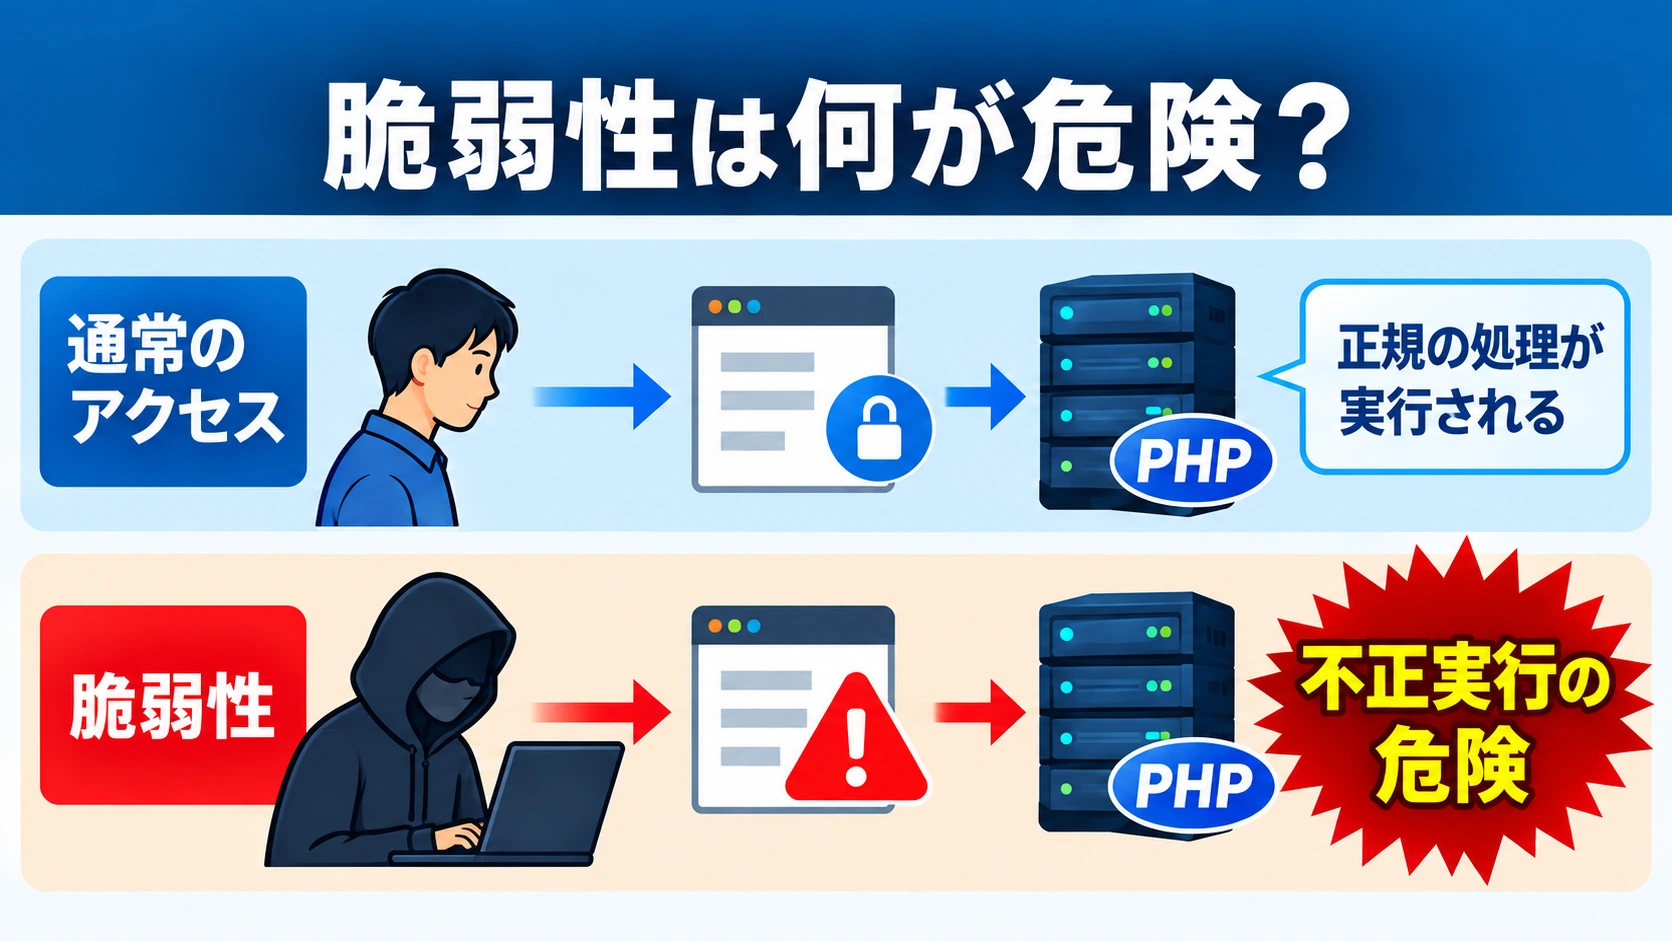
PHPの開発チームは、2026年10月21日に次の二つの脆弱性への修正を公開しました。
- CVE-2026-109618
- CVE-2026-109619
いずれも、深刻度を評価する指標「CVSS 4.0」で9.2という高い数値が付けられています。
問題となるのは、PHPが内部で使うメモリの扱い方です。異常な状態に陥った際の処理に弱点があり、攻撃者に悪用される可能性があります。
開発元は、認証なしで遠隔からコードを実行される危険があるとして、速やかな更新を強く求めています。(PHP開発チーム · JPCERT/CC)
「遠隔コード実行」は、なぜ深刻なのか?
遠隔コード実行は、英語で「Remote Code Execution」といい、RCEと略されます。
通常、Webサイトの利用者は、注文や検索など運営者が用意した操作しかできません。
ところが脆弱性が悪用されると、攻撃者がサーバーに本来想定されていない処理をさせられる可能性があります。
その結果、状況によってはデータの窃取、サイトの改ざん、さらなるシステム侵害につながる危険があります。
ただし、脆弱性が存在することと、実際に攻撃に成功したことは別です。利用しているPHPのバージョンや実行環境などによって、攻撃される危険性も異なります。
なお、Amazonは、10月17日からこの脆弱性を悪用しようとする試みをおとりのサーバーで観測し、公開後も攻撃の試みが広がっていると報告しています。ただし、観測した試みが実際のシステムへの侵入に成功したかどうかは不明としています。国内各社による予防的なサービス停止と、こうした攻撃の観測は区別して受け止める必要があります。(AWS Security Blog)
なぜ10月22日に、これほど多くのサイトが一斉に停止したのか?
今回のサービス停止が集中した理由は、PHPの開発チームが重大な脆弱性の存在を予告し、修正プログラムを公開したタイミングにあります。
日本の企業や行政機関は、その情報を受けて、ほぼ同じ時期に緊急対応を進めることになりました。
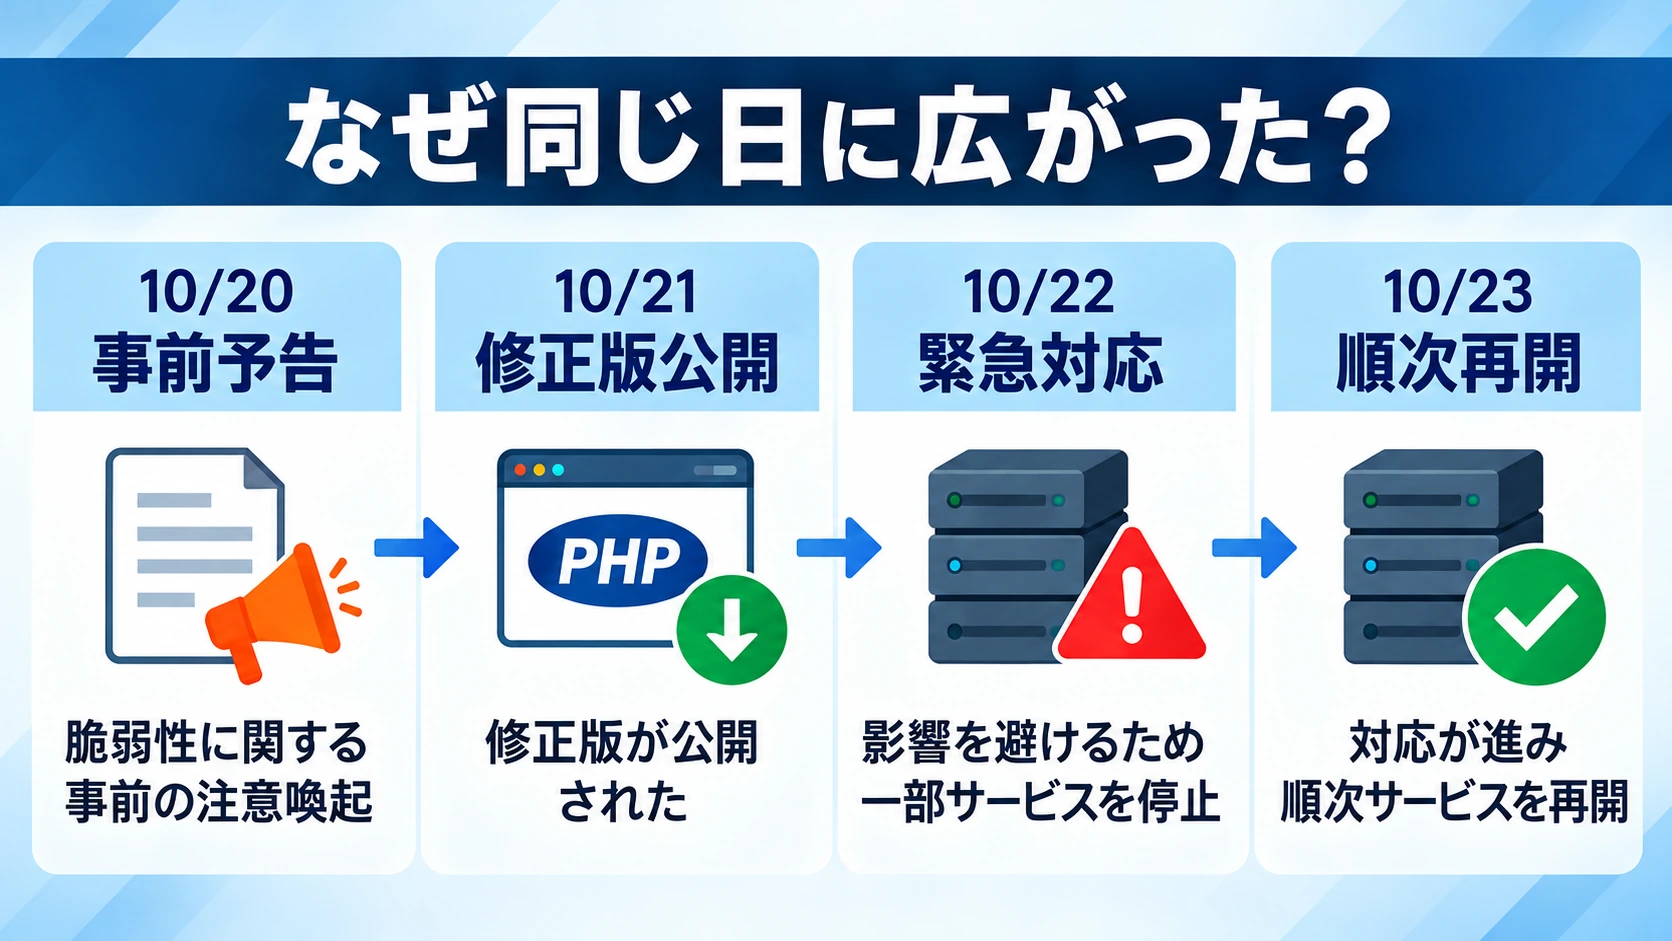
何が、いつ起きたのか?
| 日付 | 主な動き |
|---|---|
| 10月20日 | PHP開発チームが重大な脆弱性への緊急更新を事前予告 |
| 10月21日 | 修正版を公開。日本時間の夜、企業などが緊急対応を開始 |
| 10月22日 | 飲食店、銀行、行政機関などで予防的なサービス停止が広がる |
| 10月23日 | 安全確認を終えたサービスから再開する一方、一部では停止が続く |
開発チームは10月20日、二つの重大な脆弱性を修正する予定だと発表しました。
翌21日には修正版が公開され、日本の情報処理推進機構(IPA)も事前の注意喚起を行いました。(IPA · PHP Foundation)
そのため、各社は対策を急ぐことになります。
しかし、修正プログラムが公開されたからといって、すべての企業が同時に更新を完了できるわけではありません。
企業のシステムには、注文処理、会員情報、決済、社内システムとの連携など、さまざまな機能が組み込まれています。
PHPを更新したあとも、それらが正常に動作するかを確認する必要があります。
ここで運営者は二つの問題に直面します。
更新作業を続ける間、危険な状態のままサービスを公開しておくのか。
それとも、一時的に止めて安全性を確認するのか。
多くの企業や行政機関が選んだのは、後者でした。
サービスを使える状態に保つことより、攻撃を受ける危険を減らすことを優先したというわけです。
サイトが停止したということは、すでにハッキングされたのか?
いいえ。サイトが停止したという事実だけでは、不正アクセスや情報漏えいが起きたとは判断できません。
今回の問題では、実際の攻撃被害と、攻撃される前に危険を避けるための予防措置を分けて考える必要があります。
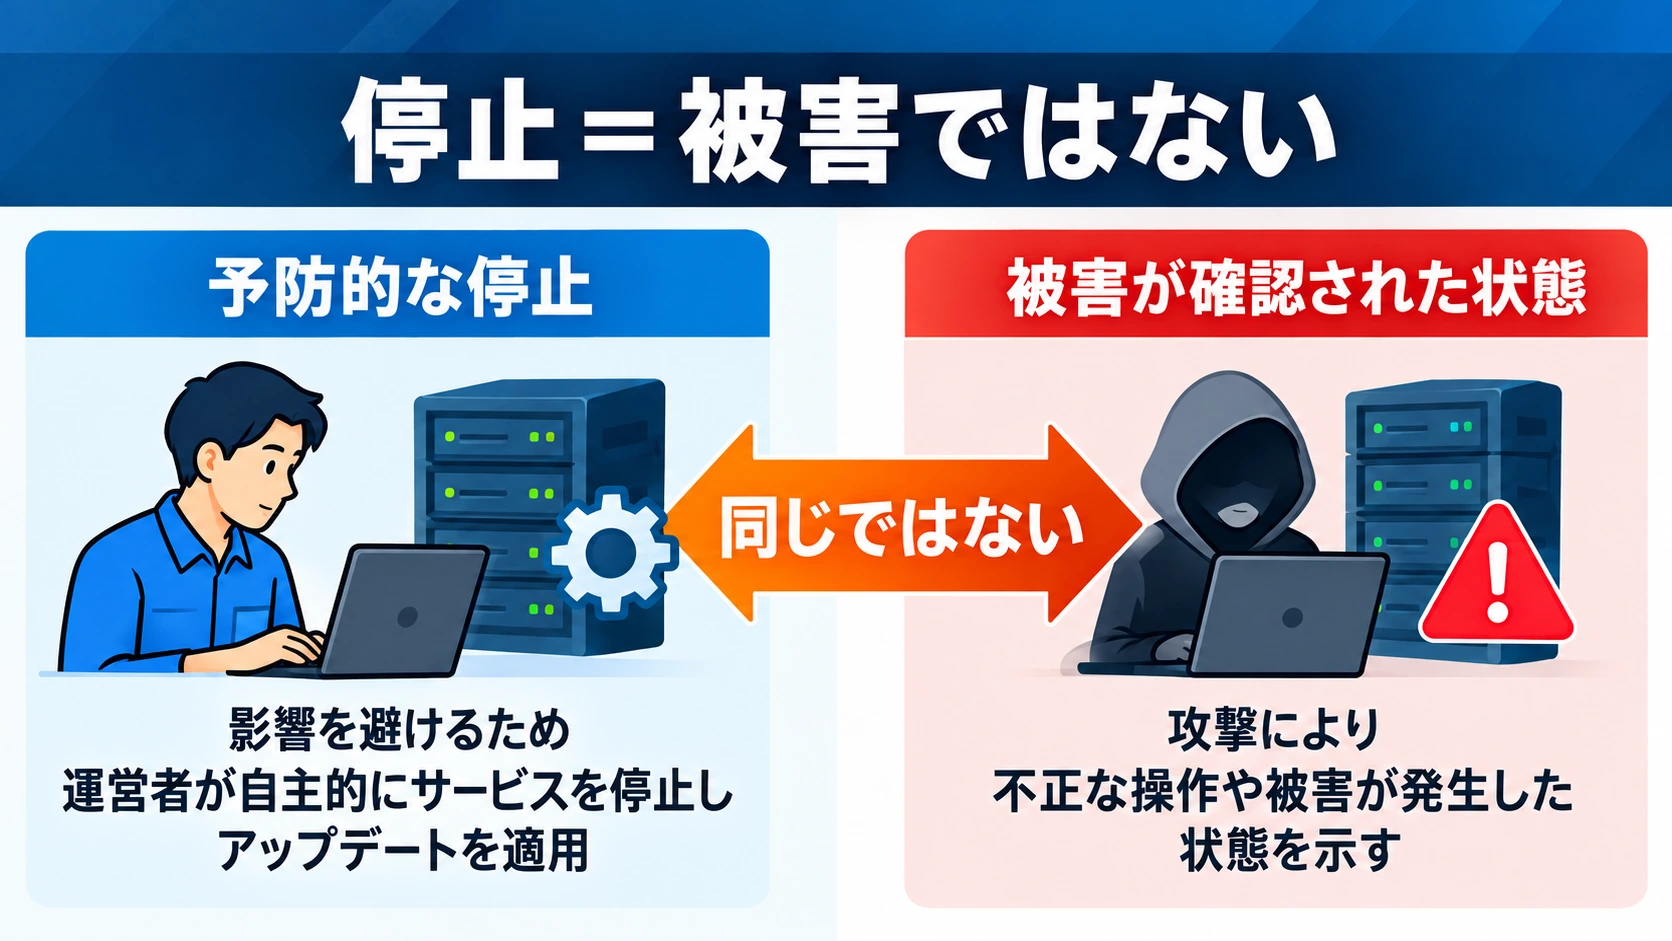
二つの違いを整理すると、次のようになります。
| 状態 | 何が起きているのか |
|---|---|
| 予防的なサービス停止 | 危険を避けるため、運営者が自ら利用を制限する |
| 不正アクセス被害 | 第三者が許可なくシステムに侵入・操作したことなどが確認される |
| 情報漏えい | 保護すべき情報が外部に流出したことが確認される |
10月22日、東京都は、都や区市町村などで被害が確認されていないと説明したうえで、一部サービスを予防的に停止していると発表しました。(東京都)
大阪市も、セキュリティ対策として一部サービスを停止し、修正プログラムを適用していると発表しています。同市が確認した範囲では、この脆弱性に起因する不正アクセスや情報漏えいは確認されていませんでした。(大阪市)
これは、全国のあらゆるサイトが安全だと保証されたという意味ではありません。
一方で、「大規模なサイト停止が起きたのだから、多数の企業から個人情報が盗まれたはずだ」と考えるのも正確ではないのです。
実際に止めることで防げるものは?
攻撃を受ける可能性があるWebサービスを一時的に公開停止すれば、外部からそのサービスにアクセスできる経路を減らせます。
これは、建物の設備に危険な欠陥が見つかったとき、修理が終わるまで一部の区画への立ち入りを禁止する対応に似ています。
もちろん、サービス停止だけですべての問題が解決するわけではありません。
運営側には、修正プログラムの適用、システムの安全確認、必要に応じた不正アクセスの痕跡調査が求められます。
JPCERT/CCも、影響を受ける製品を利用している場合には速やかに対策を適用し、侵害の有無を調べるよう呼びかけています。(JPCERT/CC)
10月23日になっても復旧しないサービスがあるのはなぜ?
修正プログラムを導入するだけでなく、サービスを安全に再開できるか確認する必要があるからです。
10月23日には復旧が進んだサービスがある一方、利用停止が続いているサービスもありました。
10月23日午前の報道では、すき家やはま寿司などのアプリで利用停止が続いていると伝えられています。一方、ANAや小田急電鉄などでは安全性を確認できたサービスから順次再開していました。(TBS NEWS DIG)
行政機関でも対応は進んでいます。
滋賀県が10月22日17時時点で確認した公開系Webシステム129件のうち、69件は停止中でした。ただし、この69件には、PHPを利用しているかどうか調査中のサイトも含まれています。(滋賀県)
また、東京都江戸川区は10月23日、安全性が確認できた多言語翻訳機能などから順次再開していると発表しました。(江戸川区)
ここからわかるのは、復旧の速さは企業や自治体ごとのシステム構成、修正作業、安全確認の状況によって異なるということです。
すべてのサービスが一斉に復旧するわけではありません。
一度使えるようになったサービスでも、利用者はそれぞれの公式発表で最新の状況を確認することが大切です。
PHPの脆弱性問題で、一般の利用者は何をすればいい?
今回のPHPの脆弱性は、基本的にはWebサイトやサービスを運営する側が対処すべき問題です。
そのため、一般の利用者が今回の問題を理由に、自分のスマートフォンの設定を急いで変更したり、すべてのサービスのパスワードを一斉に変更したりする必要があるとは限りません。
ただし、サービス停止に便乗した不審な案内には注意したいところです。
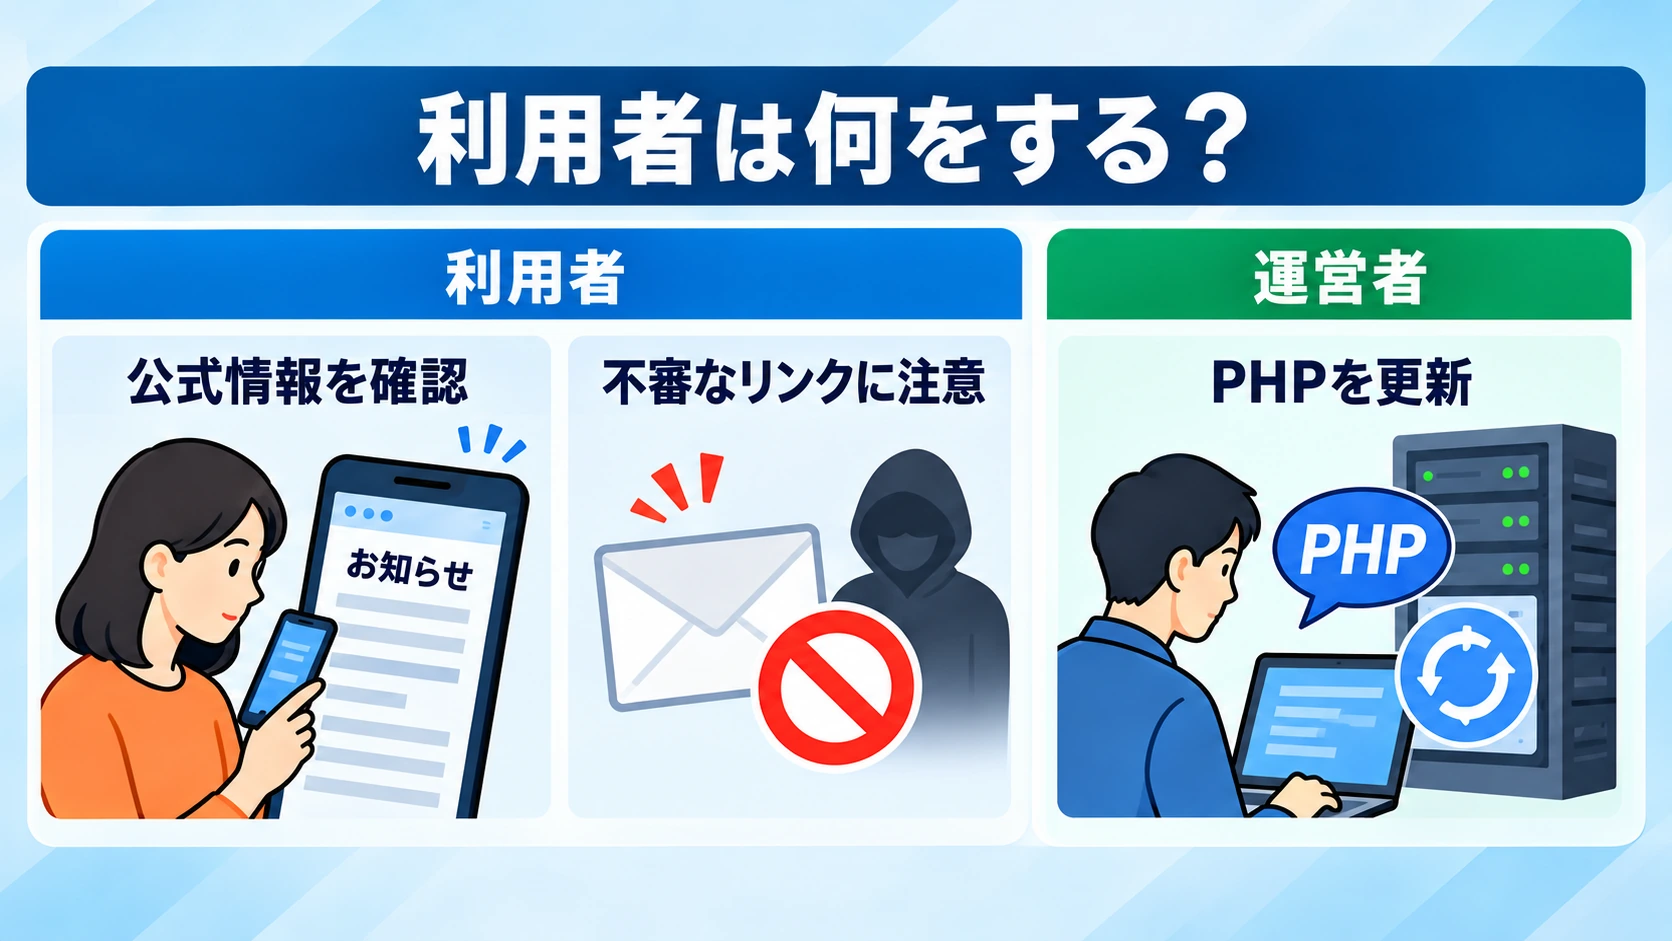
利用者が確認したいこと
- 公式サイトや公式アプリの案内を確認する。 再開予定や利用できる機能は、サービスによって異なります。
- 不審なメールやSMSのリンクを安易に開かない。 更新や本人確認を装った案内が届いた場合は、公式の連絡かどうか確認しましょう。
- 個別に被害の通知があれば、その案内に従う。 情報漏えいやアカウントへの不正アクセスが判明した場合は、対応が変わります。
ネット注文や来店予約が一時的に使えない場合は、店舗や金融機関が案内している代替手段を確認するのが現実的です。
Webサイトを運営している人は?
こちらは対応の緊急性が異なります。
PHPの開発チームは、影響を受けるシステムを運営している場合、修正版への更新を強く推奨しています。
2026年10月21日に公開された主な修正版は次のとおりです。
| PHPの系列 | 修正版 |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
PHP 8.1以前の古い系列は公式のセキュリティサポートが終了しているため、サポート対象の系列への移行も必要です。(PHP開発チーム)
WordPressなどを利用している場合も、サイトの管理画面だけでなく、サーバーで動いているPHPのバージョンを確認することが重要です。
レンタルサーバーを利用している場合は、提供会社の案内を確認し、必要な更新や安全確認を行うことになります。
今回の問題をきっかけに、普段は目にすることのないWebサイトの基盤部分が、いかに多くのサービスを支えているかが浮き彫りになりました。
【結論】このニュースは、こう理解すればいい
2026年10月22日に日本各地で相次いだサービス停止は、PHPという広く使われているプログラミング言語に、重大なセキュリティ上の弱点が見つかったことが背景にあります。
今回のニュースで押さえたいのは、次の三つです。
- 共通の技術に問題が見つかった。 飲食店や銀行、行政機関は別々の組織でも、Webサービスの裏側で同じPHPを利用している場合があります。
- 多くは被害が起きる前の予防的な停止だった。 サイトが使えなくなったことだけをもって、不正アクセスや個人情報流出が起きたとはいえません。
- 安全確認が終わったサービスから順次再開される。 修正プログラムの導入や動作確認が必要なため、復旧時期はサービスごとに異なります。
利用者の立場では突然のサービス停止は不便ですが、運営する側から見れば、危険がある状態でサービスを動かし続けることにも大きなリスクがあります。
今回起きたのは、全国のインターネットが一斉に故障したという出来事ではありません。
共通のソフトウェアに重大な欠陥が見つかったため、多くの組織が同時に安全対策を迫られた。
そう理解すると、なぜ関係のないように見えるサービスまで同じ日に止まったのかが見えてきます。
PHP 脆弱性、気になる疑問から読み解く
Q. PHPとは、そもそも何ですか?
Webサイトやオンラインサービスの裏側で、注文、予約、情報処理などを実現するために使われるプログラミング言語です。WordPressなどでも利用されています。
Q. 今回見つかった脆弱性は何件ですか?
2026年10月21日に修正された重大な脆弱性は2件です。CVE-2026-109618とCVE-2026-109619で、条件によっては遠隔から不正なコードを実行される危険があります。
Q. なぜすき家と銀行のサービスが同時に停止したのですか?
別々のサービスでもPHPという共通の技術を使っている場合があるためです。開発元の緊急更新を受けて、各社が同じ時期に安全対策を実施しました。
Q. サービス停止はハッキング被害が原因だったのですか?
必ずしもそうではありません。今回の停止の多くは、脆弱性を悪用される危険を避けるための予防措置でした。
Q. 個人情報が流出した可能性はありますか?
脆弱性が悪用されれば情報が盗まれる危険はあります。ただし、サービス停止だけで漏えいが起きたと判断することはできません。東京都や大阪市などは、10月22日の発表時点で関連する被害を確認していないと説明しています。
Q. PHPの修正プログラムは公開されていますか?
はい。2026年10月21日に、PHP 8.5.12、8.4.27、8.3.36、8.2.35が公開されました。影響を受ける環境では、運営者による更新が必要です。
Q. WordPressを使っているサイトにも関係がありますか?
はい。WordPressはPHPを利用するため、サーバー側のPHPのバージョンや運用環境を確認する必要があります。ただし、WordPressを使っているというだけで、すでに攻撃被害が発生したという意味ではありません。
Q. サイトが復旧しない場合、いつまで待てばいいのですか?
統一された復旧期限はありません。修正作業や安全確認に必要な時間が異なるため、利用しているサービスの公式案内を確認してください。
Q. 一般の利用者もPHPをアップデートする必要がありますか?
通常のWebサイト利用者であれば、サイト側のPHPを自分で更新する必要はありません。今回の修正は主にサービス運営者やサーバー管理者が行うものです。
Q. 今回の問題から何がわかりますか?
別々に運営されるサービスでも、同じ基盤技術に依存していると、共通の弱点によって同時に影響を受けることがあるということです。
今日のニュースほどき、理解の助けになりましたか?🙂
これからも、ニュースの「なぜ?」をやさしく、わかりやすくほどいていきます!
主な情報源
PHPの脆弱性と修正プログラム
PHP開発チーム|2026年10月21日の重大な脆弱性に関する公式発表
PHP Foundation|セキュリティ更新と脆弱性の技術的背景
JPCERT/CC|CVE-2026-109618・CVE-2026-109619に関する注意喚起
AWS Security Blog|PHP2Shellを狙った攻撃の試みと観測結果
国内サービスへの影響と報道
FNNプライムオンライン|すき家・CoCo壱番屋・銀行などのサービス停止
TBS NEWS DIG|10月22日の国内Webサービス停止状況
TBS NEWS DIG|10月23日時点のサービス停止・再開状況
政府・自治体の公式対応
あわせて読みたい
実際に情報が流出した場合、利用者はどう対応すればいい?
PHPの問題では予防的なサービス停止が広がりましたが、不正アクセスによる情報流出が確認された場合は、利用者に求められる対応も変わります。ふるさと納税サイトの事例では、その違いが具体的にわかります。