GMOが懸賞金1億5000万円?身代金を拒否して犯人の情報を募る理由

「ハッカーにはお金を払わないのに、情報提供には1億5000万円も出すの?」
GMOの不正アクセス事件で、そんな疑問を持った人もいるかもしれません。
GMOインターネットグループは、サイバー攻撃に関わった人物の特定や事件の解明につながる情報に対し、総額最大100万ドル、日本円で約1億5000万円の懸賞金制度を設けました。10月27日に発表し、28日正午から専用窓口で情報提供を受け付けています。
ただし、これは攻撃者への支払いではありません。身代金は拒否しながら、犯人の特定につながる情報には報奨金を出すという対応です。(GMOインターネット・ITmedia NEWS)
しかも今回の事件では、FX取引に使うクラウドサービスが攻撃を受け、顧客情報や取引口座への影響も問題になっています。
なぜGMOはここまで踏み込んだ対応を選んだのでしょうか。そして、利用者は何を確認すべきなのでしょうか。
※ 本文中の画像は、記事の理解を助けるためにAIで制作したイラストです。実際の写真ではなく、人物・場所・状況の表現が実際と一部異なる場合があります。
GMOへのサイバー攻撃は、どこから始まったのか?
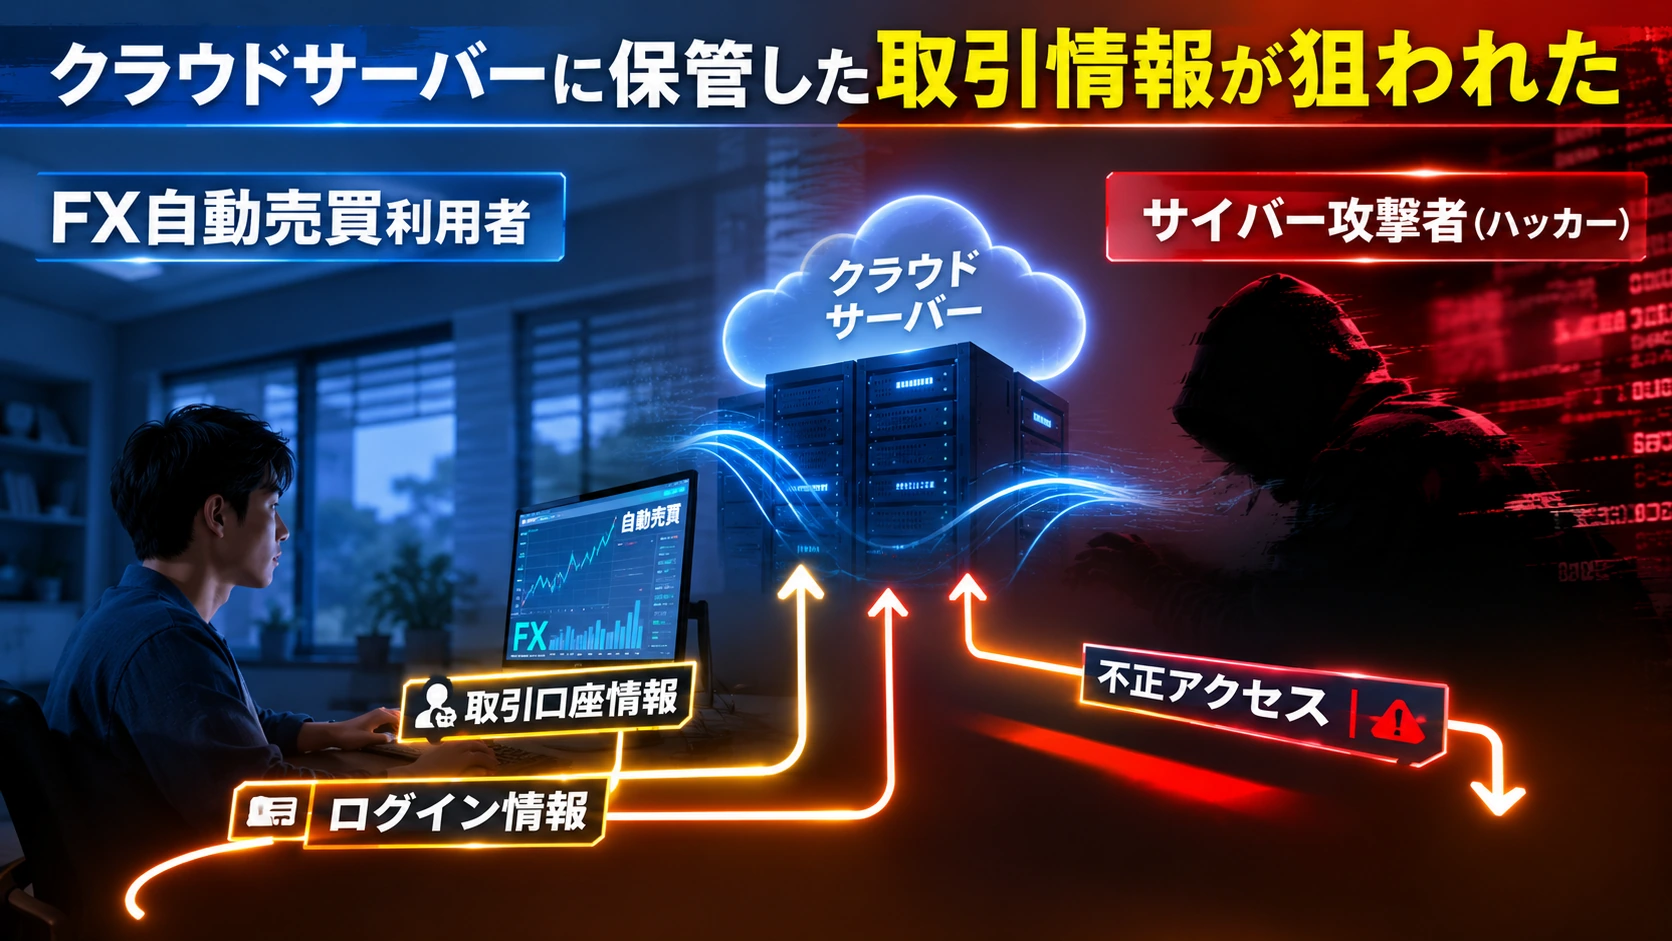
今回、不正アクセスが発生したのは、GMOインターネットが提供する「お名前.com デスクトップクラウド」です。
これは、インターネット上のサーバーを使って、FXなどの自動売買プログラムを動かせるサービスです。
自宅のパソコンを常に起動していなくても取引システムを稼働させられる便利さがある一方、サーバー内に取引口座のログイン情報などが保存されている場合があります。
GMOは10月20日、一部の顧客のサーバー環境に不正なプログラムが設置されていることを確認しました。その後、顧客の取引情報が外部に持ち出され、不正に利用された可能性が判明しました。(GMOインターネット)
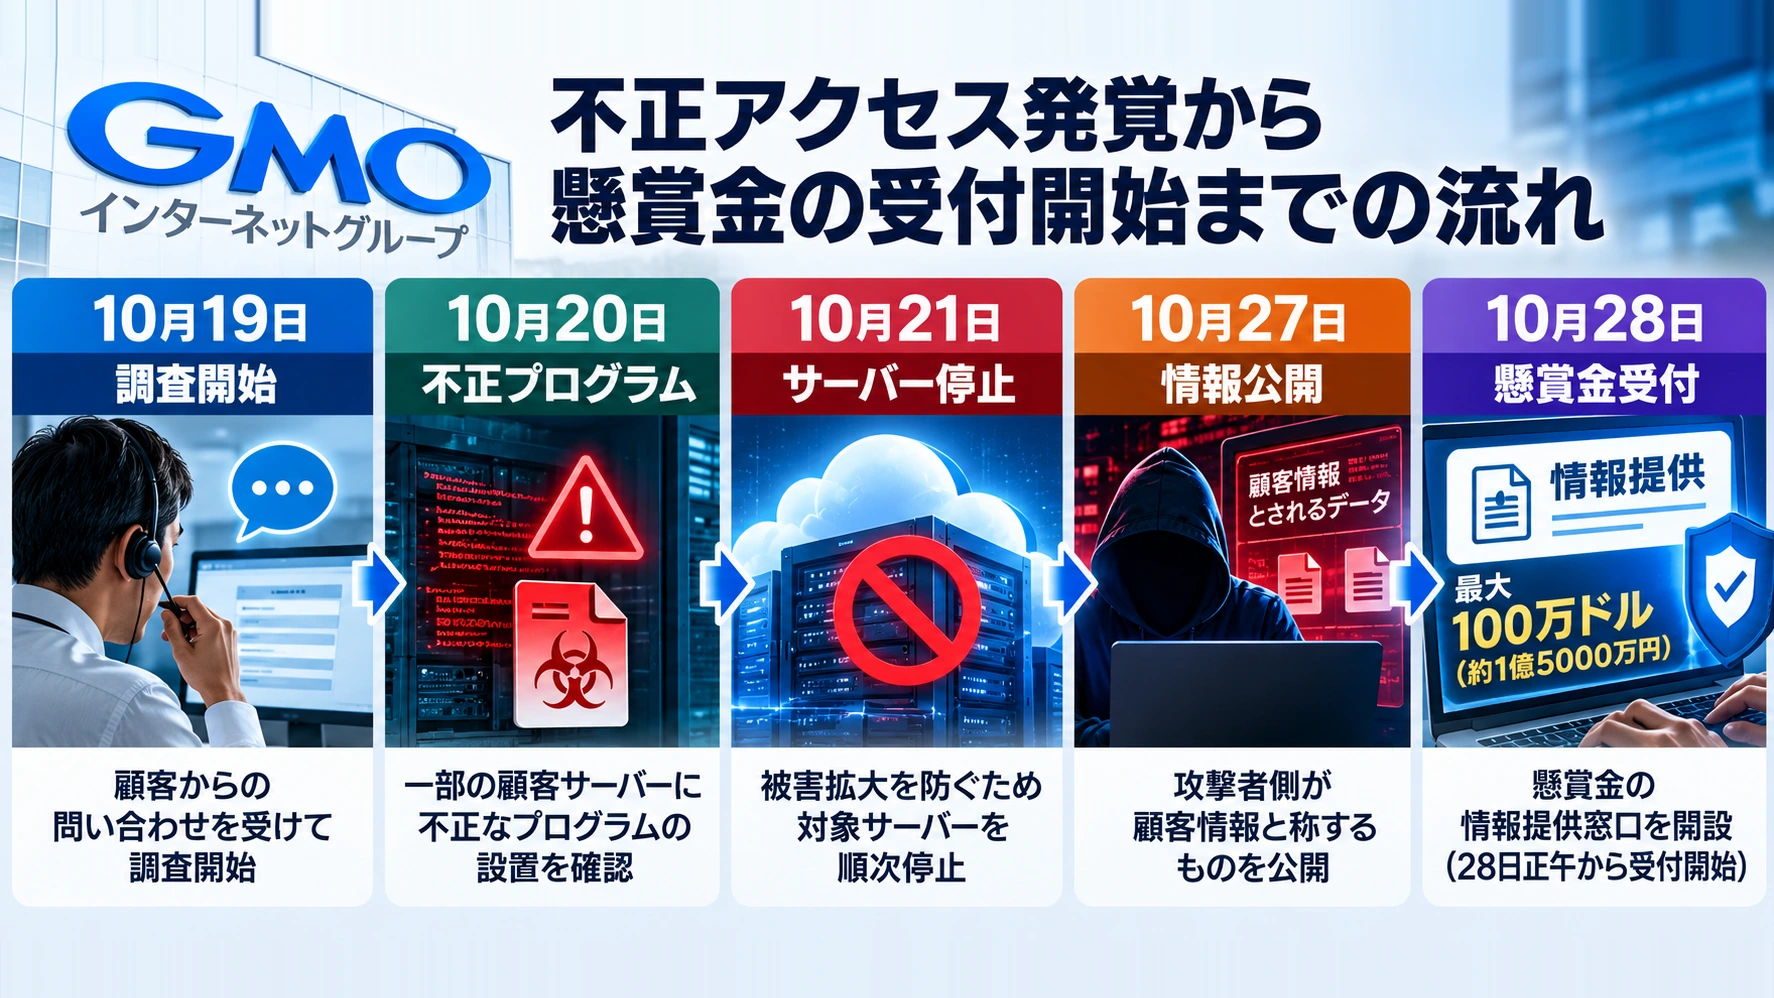
発覚から懸賞金の受付まで
| 日付 | 主な動き |
|---|---|
| 10月19日 | 顧客からの問い合わせを受けて調査開始 |
| 10月20日 | 不正なプログラムの設置を確認 |
| 10月21日 | 被害拡大を防ぐためサーバーを順次停止 |
| 10月27日 | 攻撃者側が顧客情報と称するものを公開 |
| 10月28日 | 懸賞金の情報提供窓口を開設 |
会社によると、影響を受けた可能性のあるサーバーは2万6739件。ただし、この数字は情報流出が確認された件数ではありません。 実際の被害範囲は調査対象となっています。(GMOインターネット)
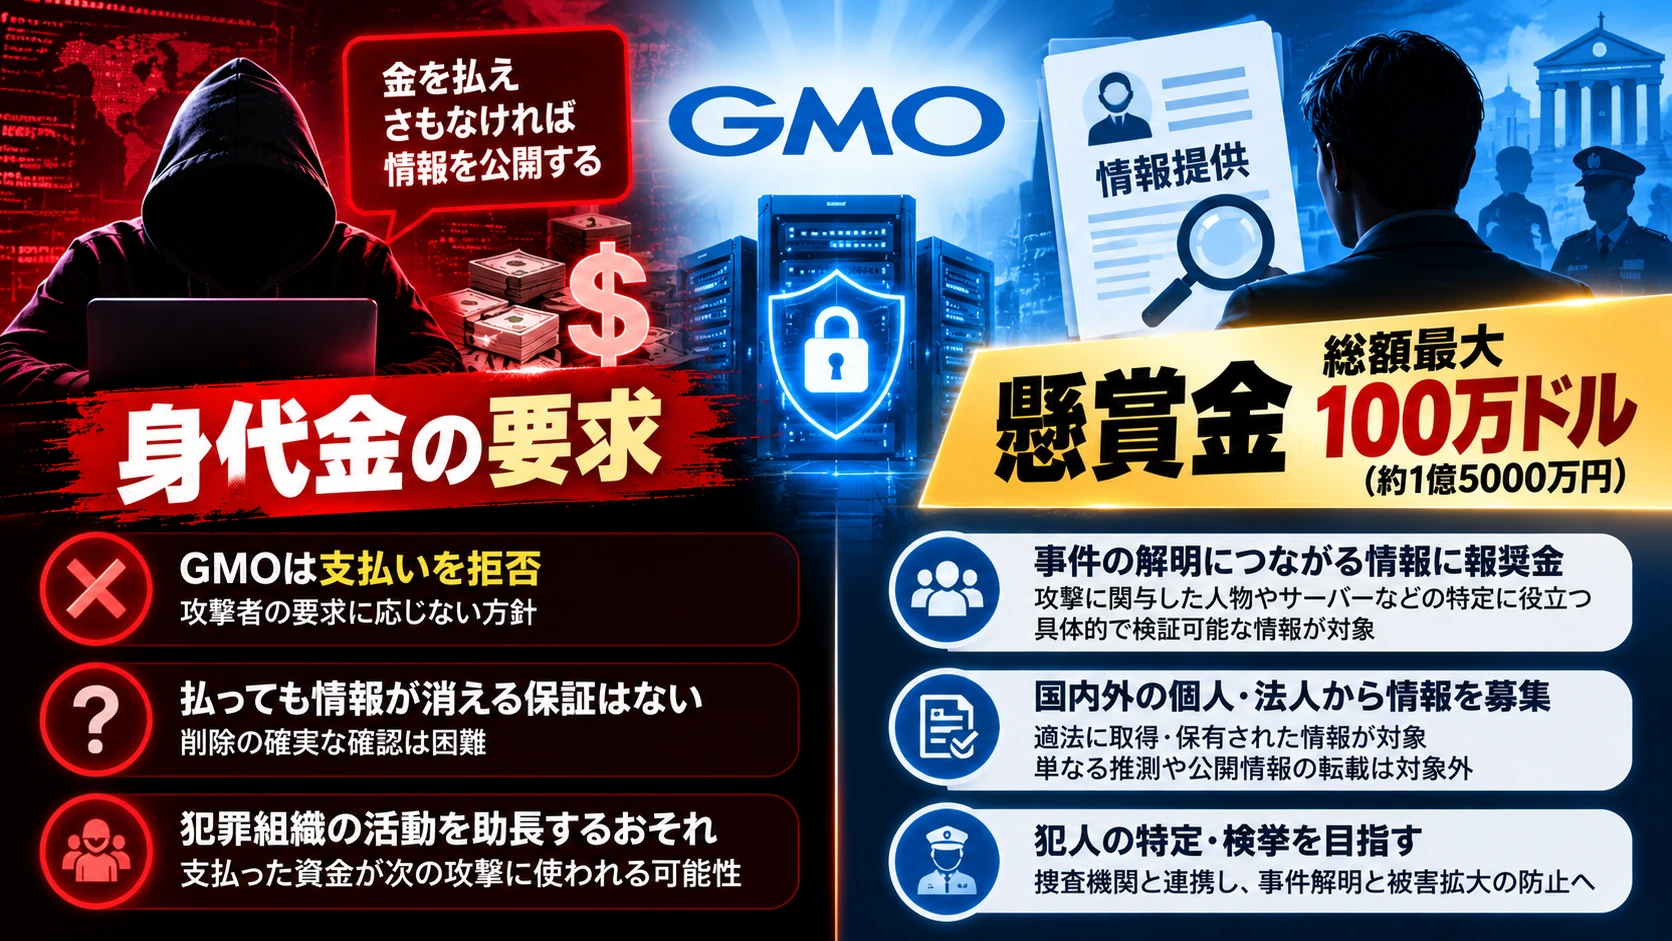
攻撃者とみられる者は、金銭を支払わなければ情報を公開するなどと脅迫していました。GMOは要求に応じず、27日には攻撃者側による情報公開を確認したと発表しました。ただし、その公開内容がすべて事実であると確認されたわけではありません。(GMOインターネット)
身代金を拒否したのに、なぜ懸賞金には1億5000万円を使うのか?
理由は、攻撃者への資金提供と、事件の解明につながる情報への報奨金では、お金の使われ方も目的も違うからです。
GMOが示している方針は明確です。攻撃者の金銭要求には応じず、その一方で犯人の特定や検挙につながる情報を集めるというものです。
お金を払っても、情報が消える保証はない
身代金を払えば、盗まれた情報を取り戻せるのでしょうか。
必ずしもそうではありません。攻撃者が情報の削除を約束しても、コピーが残っていないことを被害企業が完全に確認するのは困難です。
GMOも、金銭要求に応じたとしても情報の削除や不正利用の防止は保証されないと説明しています。さらに、支払ったお金が犯罪組織の活動資金になり、次の攻撃を助長するおそれがあることも拒否の理由に挙げています。(GMOインターネット)
懸賞金は、どんな情報に対して支払われる?
懸賞金の対象は、攻撃に関与した人物や、攻撃・脅迫に利用されたサーバーなどを特定するための、具体的で検証可能な情報です。
国内外の個人や法人から情報を募っていますが、単なる推測や公開情報の転載では対象になりません。適法に取得・保有された情報であることも重要です。
なお、約1億5000万円という金額は、1ドル=150円で換算した参考額です。100万ドルと1億5000万円が別々に用意されているわけではなく、制度全体の上限は100万ドルです。(GMOインターネット)
10月28日の受付開始後、同日夕方までに113件の情報が寄せられたことも発表されました。ただし、情報提供の件数が多いことと、有力な証拠が見つかったことは同じではありません。(GMOインターネット)
顧客情報は実際に流出した?ランサムウェア被害との違いは?
GMOは、不正アクセスによって顧客の情報が外部へ持ち出された事実を確認したと説明しています。
一方、攻撃者側がネット上に公開した情報については、その内容や真偽を個別に調査する必要があります。
また、情報流出とランサムウェアによる暗号化被害は、同じものではありません。
ランサムウェアは確認されているのか
ランサムウェアとは、パソコンやサーバーのデータを暗号化するなどして、復旧と引き換えに金銭を要求する不正プログラムのことです。
今回、攻撃者側はランサムウェア攻撃も予告していました。しかしGMOは、10月28日夕方の発表で、預かった顧客の端末を解析した範囲ではマルウェア感染やランサムウェア攻撃の痕跡は確認されていないと説明しています。
これは全利用者の安全が確定したという意味ではありません。調査は継続中です。(GMOインターネット)
ここで整理しておきたいのは、次の違いです。
| 問題 | 確認されている状況 |
|---|---|
| サービスへの不正アクセス | 確認されている |
| 顧客情報の外部持ち出し | GMOが確認したと発表 |
| 攻撃者側による情報公開 | 確認されているが内容の真偽は調査が必要 |
| ランサムウェア攻撃 | 28日夕方の端末解析では痕跡を確認していない |
攻撃があったからといって、すべての利用者のパソコンが暗号化されたわけではありません。
ただし、不正に取得された可能性のあるログイン情報を使った取引や、個人情報の悪用には引き続き注意が必要です。
顧客への補償はいくら?懸賞金とは別に支払われるのか?
GMOは、事件解明のための懸賞金とは別に、対象サービスの顧客に対する見舞金や不正取引による損失の補償を発表しています。
この二つを混同すると、1億5000万円が被害者への補償総額であるかのように誤解してしまいます。
実際には、支払いの対象と条件が異なります。
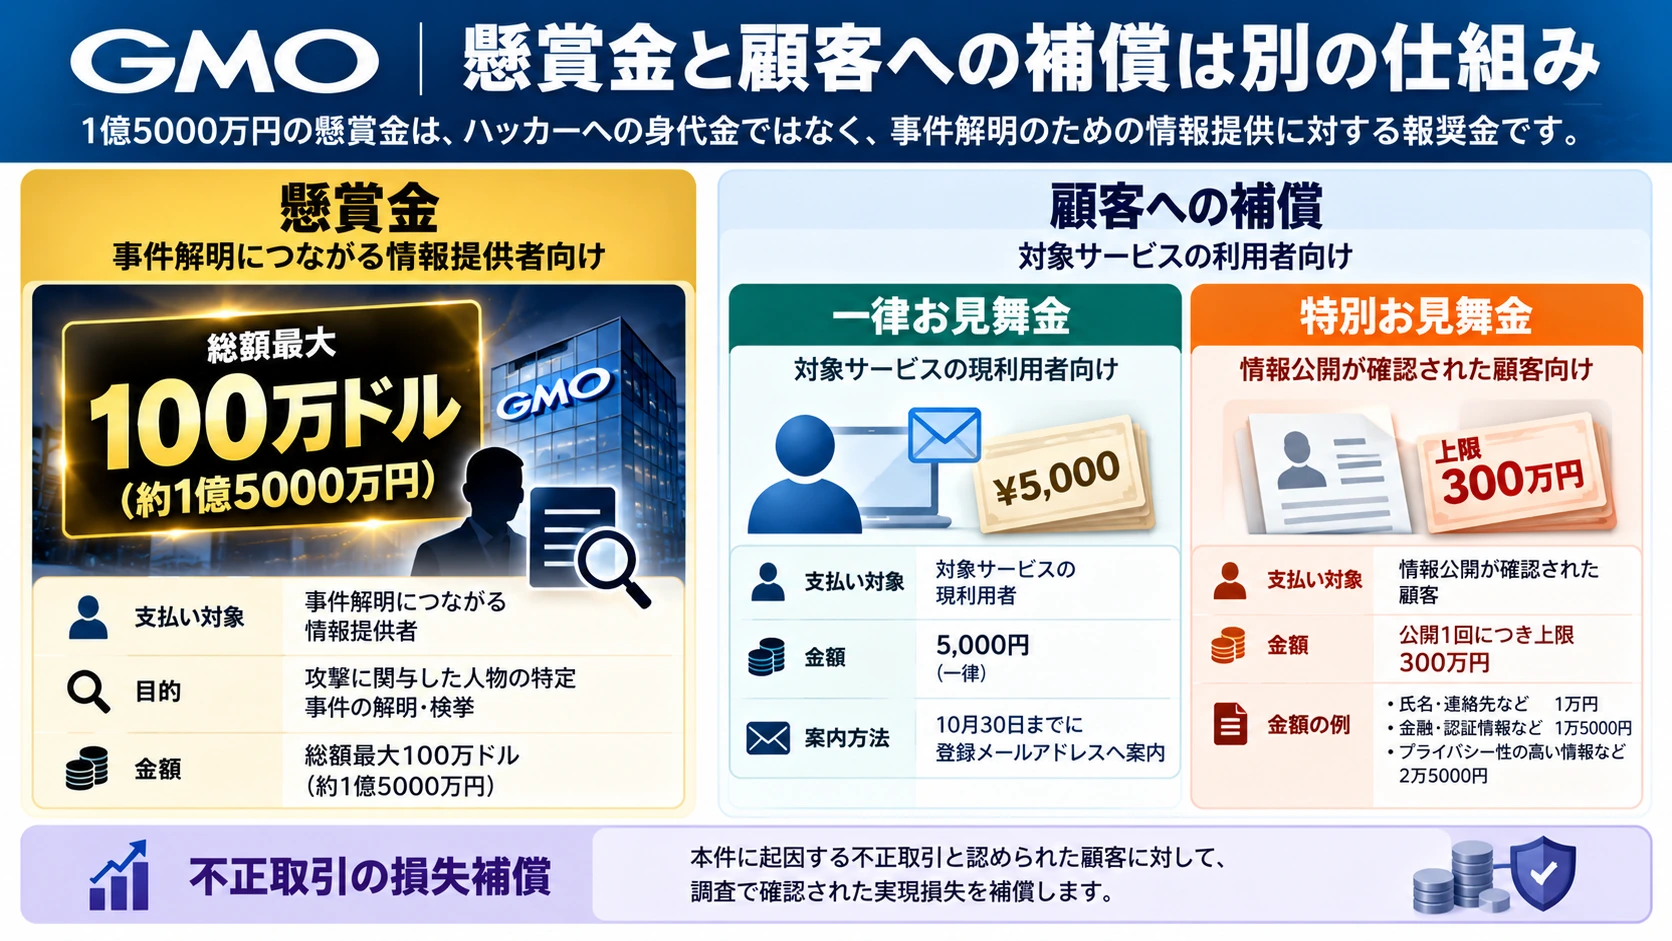
| お金の種類 | 支払い対象 | 金額・条件 |
|---|---|---|
| 懸賞金 | 事件解明につながる情報提供者 | 総額最大100万ドル |
| 一律お見舞金 | 対象サービスの現利用者 | 5000円 |
| 特別お見舞金 | 情報公開が確認された顧客 | 公開1回につき上限300万円 |
| 不正取引の損失補償 | 本件に起因する不正取引と認められた顧客 | 調査で認められた実現損失 |
特別お見舞金は、公開された情報の種類によって金額が設定されています。氏名や連絡先などの基本情報は1万円、金融・認証に関する情報は1万5000円、プライバシー性の高い情報などは2万5000円という区分です。
一律5000円の見舞金とは別に支払われますが、最大300万円を全員が受け取れるわけではありません。また、取引損失の補償も、本件に起因する不正取引であると調査によって認められることが条件です。(GMOインターネット・第12報・GMOインターネット・第4報)
一律見舞金の受け取り手続きなどについては、10月30日までに対象顧客の登録メールアドレスへ案内する予定としています。
GMOのサービスを使っている人は、今何を確認すべき?
最初に確認したいのは、自分が今回の対象サービスを利用しているかどうかです。
今回問題になったのは「お名前.com デスクトップクラウド」です。GMOグループのすべてのサービスで同じ被害が確認されたという発表ではありません。
対象サービスを利用し、取引口座のログイン情報などを保存していた場合は、次の点が重要になります。
- 取引口座のパスワードを変更する。 変更するときは、影響を受けた可能性のある端末ではなく、安全な別の端末を使う。
- ログイン中の接続を切断する。 パスワードを変更しても古い接続が残る場合があるため、取引会社にも確認する。
- 取引履歴と口座残高を確認する。 身に覚えのない操作や取引がないか調べ、異常があればサービス提供会社や取引会社へ連絡する。
- 不審なメールやサイトを開かない。 補償手続きや被害確認を装った連絡にも注意する。
これらはGMOが顧客に案内している対策を整理したものです。(GMOインターネット)
特に注意したいのは、攻撃者が情報を公開したとされるサイトです。
GMOは、そのサイトにアクセスした人の情報が攻撃者側に取得されていると説明しています。興味本位で閲覧したり、URLや公開情報をSNSで拡散したりする行為は避けてください。(GMOインターネット)
犯人のサイトは停止したのに、事件はまだ終わらない?
10月28日、GMOは攻撃者側のサイトのドメインが停止されたことを確認したと発表しました。
ただし、サイトが停止したことと、流出した可能性のある情報が完全に消えたことは別です。
別のサイトへの再掲載や、取得済みの情報の悪用といった危険が残る可能性があります。
GMOは、公開情報の拡散を防ぐためSNS上の投稿への警告も進めています。また、捜査機関と連携しながら犯人の特定と被害拡大の防止を続ける方針です。(GMOインターネット・FNNプライムオンライン)
今後確認すべきなのは、懸賞金の総額が実際にどれだけ支払われるかだけではありません。事件の侵入経路が明らかになるのか、被害を受けた顧客の範囲がどこまで確定するのか、補償とサービス復旧がどのように進むのかという点です。
【結論】このニュースは、こう理解すればいい
GMOの1億5000万円の懸賞金は、ハッカーに身代金を支払うためのものではありません。
攻撃者の要求には応じず、犯人の特定や事件の解明に役立つ情報に報奨金を支払うという制度です。
今回の事件では、FX自動売買向けのクラウドサービスへの不正アクセスと顧客情報の外部持ち出しが確認されています。一方で、具体的な被害範囲や攻撃者が公開した情報の真偽については、引き続き調査が必要です。
懸賞金と顧客への補償は別の仕組みであり、利用者にとっては取引口座の安全確認と、会社からの正式な案内を確認することが大切です。
GMO不正アクセス、気になる疑問から読み解く
Q. 1億5000万円の懸賞金は、情報提供者1人が必ずもらえるのですか?
いいえ。制度全体の報奨金上限が100万ドルであり、情報提供者1人に必ず全額が支払われるという意味ではありません。
Q. GMOのすべてのサービスで個人情報が流出したのですか?
いいえ。今回の主な対象は「お名前.com デスクトップクラウド」です。GMOグループ全体のすべてのサービスに同じ被害が確認されたわけではありません。
Q. 2万6739件のサーバーすべてが攻撃されたのですか?
そうではありません。この数字は影響を受けた可能性のあるサーバー数であり、不正アクセスや情報取得が確認された件数ではありません。
Q. ランサムウェアによって顧客のパソコンが暗号化されたのですか?
10月28日夕方のGMOの発表では、解析済みの端末からランサムウェア攻撃の痕跡は確認されていません。ただし、調査は継続中です。
Q. 個人情報が公開されたら、全員300万円を受け取れるのですか?
いいえ。300万円は特別お見舞金の公開1回当たりの上限です。実際の支払額は公開された情報の種類などによって異なります。
Q. 犯人につながる情報はどこに提供できますか?
GMOが設けた公式の情報提供窓口で受け付けています。独自に犯人を追跡したり、攻撃者と接触したりすることは求められていません。
Q. 情報が公開されたとされるサイトを確認しても大丈夫ですか?
避けてください。GMOは閲覧者の情報が攻撃者に取得される危険を指摘し、アクセスや拡散を控えるよう呼びかけています。
今日のニュースほどき、理解の助けになりましたか?🙂
これからも、ニュースの「なぜ?」をやさしく、わかりやすくほどいていきます!
主な情報源
不正アクセスの発覚・影響範囲
GMOインターネット:不正アクセスの概要、調査経緯、影響の可能性があるサーバー数(第3報)
GMOインターネット:情報公開の確認とランサムウェア攻撃に関する発表(第10報)
懸賞金制度・事件対応の最新発表
GMOインターネット:懸賞金制度と特別お見舞金の内容(第12報)
GMOインターネット:犯人サイトのドメイン停止に関する発表(第13報)
GMOインターネット:懸賞金受付後の情報提供状況と端末調査(第14報)
ITmedia NEWS:GMOの懸賞金制度と募集対象の解説