バイナンスで約1兆円流出、どうやって盗まれた?日本の利用者は大丈夫?

「世界最大級の暗号資産取引所から、約1兆円が盗まれた」
そんなニュースを見て、まず気になるのは、自分が預けたビットコインや暗号資産は大丈夫なのか、ということでしょう。
しかも、今回の事件には不思議な点があります。
暗号資産を動かすための重要な情報である「秘密鍵」が漏れた証拠は、現時点で見つかっていないというのです。
では、どうしてこれほど巨額の資産が流出してしまったのでしょうか。
今回の問題は、個人のパスワードが盗まれたという単純な話ではありません。取引所の内部システムと、不正な送金を防ぐ仕組みそのものが問われています。
そして日本の利用者については、海外のバイナンスと分けて考える必要があります。
※ 本文中の画像は、記事の理解を助けるためにAIで制作したイラストです。実際の写真ではなく、人物・場所・状況の表現が実際と一部異なる場合があります。
バイナンスで何が起きた?約1兆円という被害の大きさ
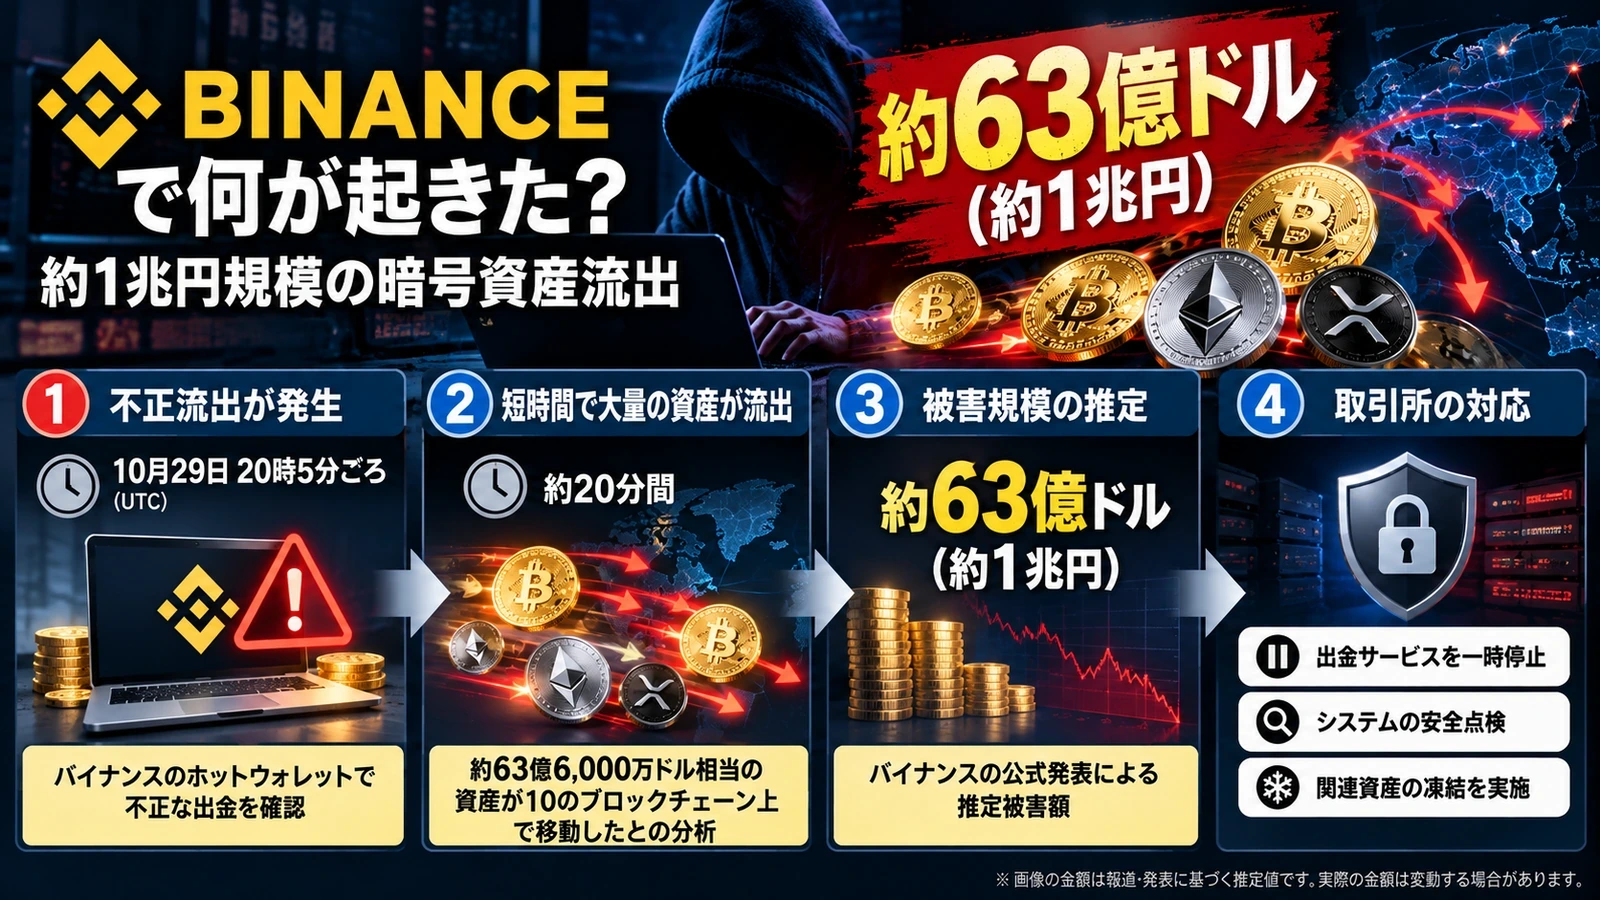
2026年10月30日未明(日本時間)、世界最大級の暗号資産取引所Binance(バイナンス)のホットウォレットがサイバー攻撃を受けました。
バイナンスの公式発表によると、攻撃が始まったのは10月29日20時5分ごろ(協定世界時)。日本時間では10月30日午前5時5分ごろに当たります。
推定被害額は約63億ドル。日本円に換算すると、およそ1兆円に達する規模です。
同社は不正な出金を確認し、安全点検のため出金サービスを一時停止しました。(Binance公式発表 · Reuters)
米国のブロックチェーン分析会社TRM Labsは、約63億6,000万ドル相当の資産が10のブロックチェーン上で移動し、その大半が約20分間で流出したと分析しています。
過去最大規模の暗号資産盗難とされ、2025年に起きたBybit(バイビット)の約15億ドルの流出事件を大きく上回ります。(TRM Labs)
ただし、被害額にはバイナンス自身の推計と外部分析会社の算定値に違いがあります。暗号資産の価格や集計対象によっても金額は変動するため、現段階では推定値として理解する必要があります。
秘密鍵が漏れていないのに、なぜ暗号資産を盗めたのか?
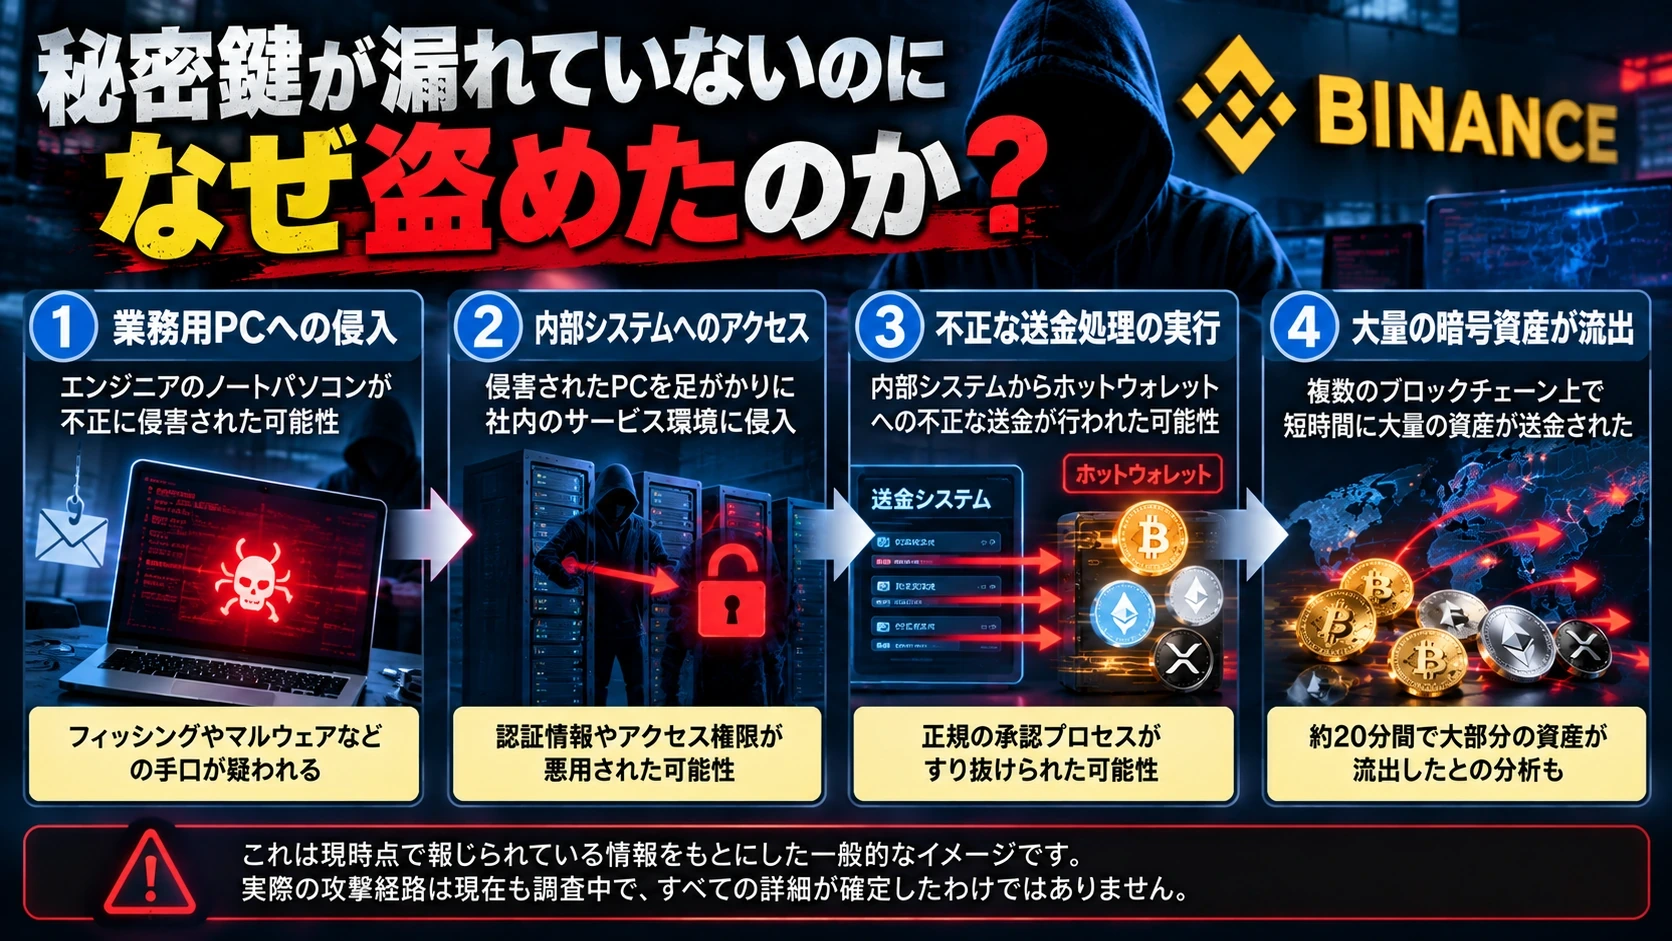
バイナンスの初期調査では、システムの開発・運用を担当するエンジニアのノートパソコンが侵害された可能性が示されています。
そこを足がかりとして内部のサービス環境にアクセスし、不正な出金処理が実行された可能性があるという説明です。
その後の調査では、パソコン以外にも侵害された箇所が見つかっており、単一の端末だけで攻撃が完結したわけではないことが示されています。
一方、バイナンスはウォレットの秘密鍵が漏えいした証拠は確認されていないと説明しています。ただし、攻撃の全容はまだ確定していません。(Binance公式初期報告 · Binance公式続報)
ホットウォレットとは?
暗号資産を保管する仕組みには、大きく分けて二つあります。
| 種類 | 特徴 |
|---|---|
| ホットウォレット | ネットワークに接続して利用し、送金などを迅速に処理しやすい |
| コールドウォレット | インターネットから切り離した環境で秘密鍵などを管理し、外部からの攻撃を受けにくくする |
取引所では、利用者の出金に素早く対応する必要があります。そのため、一定の暗号資産をオンラインで扱えるホットウォレットに置いています。
一方、長期保管する資産はコールドウォレットで管理することで、オンラインからの攻撃リスクを抑えられます。
今回は何が問題だった?
普段の銀行取引に置き換えてみましょう。
金庫の鍵が盗まれなくても、送金を許可する社内システムが不正に操作されれば、お金が外部へ移される危険があります。
暗号資産の取引所でも同じように、秘密鍵そのものだけでなく、送金を承認する権限や内部システムの安全性が重要になります。
TRM Labsは、今回の攻撃でイーサリアムの機能や事前に用意された承認情報が悪用されたと分析しています。ただし、これは外部分析会社による技術的な見解であり、バイナンスが最終的な侵入経路を確定したという意味ではありません。(TRM Labs技術分析)
約1兆円は全部なくなった?凍結と補償は何が違う?
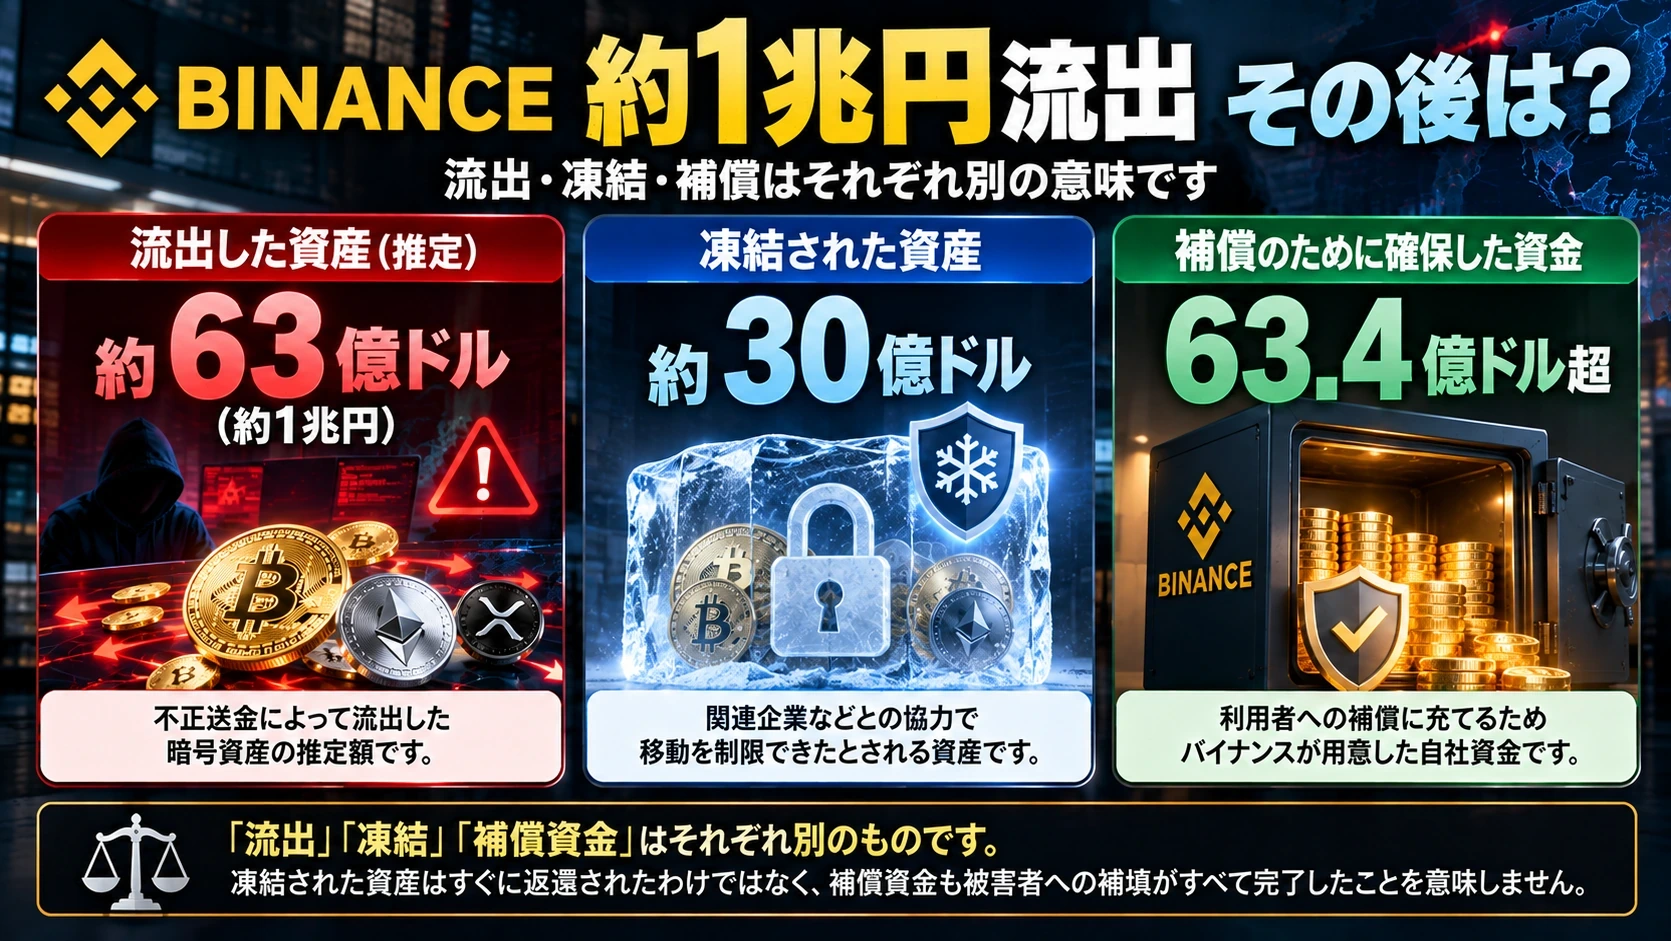
約1兆円もの暗号資産が盗まれたからといって、その全額がすでに換金され、回収できなくなったと決まったわけではありません。
バイナンスは10月30日の続報で、関連企業などとの協力によって約30億ドル相当の資産をブロックチェーン上で凍結したと発表しました。
さらに、被害を補うため、63億4,000万ドルを超える自社資金を確保したと説明しています。このうち約50億ドル相当は、流出したものと同じ種類の暗号資産で保有しているといいます。残りの対象資産については買い付けを進めている段階です。(Binance公式続報)
ここで混同しやすいのが「凍結」と「補償」です。
| 項目 | 意味 |
|---|---|
| 流出した約63億ドル | 不正送金による推定被害額 |
| 凍結された約30億ドル | 盗まれた資産のうち、移動を制限できたとされる部分 |
| 確保した63.4億ドル超 | バイナンスが損失を補うために用意した会社側の資金 |
凍結された資産は、直ちにバイナンスへ返還された資産と同じではありません。また、会社が用意した補填資金も、被害者への補償手続きがすべて完了したことを意味するわけではありません。
そのため、凍結額と補填資金を単純に足して「被害額を上回る資産が回収された」と考えるのは誤りです。
利用者は本当に補償される?
バイナンスは、利用者保護基金「SAFU」と会社の資金を使い、今回の盗難による損失を全額負担する方針を示しています。
ただし、全額補償するという約束と、すべての利用者の資産がすでに補填されたという事実は別です。
今後は、資産の補填が実際に進み、利用者残高と取引所の保有資産がどのように裏付けられるかが重要になります。
日本のバイナンス利用者のお金も盗まれたのか?
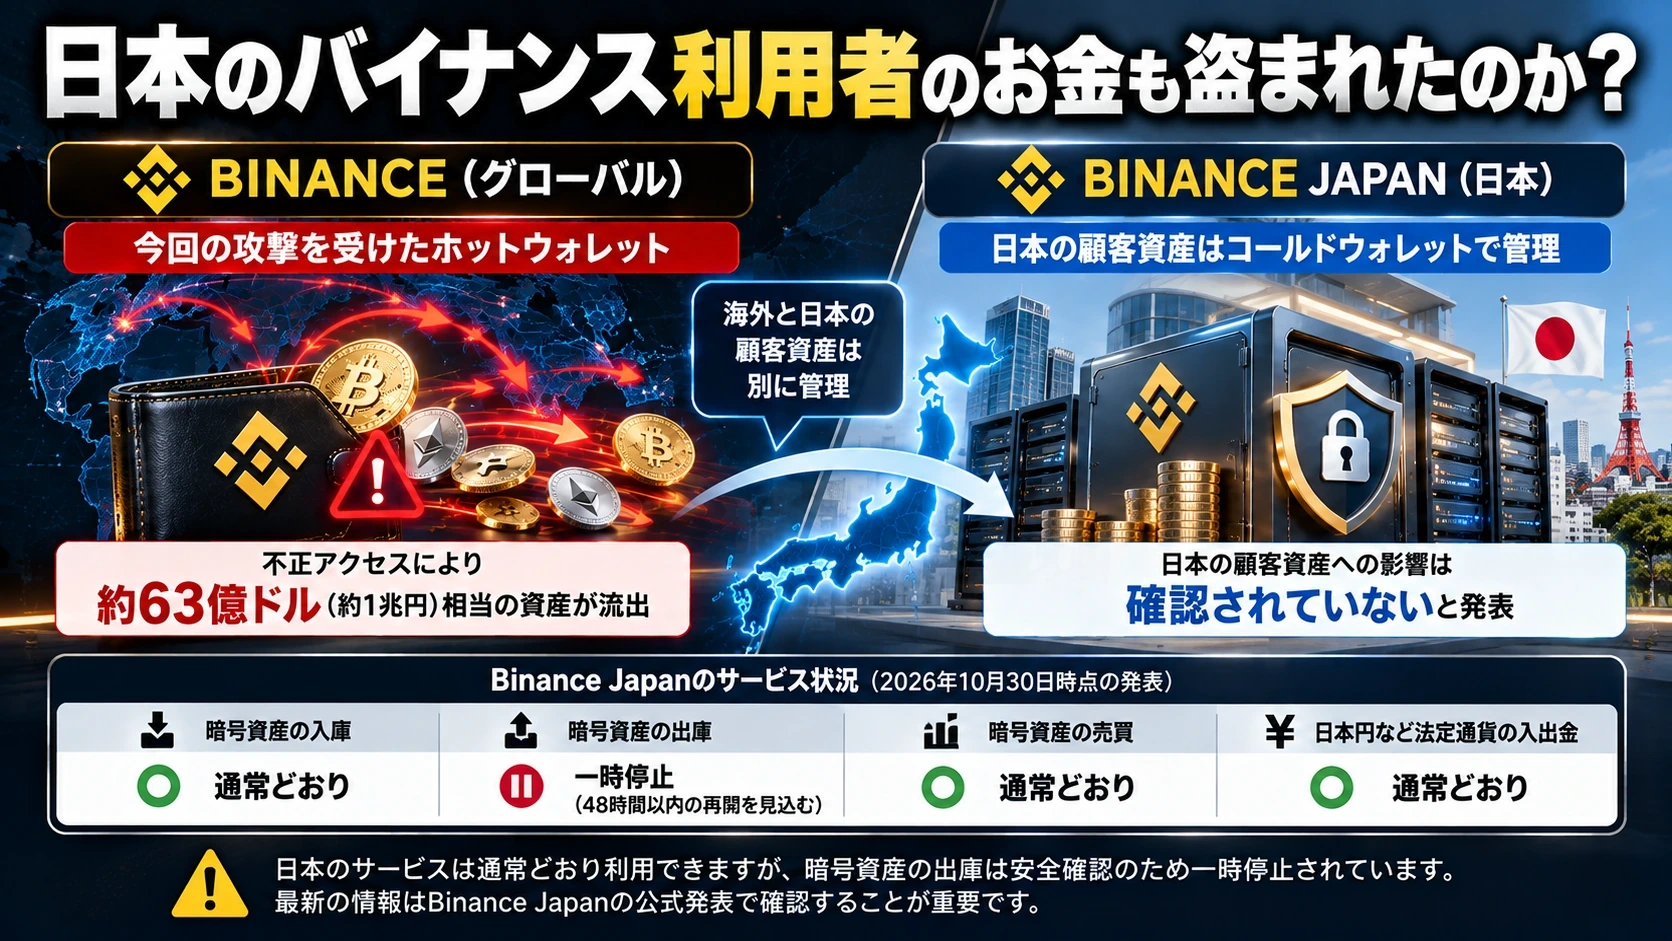
日本でBinance Japanを利用している人にとって、最も気になる部分でしょう。
Binance Japanは10月30日、日本の顧客から預かっている暗号資産について、今回の事件による影響は確認されていないと発表しました。
同社によると、日本の顧客資産は国内法令に従ってコールドウォレットで管理されており、今回攻撃を受けた海外のバイナンスのホットウォレットとは別に保管されています。
ウォレットシステムと残高を再点検し、預かり資産が安全に管理されていることを確認したという説明です。(Binance Japan公式発表 · Binance Japanプレスリリース)
日本のサービスは利用できる?
10月30日に公表されたBinance Japanのサービス状況は次のとおりです。なお、同日早い時間の案内では暗号資産の入出庫ともに停止とされていましたが、その後の公式発表では入庫の通常稼働が明記されています。
| サービス | 10月30日の後続発表時点の状況 |
|---|---|
| 暗号資産の入庫 | 通常どおり |
| 暗号資産の出庫 | 安全確認のため一時停止 |
| 暗号資産の売買 | 通常どおり |
| 日本円など法定通貨の入出金 | 通常どおり |
同社は暗号資産の出庫について、48時間以内の再開を見込むとしていますが、これは予定であり、再開が確定したという意味ではありません。(Binance Japanの初期案内 · Binance Japanの後続発表)
また、万が一、日本の利用者に今回の事件による被害が確認された場合には、全額補償する予定だと説明しています。
日本の利用者が確認すべきなのは、海外で報じられた被害額だけではなく、自分が利用している日本法人の公式案内と実際のサービス状況です。
北朝鮮のハッカーが関与したという報道は本当?
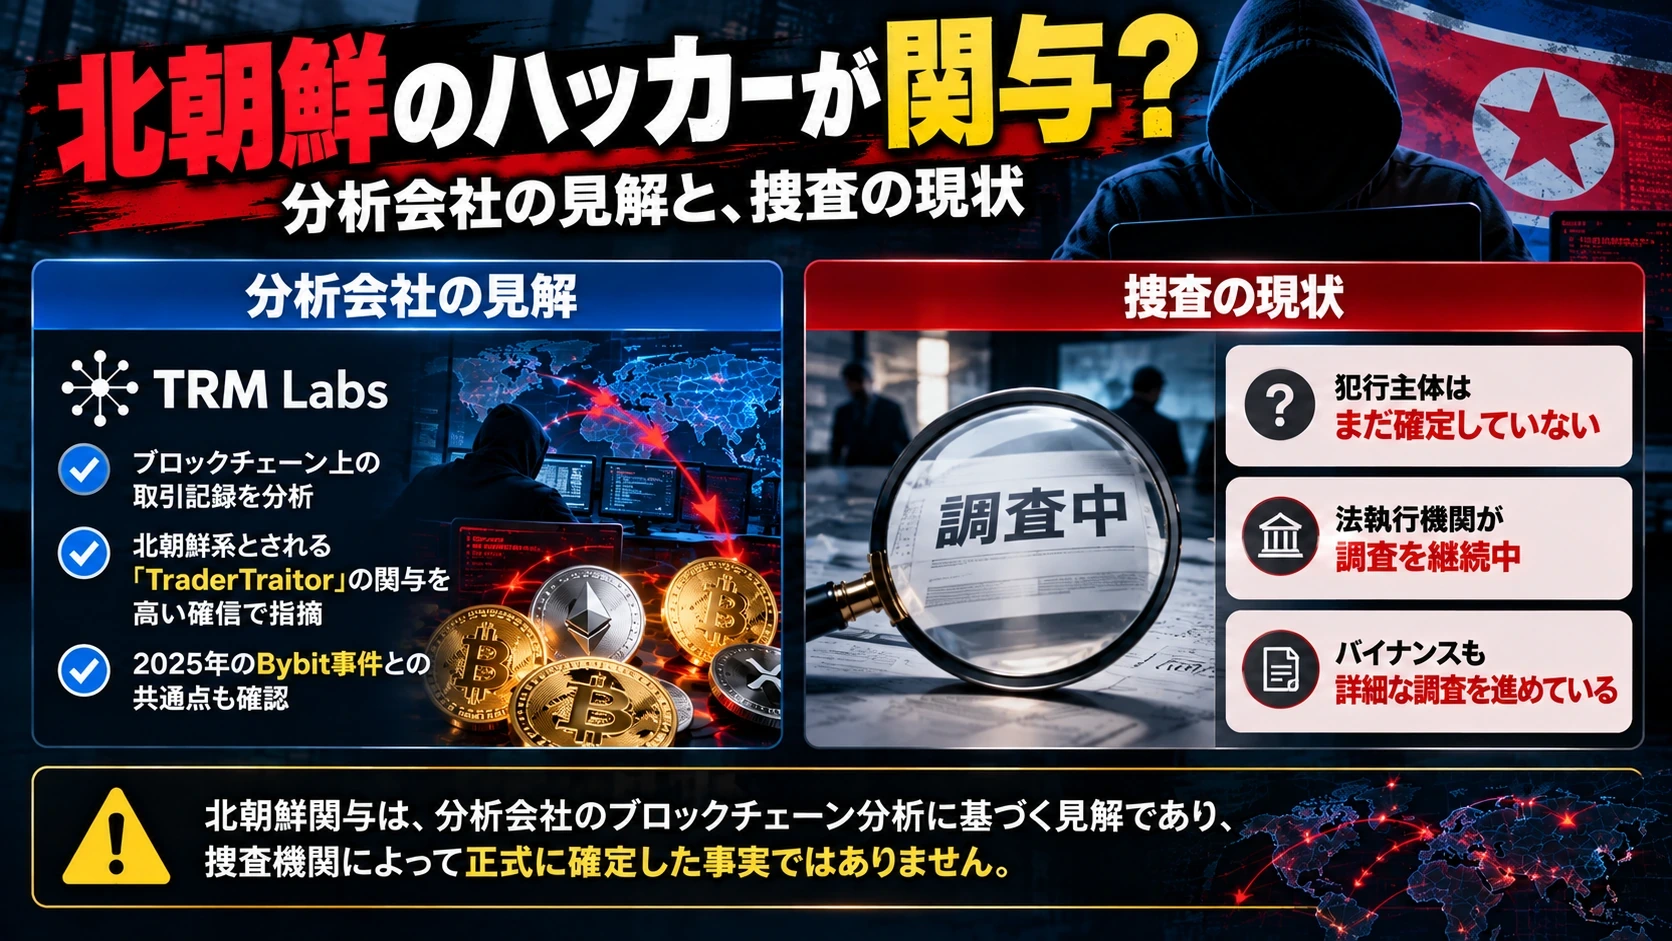
今回の事件では、北朝鮮のハッキング組織が関与した可能性も報じられています。
TRM Labsは、取引の記録やブロックチェーン以外の情報を分析し、北朝鮮系とされる「TraderTraitor」という集団が攻撃に関与したと高い確信を持って判断しています。
同社は、2025年に発生したBybitの巨額流出事件との共通点も指摘しています。(TRM Labs · Reuters)
ただし、これは分析会社による犯行主体の特定であり、捜査機関によって今回の犯人が正式に確定したという意味ではありません。
バイナンス自身も法執行機関と連携して調査を進めていますが、事件の全容や責任主体について最終的な説明はまだ出していません。
なぜ北朝鮮との関連が疑われる?
ブロックチェーンには暗号資産の取引履歴が記録されます。
分析会社は資金の移動経路、攻撃の準備方法、資金洗浄の手口などを比較して、過去の攻撃との関連を調べます。
今回もこうした手掛かりが、以前の北朝鮮系組織による攻撃と似ていると指摘されています。
もっとも、取引履歴を追跡できることと、実際に操作した人物を法的に特定できることは同じではありません。
その違いは押さえておく必要があります。
出金再開はいつ?これから何を確認すればいい?
バイナンスは安全確認とシステムの修復が終わり次第、出金サービスを段階的に再開する方針です。
10月30日の続報では、およそ34時間以内に再開を始めることを目標にすると説明していますが、安全確認が前提となっています。
また、利用者の残高に対応する資産を取引所がどれだけ保有しているかを示す「プルーフ・オブ・リザーブ(Proof of Reserves)」について、11月2日までに更新情報を公表する計画も示しました。(Binance公式続報)
プルーフ・オブ・リザーブは、取引所の保有資産を確認するための仕組みです。ただし、それだけであらゆる負債や内部統制上のリスクが完全に検証できるわけではありません。
今後、特に確認したいのは次の三点です。
- 出金サービスが安全に再開されるか
- 流出資産の凍結・回収と利用者への補填がどこまで進むか
- 侵入経路や内部の承認手続きについて、詳細な調査結果が公表されるか
利用者自身も、不審なメールや偽の補償案内に注意する必要があります。
事件に便乗して「補償を受けるためにこちらへアクセスしてください」と誘導する連絡が届いても、記載されたリンクを安易に開かず、公式アプリや公式サイトから情報を確認することが大切です。
【結論】このニュースは、こう理解すればいい
バイナンスで起きた約1兆円規模の暗号資産流出事件は、取引所のホットウォレットと内部システムが攻撃を受けた重大なセキュリティ問題です。
現時点ではエンジニアのパソコンへの侵入などが疑われていますが、詳しい攻撃経路はまだ調査中です。秘密鍵の漏えいについても、証拠が確認されていないという段階にとどまります。
バイナンスは被害額に相当する資金を確保し、損失を全額負担する方針を表明しました。ただし、凍結した資産の回収と、利用者への補填完了は別の問題です。
日本のBinance Japanについては、顧客資産への影響は確認されていないと発表されています。ただし、安全確認のため暗号資産の出庫を一時停止しており、実際の再開状況は公式情報で確認する必要があります。
今回の事件が示したのは、暗号資産を守るには秘密鍵の管理だけでなく、取引所の内部システム、送金承認の仕組み、緊急時の資産保護体制まで重要だということです。
バイナンスの暗号資産流出、気になる疑問から読み解く
Q. バイナンスのハッキング被害額はいくら?
バイナンスの公式推計では約63億ドル、日本円でおよそ1兆円です。外部分析会社は約63億6,000万ドルと算定しており、金額には若干の違いがあります。
Q. ハッキングが起きたのはいつ?
バイナンスの発表によると、2026年10月29日20時5分ごろ(UTC)で、日本時間では10月30日午前5時5分ごろです。
Q. 秘密鍵が盗まれたの?
バイナンスは、秘密鍵が漏えいした証拠は確認されていないと説明しています。内部システムへの侵入などが疑われていますが、原因は調査中です。
Q. 盗まれた約1兆円は回収できたの?
すべてを回収できたわけではありません。バイナンスは約30億ドル相当を凍結したと説明していますが、凍結は回収完了と同じではありません。
Q. 日本のBinance Japanの利用者にも被害が出た?
10月30日の公式発表では、日本の顧客資産への影響は確認されていません。日本の資産は今回攻撃を受けた海外のホットウォレットとは別に管理されています。
Q. Binance Japanでは暗号資産を出金できる?
10月30日の後続発表では、安全確認のため一時停止中でした。48時間以内の再開を見込むとされていましたが、最新のサービス状況は公式発表で確認する必要があります。
Q. 被害を受けた利用者のお金は補償される?
バイナンスはSAFU基金と会社資金で損失を全額補償する方針です。ただし、補償方針の発表は、個別の補填手続きがすべて完了したことを意味しません。
Q. 北朝鮮が犯人だと確定したの?
確定していません。TRM Labsなどの分析会社が北朝鮮系組織の関与を指摘していますが、捜査機関による最終的な判断とは区別する必要があります。
今日のニュースほどき、理解の助けになりましたか?🙂 これからも、ニュースの「なぜ?」をやさしく、わかりやすくほどいていきます!
主な情報源
事件発生・被害規模・公式対応
Binance公式発表:Security Incident Update #2(2026年10月30日)
Reuters:バイナンスで約63億ドルの暗号資産が流出した事件に関する報道(2026年10月30日)
攻撃経路・技術的分析・犯行主体
Binance公式発表:Security Incident Update(初期調査)
TRM Labs:North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History
Reuters:米分析会社による北朝鮮関与の見解(2026年10月30日)
日本の利用者への影響・サービス状況
Binance Japan公式発表:グローバルでのセキュリティ事案を受けた対応について(2026年10月30日)