カプコンIDで1177万件流出、パスワードは漏れていないのに196件が変更されたのはなぜ?

「パスワードは漏れていないのに、勝手に変更された人がいる?」
カプコンの会員サービス「CAPCOM ID」をめぐる情報漏えいで、気になるのはこの食い違いです。メールアドレスなど約1177万件が流出し、196件のアカウントではパスワードが本人の知らないうちに変更されていました。
パスワードそのものが流出することと、第三者がパスワードを変更できてしまうことは、別の問題です。 今回、どのような方法で変更されたのかは公表されておらず、原因を決めつけることはできません。
しかも10月23日には、通販サイトに関連する19件で、住所や購入履歴なども漏えいしたことが新たに伝えられました。まずは、確認された被害の範囲を分けて見てみましょう。(カプコン公式発表 · 電ファミニコゲーマー)
※ 本文中の画像は、記事の理解を助けるためにAIで制作したイラストです。実際の写真ではなく、人物・場所・状況の表現が実際と一部異なる場合があります。
「1177万件流出」は、何の情報が漏れたという意味?
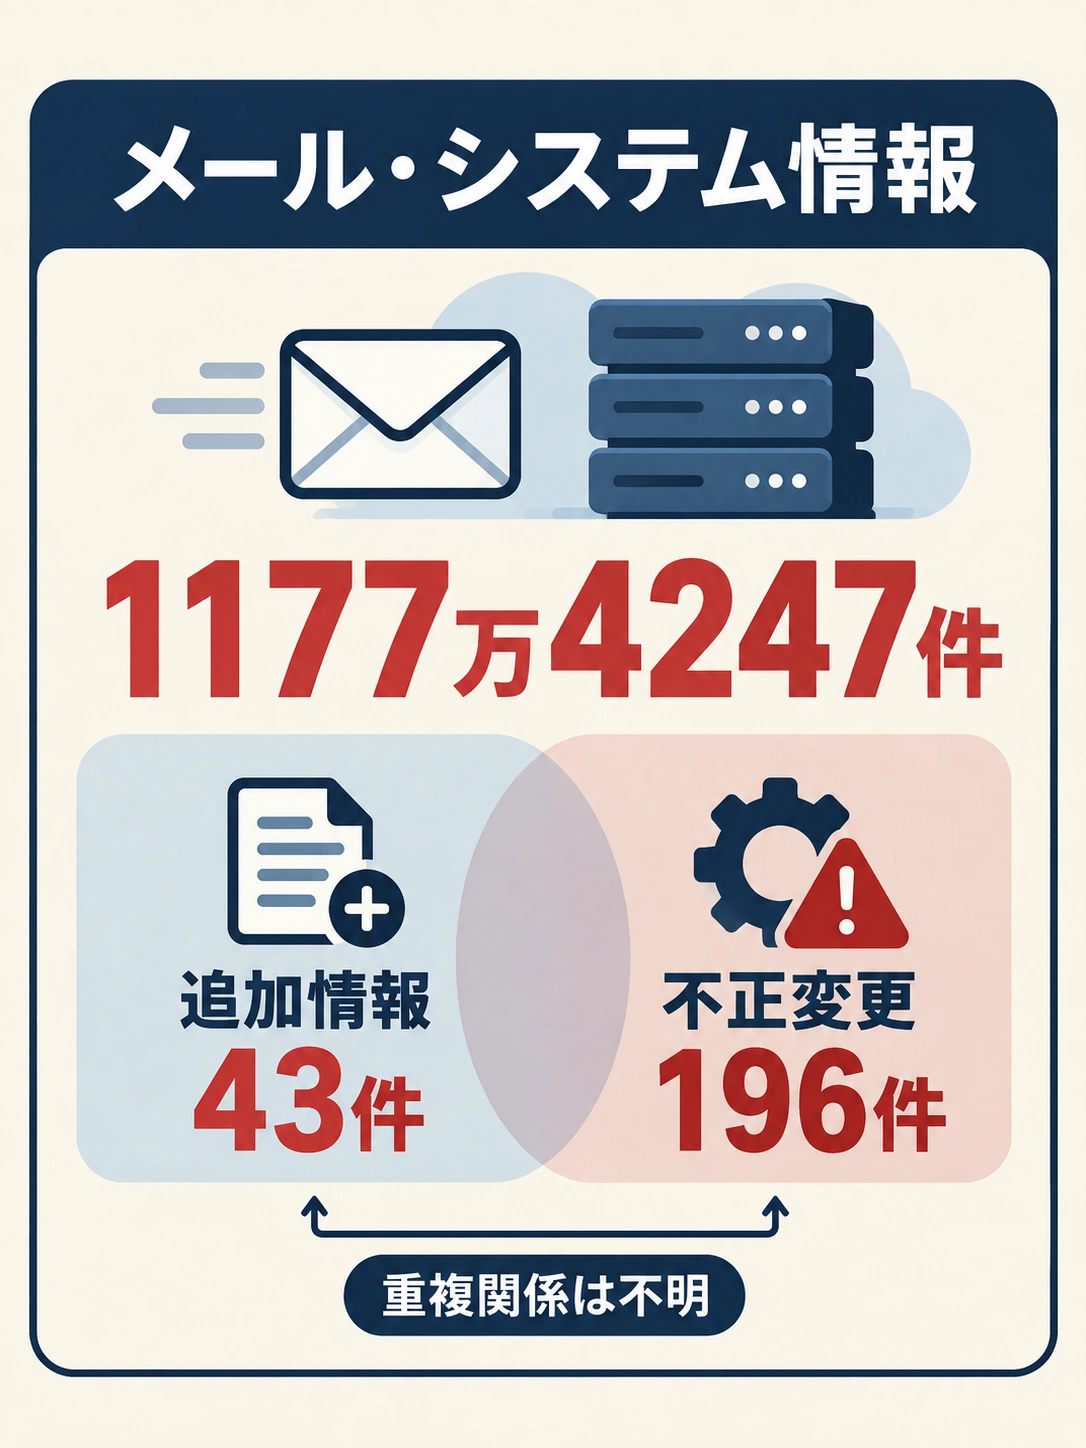
全世界で1177万4247件のメールアドレスと、アカウントに関するシステム情報の漏えいが確認されたという意味です。これは被害に遭った日本人の人数でも、パスワードが流出した件数でもありません。
CAPCOM IDは、カプコンのゲームやウェブサービスを利用するための共通アカウントです。一つのIDで複数のサービスに関われる便利さがある一方、共通のアカウント基盤で問題が起きると、影響が広く及び得ます。(CAPCOM ID公式サイト)
カプコンが10月22日に示した内容を、種類ごとに整理すると次のとおりです。
| 確認された内容 | 件数・範囲 | 具体的な情報や状態 |
|---|---|---|
| メールアドレスなどの漏えい | 1177万4247件(全世界) | アカウント作成日時、最終ログイン日時、ログイン回数、最終ログイン時のIPアドレス |
| より詳しい登録情報の漏えい | 上記のうち43件 | 生年月日、性別、国・地域、ニックネーム |
| パスワードの不正変更 | 上記のうち196件 | 第三者による変更が確認され、カプコンがリセット済み |
ここでいうIPアドレスは、インターネット通信で使われる接続元の識別情報です。郵便物が届く住所そのものを意味するわけではありません。また、表の数字を足して別の被害総数にすることもできません。(カプコン公式発表 · INTERNET Watch)
パスワードは流出していないのに、なぜ196件が変更された?
現時点で不正変更が起きたことは確認されていますが、その具体的な方法は明らかになっていません。 「漏れていないのだから変更できるはずがない」と考えがちですが、この二つは同じ操作ではありません。
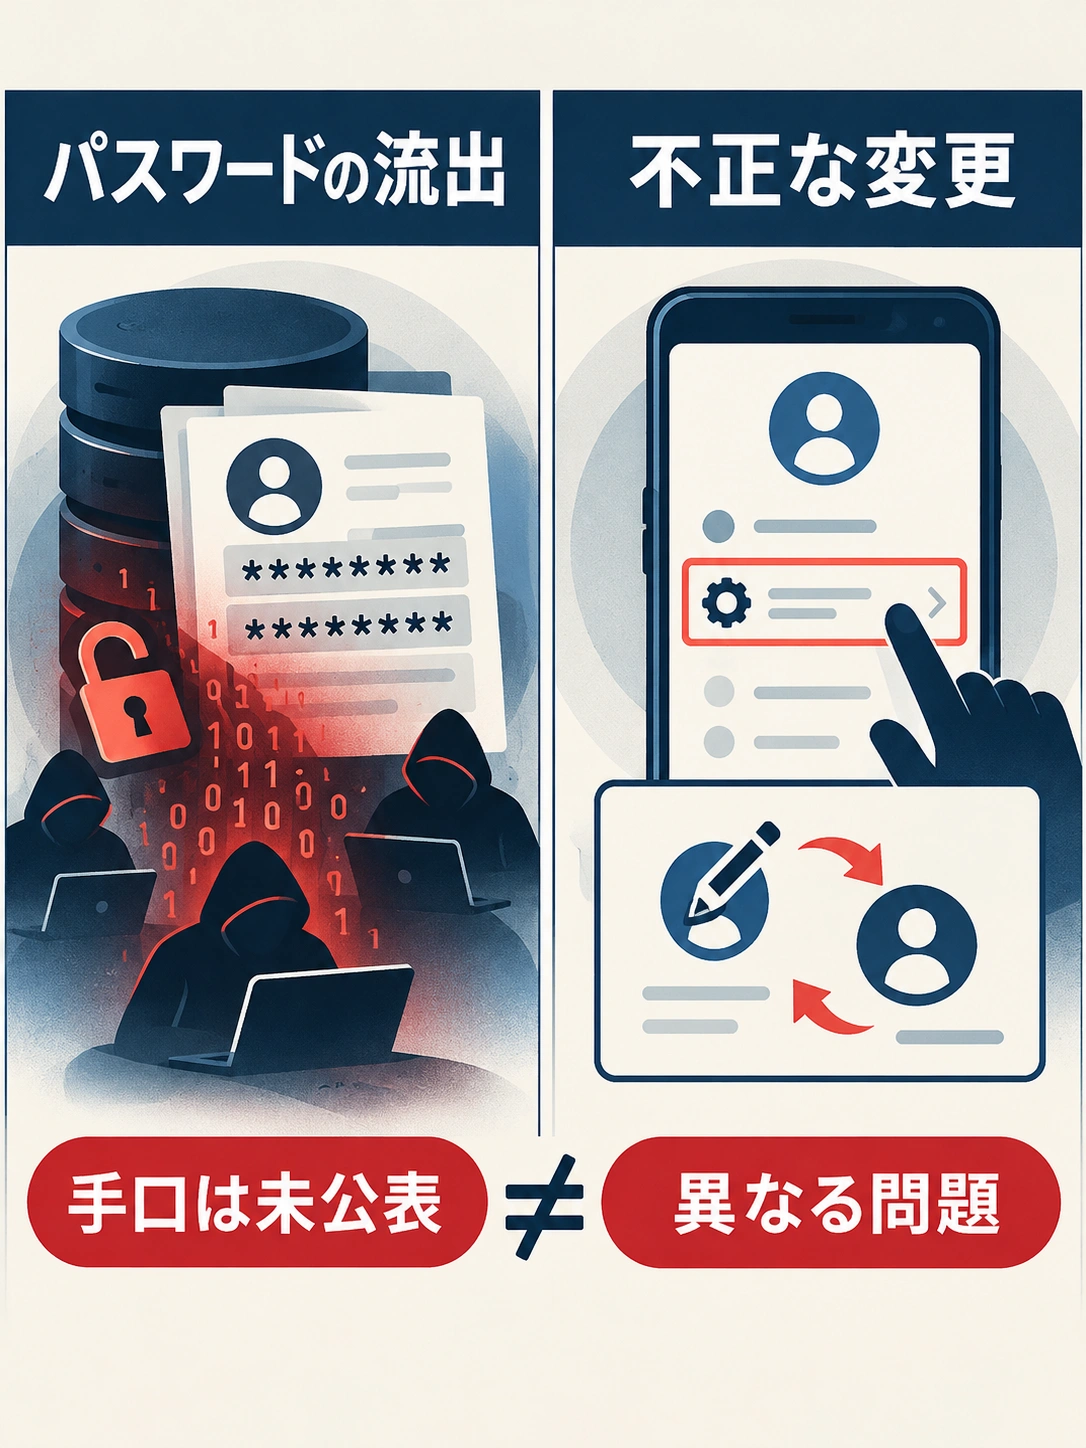
たとえば一般的な会員サービスでは、ログイン用のパスワードを表示できなくても、本人確認や再設定の仕組みを通じて新しいパスワードに置き換える機能があります。何らかの形でその操作が第三者に利用されれば、元のパスワードを知らずに変更が起こることも理屈の上ではあります。
ただし、これはあくまで仕組みを理解するための説明です。今回、再設定機能が悪用されたと確認されたわけではありません。 ほかの認証上の問題なども含め、具体的な攻撃経路を公式発表から特定することはできません。
カプコンは196件のパスワードをリセット済みと説明しています。つまり、約1177万件すべてのパスワードが盗まれたというニュースではない一方、少数のアカウントで実際に操作権限が悪用されたことは軽視できません。(カプコン公式発表)
10月23日の続報で判明した「19件」は、どんな被害?
不正にパスワードを変更された196件のうち19件では、公式通販サイト「イーカプコン」のマイページに第三者がアクセスし、さらに詳しい個人情報が漏えいしたと報じられています。対象は日本国内の19件です。
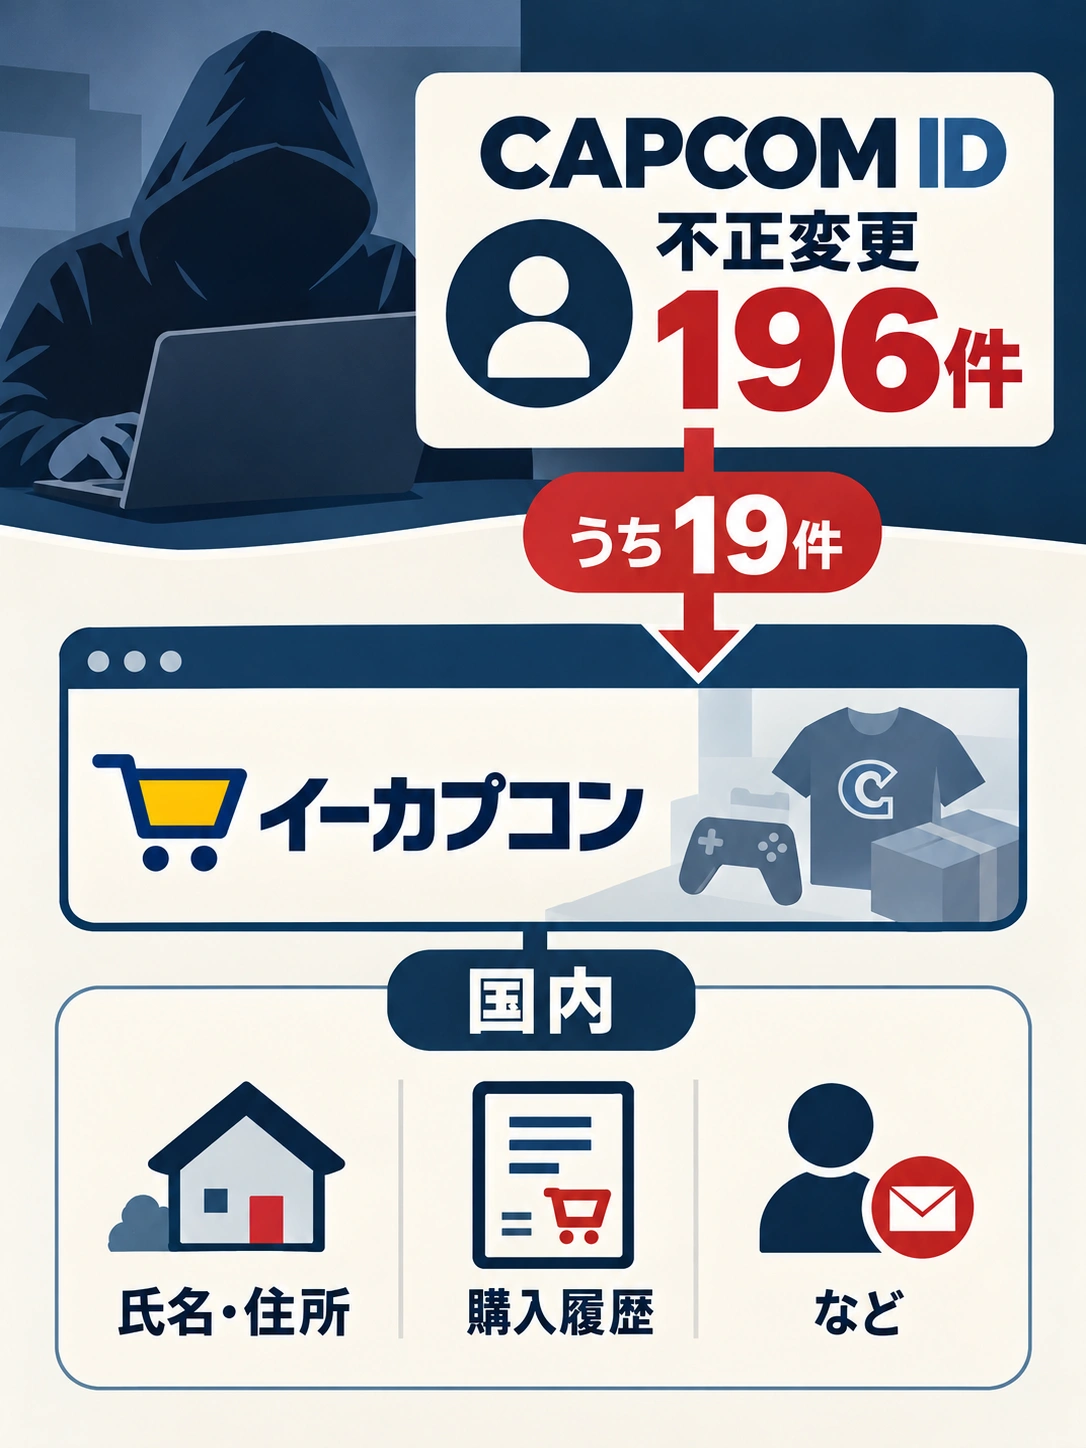
報道された漏えい項目には、氏名とそのカナ表記、電話番号、郵便番号、住所、性別、生年月日、購入履歴、問い合わせ履歴、会員アドレス帳などが含まれます。カプコンはクレジットカード情報は漏えい対象に含まれないとしています。(電ファミニコゲーマー)
ここで区別したいのは、前日に発表された「詳しい登録情報43件」と、今回の「通販サイトに関連した19件」です。どちらも追加の個人情報が問題になった件数ですが、二つの集団がどの程度重なるかは、確認できる発表だけでは判断できません。 そのため43件と19件を合計したり、同一の被害として扱ったりするのは適切ではありません。
不正アクセスはいつ発覚した?10月19日からの経緯
不正アクセスが発表されたのは10月22日ですが、カプコンが不審な痕跡を見つけたのは10月19日です。発覚日と発表日を分けると、会社の対応がわかりやすくなります。
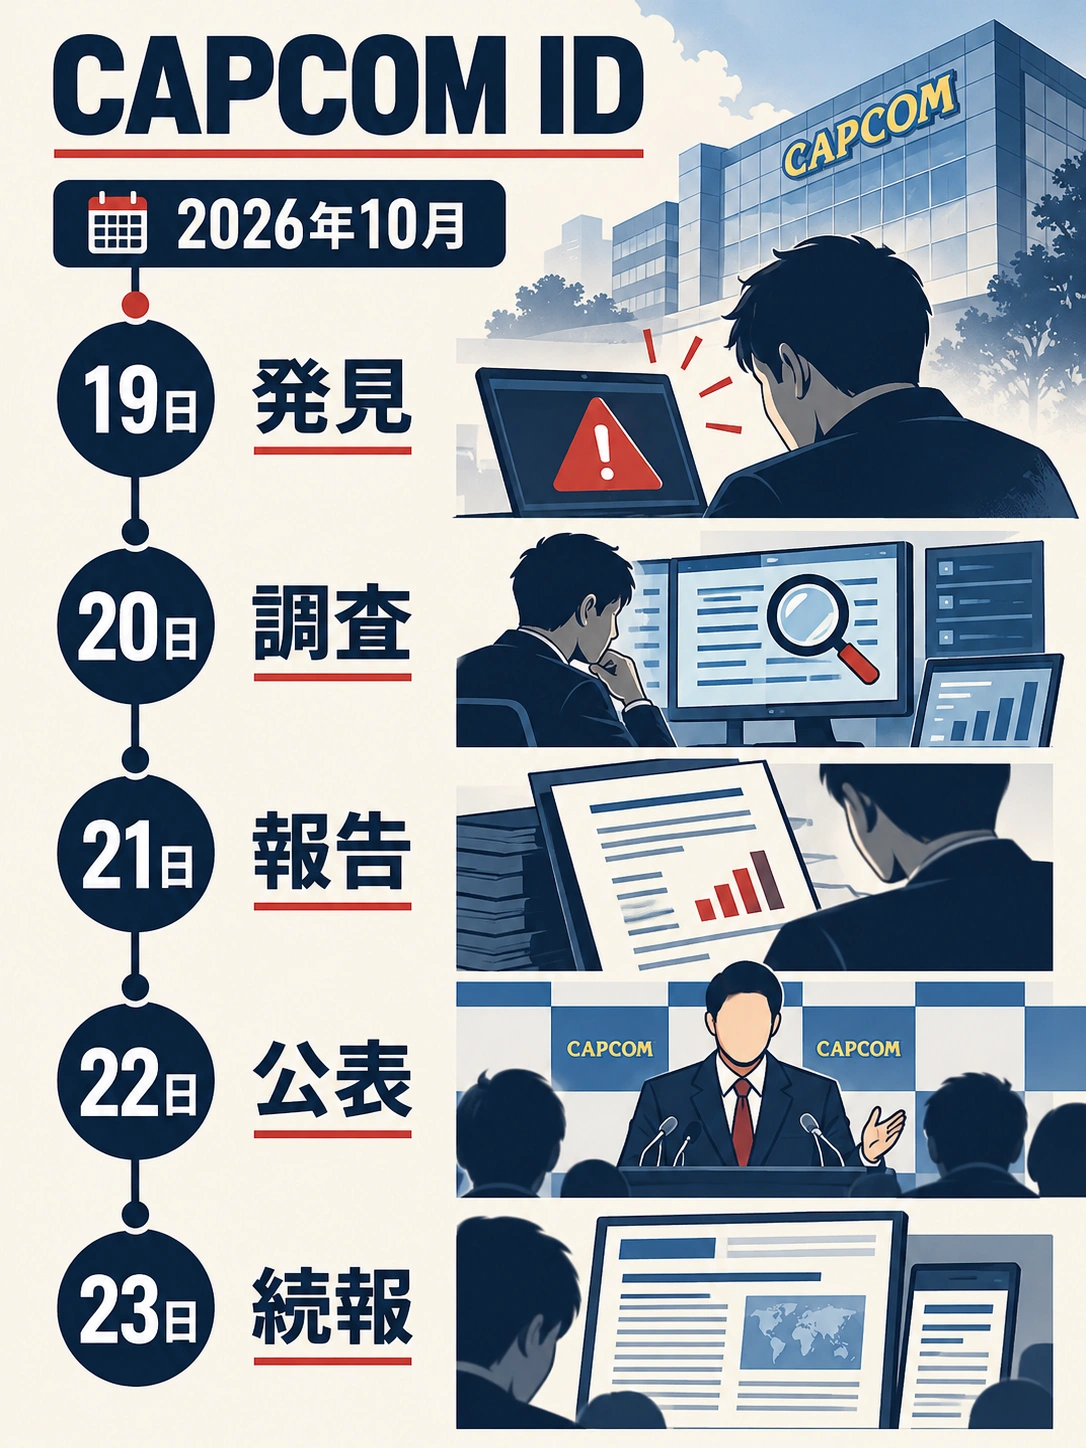
| 日付 | 確認された主な動き |
|---|---|
| 10月19日 | 不審なアクセスの痕跡を発見。同日、不正アクセスを確認し、遮断と調査に着手 |
| 10月20日 | 対策本部を設置。情報漏えいと一部アカウントの不正変更を把握 |
| 10月21日 | 警察と個人情報保護委員会に報告 |
| 10月22日 | 約1177万件の情報漏えいと196件の不正変更などを公表 |
| 10月23日 | 196件のうち19件で通販サイトの追加情報漏えいが判明したと続報 |
カプコンは10月22日の時点で必要な緊急対策と攻撃手段への対応を終え、CAPCOM IDを使うサービスは引き続き利用でき、ゲームのプレイに影響はないと説明しました。10月23日の続報では、影響範囲の調査は完了したと伝えられています。(カプコン公式発表 · 電ファミニコゲーマー)
メールアドレスだけの流出なら、それほど心配しなくていい?
パスワードが漏れていなくても、偽メールや偽サイトへの誘導には注意が必要です。 メールアドレスが知られると、第三者がカプコンや関係会社を装って連絡してくるおそれがあります。
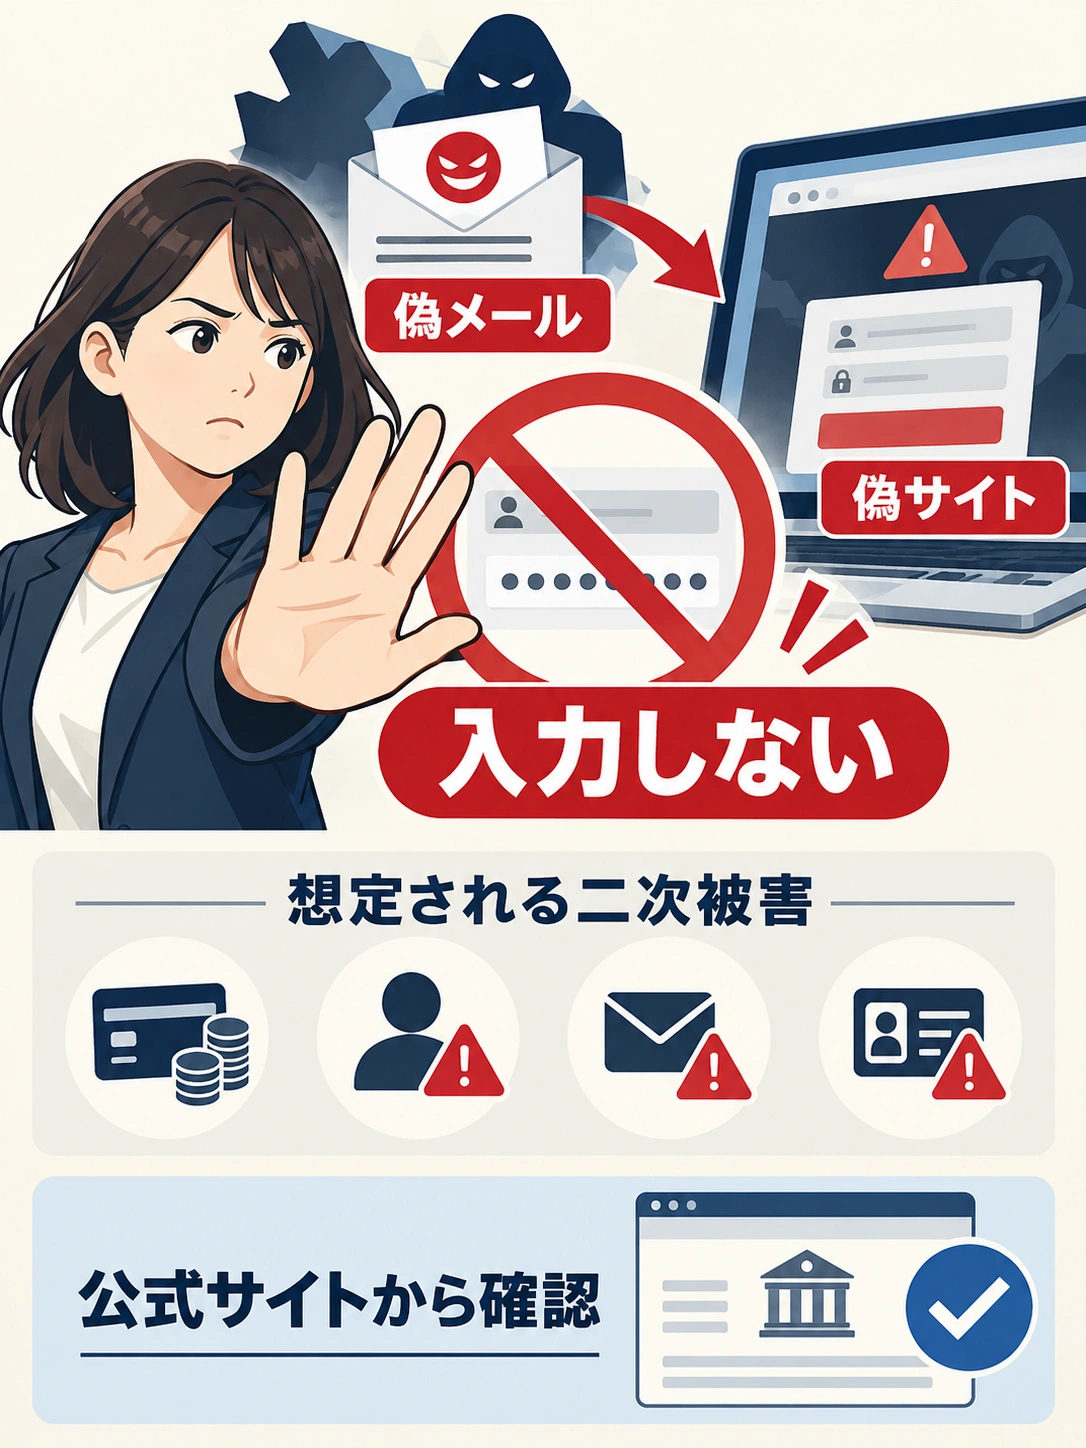
たとえば「セキュリティ確認のため再ログインしてください」というメールが届き、見慣れた会社名やロゴが使われていたら、本物と思ってしまうかもしれません。けれども、リンク先が偽サイトなら、そこで新たに入力したパスワードまで盗まれる可能性があります。
これは今回の不正アクセスの手口を説明したものではなく、漏えいした連絡先がその後に悪用される一般的なリスクです。カプコン自身も不審なメールのURLや添付ファイルを開かないよう呼びかけています。(カプコン公式発表 · IPA)
CAPCOM IDを持っている人は、今何をすればいい?
まず、メール内のリンクを使わず、自分で公式サイトや公式アプリを開いて通知とアカウントの状態を確認することが大切です。今回の流出は全世界で確認されていますが、個別にどの情報が対象だったかは利用者ごとに異なります。
特に確認したいのは次の点です。
- 公式の案内を確認する。 カプコンは対象となる利用者に順次連絡するとしています。不審なメールの本文に書かれたリンクではなく、正規のサイトからお知らせを確認してください。
- ログインに異常がないか調べる。 覚えのない変更やログインできない状態があれば、公式のサポート窓口へ相談してください。196件の不正変更についてはカプコンがリセット済みと説明しています。
- 同じパスワードの使い回しを避ける。 不安な場合は正規の手順でパスワードを見直し、ほかのサービスと共通にしているならそれぞれ別のものに変更しましょう。
- 怪しいメールを慎重に扱う。 身に覚えのない確認依頼が届いても、URLや添付ファイルを安易に開かないでください。利用できるサービスでは多要素認証も役立ちます。
これらはカプコンの注意喚起と、IPAが案内する一般的な不正ログイン対策を踏まえた対応です。カプコンが全会員に直ちにパスワード変更を義務付けた、という意味ではありません。(カプコン公式発表 · IPA)
日本向けには「CAPCOM ID 不正アクセス専用お問い合わせ窓口」(0120-801-271、受付10:00〜20:00)も案内されています。電話番号は利用前に公式発表で再確認すると安心です。(カプコン公式発表)
今後は何が確認されれば、事件の全体像がわかる?
今後の焦点は、どのような仕組みで第三者が情報へアクセスし、なぜ一部のパスワードを変更できたのかという原因の説明と、再発防止策の実効性です。
カプコンは攻撃手段を特定して対応したとしていますが、公表情報だけで利用者が具体的な侵入経路を再現できるわけではありません。10月23日の続報で被害範囲の調査が完了したとされても、利用者側で不審メールへの警戒が不要になったわけではないのです。
便利な共通IDは、一つのログインが複数サービスにつながる仕組みです。今回の出来事は、保存していた情報の流出と、アカウントに対する操作の被害を分けて考える必要性を示しています。
【結論】このニュースは、こう理解すればいい
カプコンの「CAPCOM ID」で漏えいが確認されたのは、全世界で1177万4247件のメールアドレスとシステム情報などです。利用者が設定したパスワードそのものの流出は確認されていませんが、196件で不正な変更が起きました。
さらに10月23日には、その196件のうち国内19件で、通販サイトの氏名・住所・購入履歴などが漏えいしたと伝えられました。「パスワードが漏れなかった=アカウントへの被害がなかった」ではない、という点が今回の重要な区別です。
現時点で変更の具体的な手口を断定することはできません。利用者にとっては、公式案内を確認し、なりすましメールを見分けようとするよりも、メール経由ではなく正規のサイトからアクセスする習慣が実際的な備えになります。
カプコンID 情報漏えい、気になる疑問から読み解く
Q. CAPCOM IDの情報漏えいは何件ですか?
10月22日の発表では全世界で1177万4247件です。主にメールアドレスやアカウントの作成・ログインに関する情報が対象です。
Q. 1177万件のパスワードが盗まれたのですか?
いいえ。利用者が設定したパスワードそのものの漏えいは確認されていません。件数はパスワードの流出数ではありません。
Q. パスワードを勝手に変更されたのは何件ですか?
196件です。カプコンは対象のアカウントのパスワードをリセット済みとしています。
Q. どうやってパスワードを変更されたのですか?
具体的な手口は公表情報だけではわかりません。パスワード自体の流出と不正な変更は、別の問題です。
Q. 10月23日の「19件の被害」とは何ですか?
不正変更された196件のうち、国内19件で「イーカプコン」のマイページに第三者がアクセスし、氏名・住所・購入履歴などが漏えいしたと伝えられたものです。
Q. クレジットカード情報も流出しましたか?
カプコンはクレジットカード情報を今回の漏えい対象に含まないと説明しています。
Q. カプコンのゲームはプレイできますか?
カプコンは緊急対策を終え、CAPCOM IDのサービスは利用可能で、ゲームプレイへの影響はないと説明しています。
Q. カプコンを名乗るメールが来たらどうすればいいですか?
メールのURLや添付ファイルを安易に開かず、正規の公式サイトやアプリから案内を確認してください。
今日のニュースほどき、理解の助けになりましたか?🙂 これからも、ニュースの「なぜ?」をやさしく、わかりやすくほどいていきます!
主な情報源
事件の発表・被害件数
カプコン「不正アクセスによるお客様情報漏えいのお詫びとお知らせ」(2026年10月22日)
INTERNET Watch「カプコンのオンラインサービスで約1177万件のユーザー情報漏えい」(2026年10月22日)
10月23日の続報・通販サイトへの影響
電ファミニコゲーマー「196件のうち19件でイーカプコンの情報漏えい」(2026年10月23日)
アカウントの仕組み・利用者の対策
IPA「インターネットサービスへの不正ログインによる被害が増加中」
あわせて読みたい
パスワードが漏れていなくても、別のサービスで似たリスクはある?
バーガーキングの公式アプリでも、大規模な会員情報の漏えいが報告されています。ログインパスワードの漏えいが確認されていない場合にも、偽メールに注意する必要があるのはなぜか。別の事例と比べると、その理由がよりはっきりします。